
組織の40%がAIエージェントの行動を追跡できず
Palo Alto Networksの「State of Cloud Security Report 2026」によると、99%の組織が開発パイプラインでAIエージェントを使い、自律的または半自律的な作業を実行させています。また、82%がAI駆動の開発によってクラウドインフラの更新量が増えたと回答しま
Palo Alto Networksの「State of Cloud Security Report 2026」によると、99%の組織が開発パイプラインでAIエージェントを使い、自律的または半自律的な作業を実行させています。また、82%がAI駆動の開発によってクラウドインフラの更新量が増えたと回答しま
Uberは複数の州の規制当局に対し、最近発生したデータ侵害により、全米の149,346人の氏名と運転免許証の情報が流出したと通知しました。 同社は情報漏えいの通知書で、10月9日にサードパーティのサービスプロバイダーから、内部の認証情報が盗まれ、Uberのアカウントへのアクセスに悪用されたとの連絡を受け
リポジトリと組織のシークレットをすべてJSON形式でダンプし、よく知られたパスにある認証情報ファイルやシェル履歴、AIサービスのAPIキーまで盗み出します。 乗っ取られたGitHubアカウントを使い、シークレット窃取マルウェア
クラウドが停止すると、企業のサイバーセキュリティ対策も管理しにくくなる恐れがあります。Microsoftで11月12日に発生した大規模障害は、Outlook、Exchange Online、その他のMicrosoft 365サービスに影響しました。多くの企業が、メールや重要なアプリケーションにアクセスできない事態に
AWSは、mcp-gateway-registryのサーバー登録・更新APIに存在するサーバーサイドリクエストフォージェリ(SSRF)の欠陥「CVE-2026-125926」を公表しました。 mcp-gateway-registryは、Model Context Protocol(MCP)サーバー向けのオープンソース
悪意のあるワークフローを使ってGitHub Actionsのシークレットやクラウド認証情報を盗む「wfx-loot」と呼ばれる攻撃キャンペーンで、数万件のGitHubリポジトリが標的になりました。 すべてのリポジトリでペイロードが実行されたわけではありませんが、研究者らは、攻撃者が少なくとも1,835件の標的からシー
攻撃者は、ARTEXから派生したエージェント型AIペネトレーションテスト・フレームワーク「AntiFox」を使い、インターネットに公開されたWebアプリケーションやAWS環境を狙っています。 この調査結果は11月11日に報告されました。11月5日にはMicrosoftが、公開されたGitHubの認証情報を狙うARTE
オールインワンの共同作業ワークスペースおよび生産性向上プラットフォームを提供するNotionは、Fireworks AIが関与したデータ侵害により、一部の顧客の情報が漏えいしたと、該当する顧客に通知しています。 オープンソースのAIモデルを実行・ファインチューニングするためのクラウドプラットフォームであるFirewo
攻撃者が、オープンソースのAIペネトレーションテストプラットフォーム「AntiFox」を悪用し、Webアプリケーションに侵入してAWSの機密リソースにアクセスしています。 BleepingComputerが11月11日に報じたところによると、Arctic Wolfの研究者らは、このフレームワークをホストするインフラを
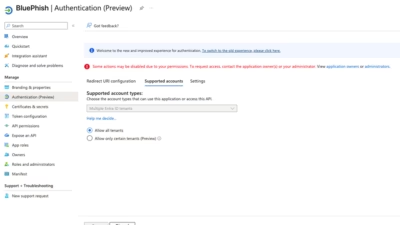
たった一度の不正な権限付与が、企業のクラウドテナント全体を危険にさらす恐れがあります。Proofpointの研究者は、企業のAI導入環境を狙う「BluePhishing Entra Agent」攻撃を明らかにしました。この手法を使うと、攻撃者はパスワードを盗むことなく、最大250個の不正なエージェ
すべての記事を読み込みました