開発者のノートPCや個人用パソコンがインフォスティーラーに感染すると、組織のクラウド、ソースコード、AIサービスへの侵入口になる恐れがあります。
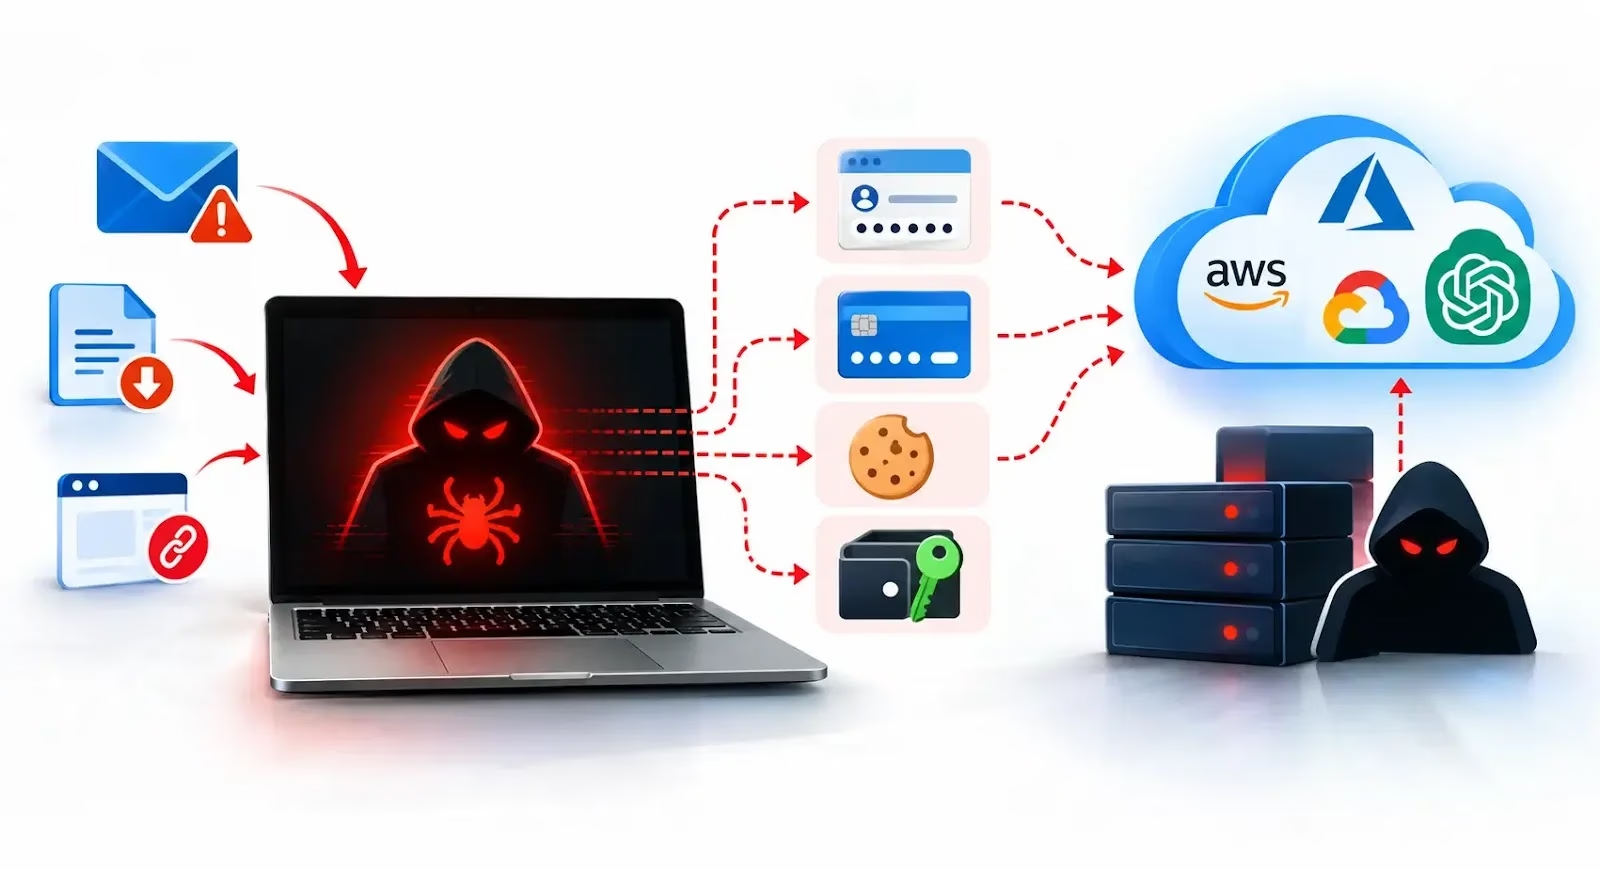
このマルウェアは端末内のパスワード、APIキー、ログイントークンを探し出し、攻撃者に送信します。攻撃者はこれらを使って、企業のシステムにアクセスできます。
Wizは9月25日に公開した調査で、NordStellarとの連携を通じて感染端末から検出されたシークレットを分析しました。検出されたインシデントの85.7%は、Lumma C2、RedLine、Vidarによるものでした。
侵害されたシークレットのうち、46%はAWS、13%はGoogle Cloud、約10%はGitHub、5%はAIプラットフォームに関連していました。AIプラットフォームでは、主にOpenAIのAPIキーが確認されています。ただし、これらの数値はWizが分析したデータに基づくもので、インフォスティーラー感染全体を表すものではありません。
インフォスティーラーは、フィッシング、偽のソフトウェアダウンロード、悪意のある広告などを通じてユーザーに到達するケースが多く見られます。これとは別に、侵害されたソフトウェアパッケージを介して開発者を狙う経路もあります。
マルウェアは実行されると、ブラウザーに保存されたデータや、認証情報を含むファイルを収集します。攻撃者は盗んだ情報を「ログ」としてまとめます。このログはブローカーに販売されたり、組織への侵入に直接使われたりします。
攻撃者が得られるアクセス権は、被害者の権限と、盗まれたセッションをサービス側が受け付けるかどうかで決まります。Wizは、攻撃者が狙う開発者向けファイルをいくつか挙げています。
AWSのアクセスキーは~/.aws/credentialsに保存されている場合があります。AWSのシングルサインオン(SSO)データも、ローカルのキャッシュファイルに残っていることがあります。Azure CLIのトークンキャッシュや、Google Cloudのcredentials.db、アプリケーションのデフォルト認証情報ファイルにも、同様のリスクがあります。
これらはクラウドソフトウェアの脆弱性ではありません。すでに信頼された端末から、マルウェアが認証情報を読み取ることで問題が始まります。
GitHubやGitLab のトークンを入手されると、プライベートリポジトリや開発パイプラインにアクセスされる恐れがあります。トークンの権限によっては、攻撃者がソースコードを閲覧したり、デプロイ用のシークレットにアクセスしたり、ソフトウェアを改ざんしたりする可能性があります。
Wizは「Miasma」についても説明しています。これはインフォスティーラーに似たサプライチェーン攻撃です。開発環境で使われるnpmパッケージに悪意のあるコードが仕込まれ、クラウドのIDが狙われました。
AIの認証情報も、新たな標的になります。OPENAI_API_KEYやAnthropicのAPIキーが漏えいすると、攻撃者は被害者のアカウントで有料サービスを利用できる可能性があります。
Wizは、状況によってはAIキーから機密データが漏れる可能性があると指摘しています。一方で、盗まれたキーが過去のチャット履歴へのアクセスに使われた公開事例は把握していないとしています。
この違いは重要です。APIキーが盗まれても、ChatGPTの会話に自動的にアクセスできるわけではありません。防御側は、インフォスティーラーのアラートを単なる端末の除染作業ではなく、ID侵害の可能性がある事案として扱う必要があります。
調査担当者は、端末にどのアカウントとシークレットが存在していたかを確認しなければなりません。そのうえで、漏えいしたセッションとトークンを失効させ、影響を受けたキーをローテーションし、クラウドとコードプラットフォームのアクティビティに不正がないかを調べます。
開発者の端末とビルドシステムには、特に注意が必要です。盗まれた認証情報が1つあるだけで、エンドポイントの感染が、はるかに広範なアクセスにつながる恐れがあるためです。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/infostealers-steal-cloud-ai-credentials/