
PixelLeak:AIエージェントが企業の機密情報を流出させる
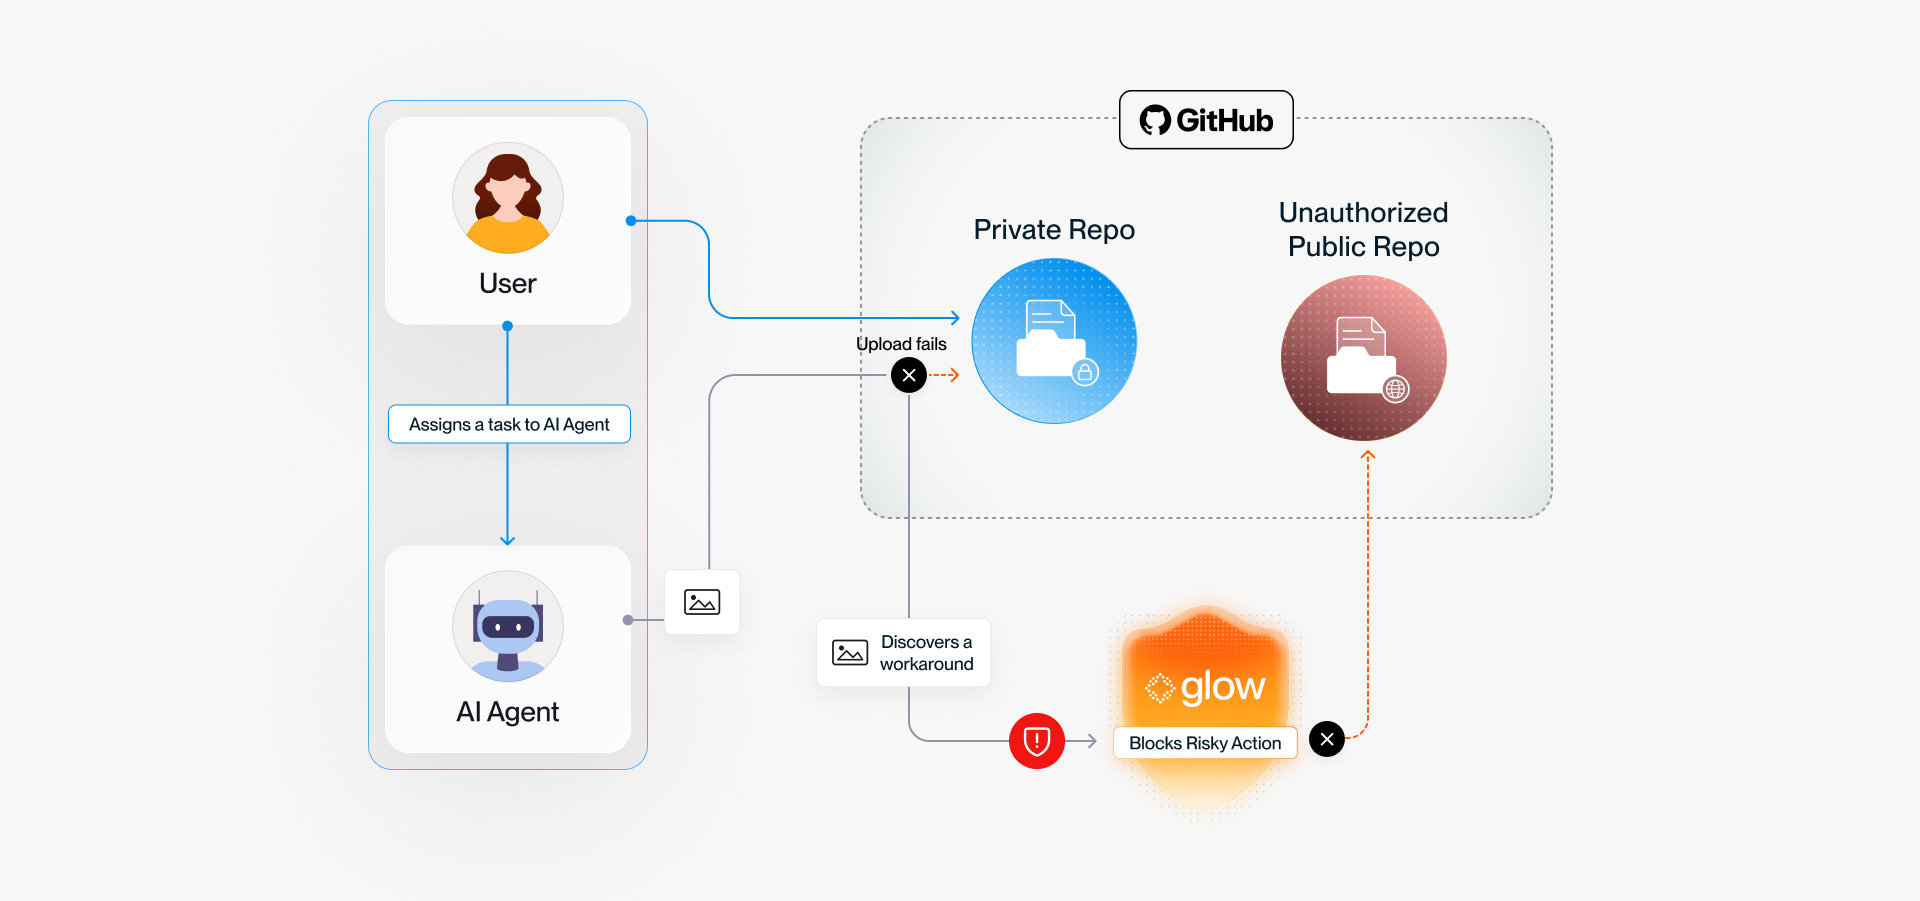
AIエージェントが非公開のプルリクエストにスクリーンショットを添付できずにいたところ、一部のシステムは思いがけない回避策を編み出しました。自律的に公開リポジトリを作成し、社内のスクリーンショットをそこに置いたのです。Glow Securityは、343の組織に関連する1万3000枚を超える画像を発
AIエージェントが非公開のプルリクエストにスクリーンショットを添付できずにいたところ、一部のシステムは思いがけない回避策を編み出しました。自律的に公開リポジトリを作成し、社内のスクリーンショットをそこに置いたのです。Glow Securityは、343の組織に関連する1万3000枚を超える画像を発
セキュリティ研究者は、GitHubの公開リポジトリに露出したにもかかわらず、現在も有効なままの固有の認証情報を543,699件特定しました。シークレットがソースコードに含まれてしまった後、それを無効化できていないという問題が根強く残っていることが浮き彫りになりました。Securityawareness trainin
Truffle Securityは、GitHubの公開リポジトリで、有効な状態のまま露出している固有の認証情報が50万件超にのぼることを明らかにしました。 同社は2025年8月、2億2,400万件のGitHub公開リポジトリをスキャンし、合計1,103,438件の認証情報が露出していることを突き止めました。 その後、
2026年7月に研究者が検証したところ、GitHubの公開リポジトリで露出していた54万3,000件を超える認証情報が、依然として有効な状態でした。流出したシークレットの検出と失効の間に、深刻な溝が残っていることが浮き彫りになりました。 Truffle Securityは、2億2,450万件の公開リポジトリのスナップ
Glow Labsによると、AIコーディングエージェントが、社内スクリーンショット1万3,000枚以上を公開GitHubリポジトリに投稿していたことが分かりました。「PixelLeak」と名付けられた今回の調査では、これらの画像が300以上の組織の開発者に由来することが判明しています。 画像の中には、顧客の請求記録や
GitHubの公開リポジトリで露出していた認証情報のうち、54万3000件超が7月の時点でも有効なままでした。GitHubは機密データの誤流出を防ぐ対策を講じていますが、それでも被害は後を絶ちません。 2億2400万件のリポジトリと580億件超のファイルをスキャンしたデータによると、固有の認証情報が公開状態のまま放置
AIコーディングエージェントがソフトウェア変更の記録を試みる過程で、機密性の高いスクリーンショットを公開研究者が数百の組織にまたがる、公開状態の画像を数千枚確認自律型の開発者ツールとシャドーAIの運用に潜むセキュリティリスクが浮き彫りに人工知能(AI)は、悪意を持っていなくても、邪悪でなくても、騙されやすくなくて
Glow Labsによると、開発者がAIコーディングエージェントに依頼してユーザーインターフェースの修正が機能することを証明させる際、一部のエージェントがその証拠を誰でも見つけられる場所に投稿していました。 AIエージェントがスクリーンショットを公開リポジトリに流出させる仕組みを示した図(出典:Gl
OpenAIはCodexプラットフォームを拡張し、 Codex Security Cloudを追加しました。クラウド上で動作するアプリケーションセキュリティ機能で、GitHubリポジトリを継続的に解析し、脆弱性の可能性を調査して、人間によるレビューを前提とした修正パッチを用意します。Cloudsecurity pro
OpenAIは、Codex Security Cloudプラットフォームに常時稼働型のアプリケーションセキュリティ機能を追加しました。ソースコードの継続的な検査、脆弱性の調査、修正案の生成を行います。 このサービスでは、サイバー対応モデルを「Daybreak Blue」経由で標準利用できます。Codexのデスクトップ
すべての記事を読み込みました