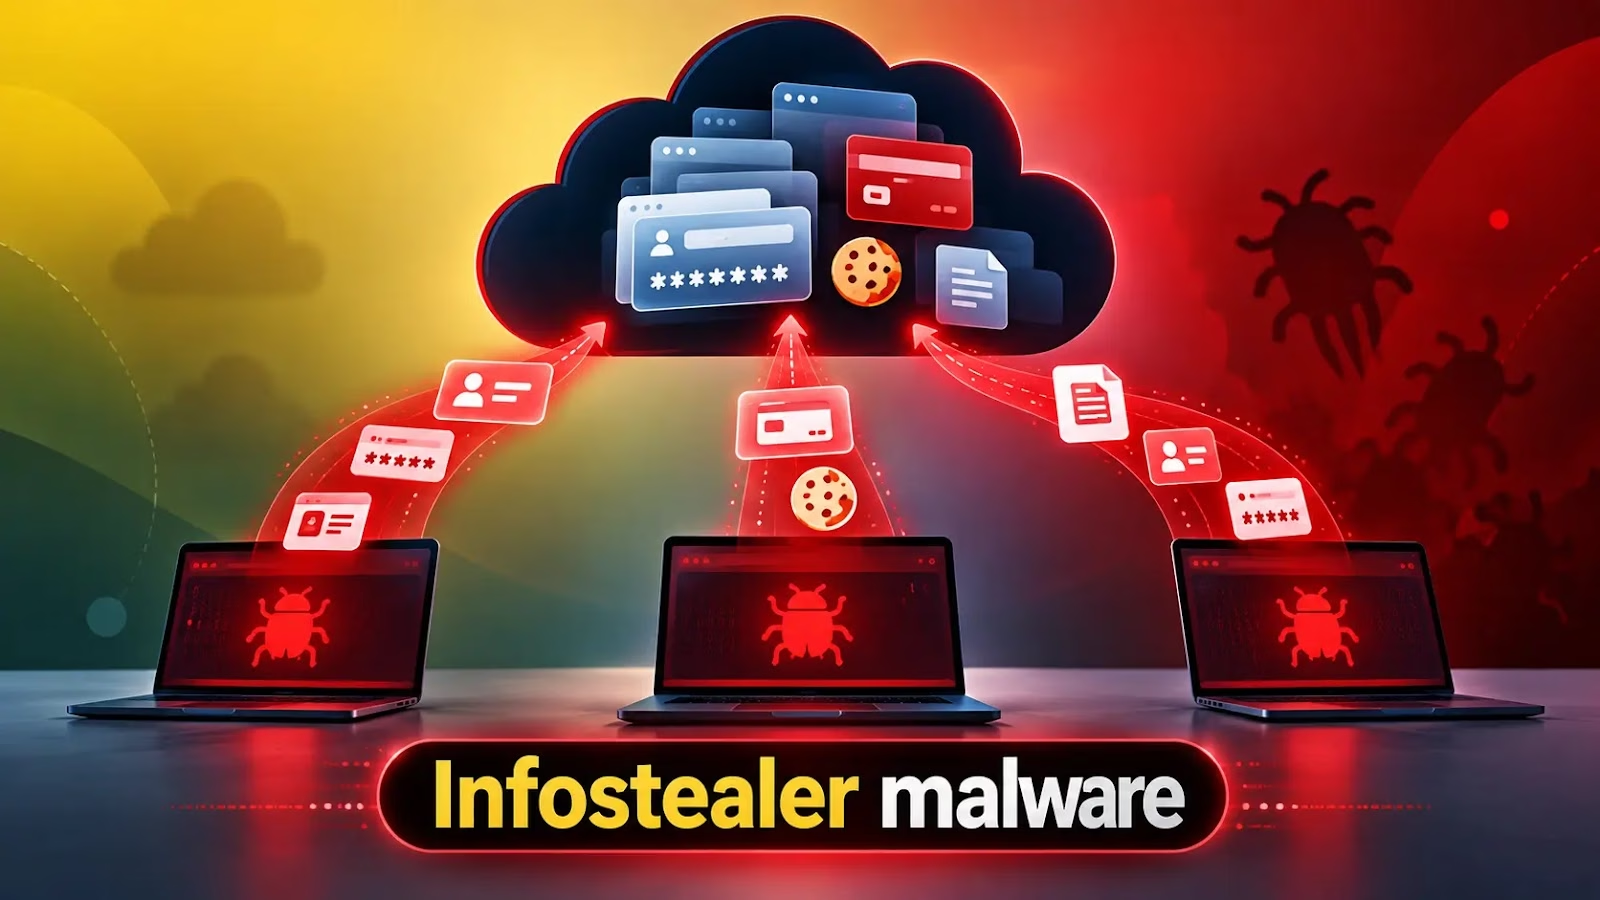
インフォスティーラー(情報窃取型マルウェア)は、侵害された開発者のワークステーションと企業のクラウド環境をつなぐ橋渡し役としての存在感を強めています。中でもLumma、RedLine、Vidarは、認証情報やAPIキー、アクティブなブラウザセッションを狙う主要な脅威として台頭しています。
クラウドで最も価値の高い攻撃対象は、公開されたインフラではなく、依然として「ID」です。
開発者のエンドポイントに、再利用可能なクラウド認証情報、特権セッションCookie、ソース管理トークン、AIプラットフォームのキーが残っていれば、攻撃者は公開サーバーの脆弱性を突いたり、多要素認証を直接破ったりする必要がありません。
インフォスティーラーに感染したデバイスから回収されたシークレットの最近の分析では、LummaC2、RedLine、Vidarの3つが、検出されたインシデントの85.7%を占めていました。
NordStellarのテレメトリは、55種類を超えるインフォスティーラーファミリーのデータを追跡しています。それによると、マルウェアのログには、認証情報、Cookie、クラウドトークン、秘密鍵、ソースコードのほか、ローカルファイルや環境変数に埋め込まれたシークレットが含まれ得ます。
GetDatabase Tools
そのビジネスモデルは効率的です。攻撃者は、フィッシング、悪意のある広告、ClickFixの誘引、海賊版アプリケーション、ゲームのチート、トロイの木馬化されたソフトウェア依存関係などを通じて、スティーラーを拡散させます。
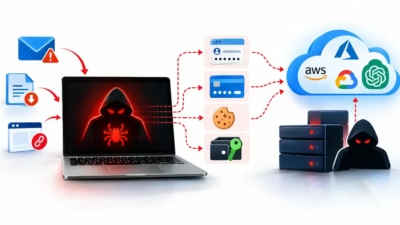
実行されたマルウェアは、ブラウザのパスワード、Cookie、暗号資産ウォレットのデータ、SSH鍵、クラウドCLIのファイル、開発者向け設定ファイルなどを素早く収集し、コマンド&コントロール(C2)インフラへ送信します。
その後、ログは検証されて転売されます。数時間以内に売買されることもあり、買い手は、有効な企業アクセスを求める攻撃者です。
Microsoftは、管理対象外の個人デバイスが感染すると、VPN認証情報やSSOトークン、社内サービスに紐づくブラウザCookieが流出しかねないと警告しています。
特にセッションCookieは危険です。攻撃者は、元のパスワードを知らなくても認証済みユーザーのセッションを乗っ取り、MFAによる保護を回避できる可能性があります。
Microsoftはまた、インフォスティーラーの運用者が、盗んだデータをアクセスブローカーやランサムウェア運用者、その他の下流の犯罪グループを通じて収益化するケースが多いと指摘しています。
インフォスティーラー型マルウェア
GBhackersに共有されたレポートでWizが述べたところによると、これらのマルウェアファミリーは成熟したMaaS(マルウェア・アズ・ア・サービス)のエコシステムで運用されています。スキルの低いアフィリエイトでも、アクセス権を収集して販売でき、それが後にランサムウェアグループに悪用されるおそれがあります。
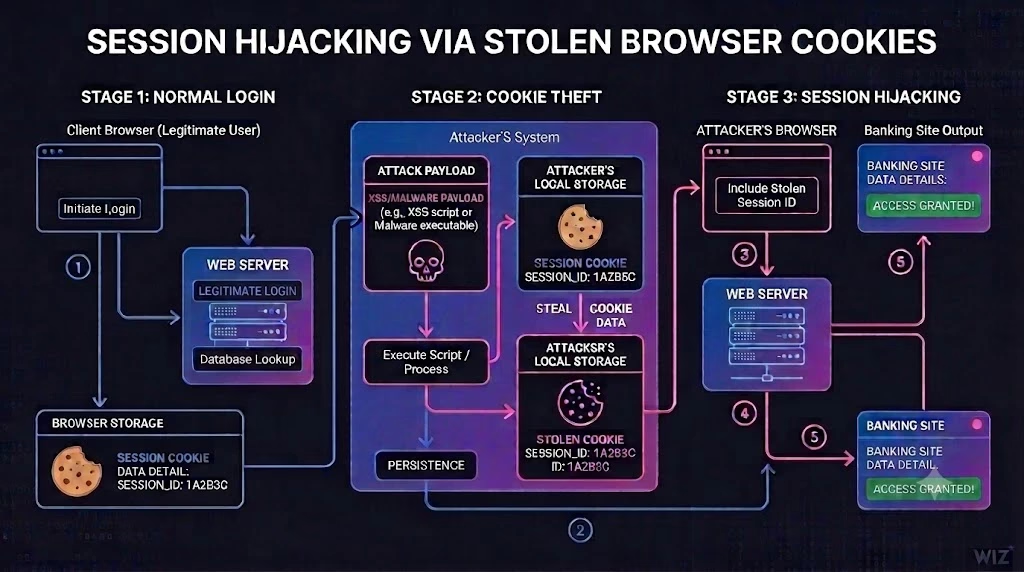
影響はAWS、Azure、Google Cloud、GitHub、GitLab、AI開発環境にまで及びます。~/.aws/credentialsに保存されたAWSアクセスキー、CLIキャッシュ、IAM Identity Centerのトークンキャッシュがあれば、プログラムによるアクセスやコンソールへのアクセスが可能になります。
Azureを狙うスティーラーは、ローカルのAzure CLIトークンストアやEntra IDのアーティファクトを標的とします。一方、GCPへの攻撃は、gcloudの認証情報データベース、アプリケーションのデフォルト認証情報、サービスアカウントのJSONファイルに集中しています。
NordStellarのシークレット検出の分類には、AWSアクセスキー、Azureクライアントシークレット、GCPサービスアカウントのJSONファイル、GitHub PAT、GitLabランナートークン、Kubernetesシークレット、CI/CD認証情報が明記されています。
ソース管理プラットフォームは価値の高い標的です。GitHubやGitLabのトークンが侵害されると、プライベートリポジトリ、Actionsやパイプラインのシークレットやパッケージレジストリやデプロイワークフローが露出しかねないためです。
盗まれた開発者のIDを使えば、攻撃者が信頼されたリポジトリに悪意のあるコードを仕込むことも可能です。
Wizは最近、JINX-0164のキャンペーンを記録しました。この攻撃では、侵害された開発者のエンドポイントから、AWS、Azure、GCP、Cloudflare、GitHub、パッケージ管理の認証情報が窃取されました。攻撃者はさらに、GitHubへのアクセスを使ってCI/CDのシークレットを持ち出し、社内リポジトリを改ざんしています。
AIの認証情報も、インフォスティーラーの標的に加わりました。OpenAIやAnthropicなどのAIサービスのAPIキーは、不正な計算リソースの消費、転売、連携する開発ワークフローへのアクセスに悪用される可能性があります。
TrackTech Trends
NordStellarは、OpenAI、Anthropic、Hugging Face、Gemini、Bedrock、コーディングアシスタントのキーなど、AI関連のシークレットの種類を数多く挙げています。AIインフラが、いかに急速に企業のIDの境界の一部になったかがうかがえます。
サプライチェーンの侵害がリスクをさらに高めています。Wizは6月、npmの@redhat-cloud-services名前空間下の少なくとも32のリリースに、悪意のあるコードが含まれていることを確認しました。
Miasmaペイロードには、GCPとAzureのIDを収集するコンポーネントが含まれていました。攻撃者がフィッシングだけに頼らず、侵害した依存関係を通じてクラウドアクセスを直接狙う動きが強まっていることを示しています。
組織は、インフォスティーラーへの曝露を、単なるパスワードリセットで済む日常的な出来事ではなく、IDに関するインシデントとして扱うべきです。
対応チームは、ただちにアクティブなセッションを失効させ、クラウドとCI/CDの認証情報をローテーションし、APIキーを無効化する必要があります。あわせて、開発者のエンドポイントを調査し、クラウドの監査ログを確認して、見慣れないIPアドレスからのトークンの異常な使用を探索することが求められます。
VerizonのDBIR 2025では、認証情報の悪用が侵害の22%に関与していたことが分かりました。IDの堅牢化とトークンの迅速な失効は、今やクラウド防御の中核的な要件といえます。
SOCのアラート調査を1件あたり21分短縮。即座に対応できるIOCのコンテキストで、SOCを強化: TI LookupをSOCに統合
翻訳元: https://gbhackers.com/infostealer-malware-3/