
ウェブにとって厳しい1週間、安全に閲覧するための対策
見覚えのあるウェブサイトです。以前にも訪れたことがあり、ブックマークしているかもしれません。ところが、そのサイトが突然、更新プログラムのインストールや通知の許可、あるいは「人間であることを証明する」ためのコマンド実行といった、普段とは違う操作を求めてきます。 まずは立ち止まって確認してください。信頼しているサイト
見覚えのあるウェブサイトです。以前にも訪れたことがあり、ブックマークしているかもしれません。ところが、そのサイトが突然、更新プログラムのインストールや通知の許可、あるいは「人間であることを証明する」ためのコマンド実行といった、普段とは違う操作を求めてきます。 まずは立ち止まって確認してください。信頼しているサイト
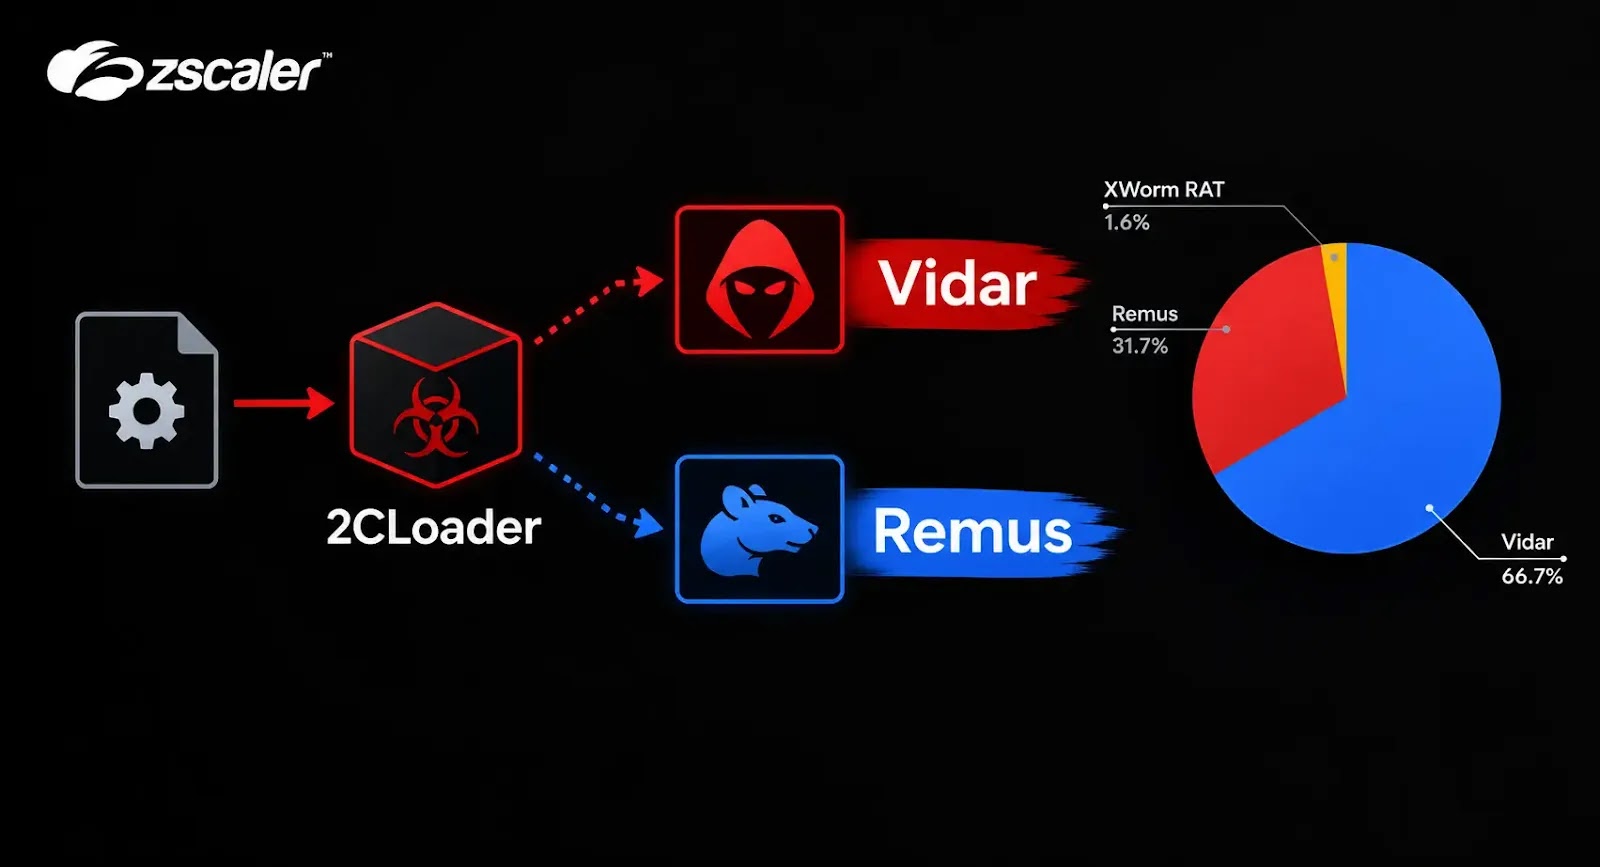
ThreatLabzは、「2CLoader」と呼ばれる新しいWindows向けマルウェアローダーを確認しました。このローダーは、情報窃取型マルウェアのVidarとRemus、そしてリモートアクセス型トロイの木馬(RAT)のXWormの配布に使われています。 研究者らは2026年8月にこのローダーを観測しました。暗号化
インフォスティーラー(情報窃取型マルウェア)は、侵害された開発者のワークステーションと企業のクラウド環境をつなぐ橋渡し役としての存在感を強めています。中でもLumma、RedLine、Vidarは、認証情報やAPIキー、アクティブなブラウザセッションを狙う主要な脅威として台頭しています。 クラウドで最も価値の高い攻撃
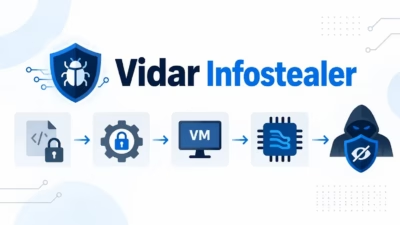
2018年に初めて確認された情報窃取型マルウェアとしてよく知られる「Vidar」に、セキュリティ研究者や自動マルウェア解析システムの動きを遅らせることを狙った新たな文字列難読化手法が導入されました。 Zscaler ThreatLabzの研究者は2026年5月から9月上旬にかけてVidarの検体を追跡調査し、このマル
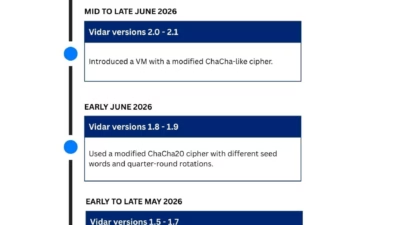
情報窃取型マルウェア「Vidar」に、埋め込み文字列を隠すための軽量な独自仮想マシンと、ビルドごとに変化するストリーム暗号の実装が導入されました。これにより、静的検知や自動リバースエンジニアリングのコストが押し上げられています。 2018年に初めて確認されたVidarは、現在も広く追跡されている認証情報窃取型マルウェ
Anthropicは、脅威アクターがログインセッションを盗み出してアカウントに不正アクセスし、割り当てられた利用枠を消費していたことを受け、未公表の人数のユーザーをClaudeから強制的にサインアウトさせました。この攻撃は、影響を受けたユーザーに送られたメール通知がSNSに投稿されたことで明るみに出ました。Anthro
Anthropicは、脅威アクターが市販の情報窃取型マルウェアを使い、アクティブで認証済みのブラウザセッションを乗っ取ることで、有料Claudeアカウントへ不正アクセスしていると利用者に警告しています。 Claudeチームが送付した顧客向け通知によると、攻撃者はパスワードを推測したり、Anthropicのインフ
Anthropicは、一部のClaudeユーザーに対し、パソコンに感染していた情報窃取型マルウェア(インフォスティーラー)によって攻撃者にログインセッションを乗っ取られ、利用上限を勝手に消費されていたと警告しました。これは同社が影響を受けた顧客に送付したメールの内容によるものです。 同社はこの不正な活動を検知し、侵害
サイバー犯罪者たちが『グランド・セフト・オートVI』への関心の高まりを悪用し、偽のRockstar Gamesサイトを通じてVidar情報窃取マルウェアを配布しています。 これらのサイトは存在しないGTA 6のデモを宣伝し、説得力のある「Play Now」ボタンでgta6_installer.exeという名前の悪質な
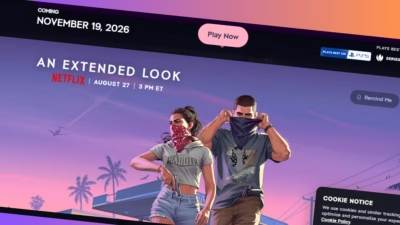
GTA 6の映像は実際にオンラインで流出しており、Rockstarは8月27日にNetflixで公式のExtended Lookを公開する予定です。しかしサイバー犯罪者たちは、このブームに便乗して偽のRockstarサイトを作り、訪問者をパスワード窃取マルウェアへと誘導しています。 私たちは、GTA 6のデモを検
すべての記事を読み込みました