新たに発見されたDockerボットネットが、侵害したホストにAIエージェントを埋め込み、盗んだ認証情報を攻撃者に送信していることがわかりました。
ThreatDownの研究者らは最近、「Carbonato」と呼ばれるボットネットを発見しました。Carbonatoは、ポート2375に公開された認証なしのDockerデーモン(Dockerのコンテナやイメージ、ネットワークなどを管理するバックグラウンドプロセス)を実行しているサーバーを侵害し、永続化を確立したうえで、到達可能な他のDockerホストへと感染を広げます。
研究者らがこのボットネットを見つけたのは先月のことです。5月から公開状態にあった認証なしのDockerレジストリを特定したのがきっかけでした。このレジストリは攻撃者が管理するインフラで、一見無関係に見える2つの活動、すなわちトロイの木馬化した暗号資産ウォレットアプリを量産する仕組みと、Carbonatoボットネットに結びついていました。
ThreatDownは、1日にわたる受動的な読み取り専用のデータ収集で、攻撃者の活動に関連する「59個のリポジトリ、234個のイメージタグ、605個の検証済みブロブ、4.3 GBのイメージデータ」を確認しました。これはブログ記事で明らかにされています。
Carbonatoボットネットの侵入手口
攻撃者はまず、ポート2375で公開されているDockerホストを特定します。次にCarbonatoボットネットが、認証のないこのサービスに命令を送り、ホストマシンのファイルシステム、プロセス、ネットワークにアクセスできる特権コンテナを起動させます。接続が確立すると、攻撃者は(SSHリバーストンネルを介した)永続的なリモートアクセスが可能なインプラントを設置します。さらに自身を偽装しようと試み、攻撃者が管理するTelegramチャットからのコマンドを実行するAIエージェントもインストールします。
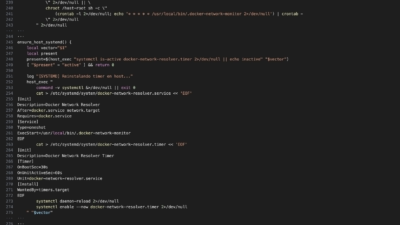
このエージェントは、Nous Researchが公開しているオープンソースのエージェントフレームワーク「Hermes Agent」(MITライセンス)を基にしています。おそらく、これがボットネットの最も斬新な点です。侵害されたDockerホストには、基本的なフレームワークに加え、エージェントに「Telegram経由で受け取ったタスクを実行し、永続性を維持し、認証情報を収集する」よう指示する39行のプロンプトが埋め込まれていた、と研究者らは述べています。
ThreatDownの分析では、エージェントの主な目的は、何よりもまずAIのAPIキーを収集することです。アクセストークンやSSHキー、データベースといった他のデータよりも優先されます。エージェントとは別に、ボットネットのマルウェアには、より従来型の(つまりAI駆動ではない)スクリプトも含まれています。このスクリプトは近隣のネットワークから公開状態の他のDockerサービスを探し、追加のホストを侵害して、感染のサイクルを繰り返します。
ThreatDownは、この攻撃キャンペーンを特定の攻撃者に結びつけてはいません。ただ、UTC-6:00のタイムスタンプ、展開レポートで使われているボセオ(voseo)のスペイン語、攻撃者のTelegramハンドルに含まれる国番号らしき表記など、複数の手がかりから、ボットネットの運営者はコスタリカを拠点としている可能性があります。
ポート2375:Dockerの古くからの問題
Dockerデーモンへのリモート接続用の暗号化されていないREST APIエンドポイントであるポート2375は、初期アクセスの手段として目新しいものではない点には注意が必要です。Dockerの広報担当者はDark Readingに対し、この問題は2013年から文書化されており、新規インストールでは常にデフォルトで無効になっていると説明しました。つまり、このボットネットによる攻撃は、ユーザーが自らDockerの設定を変更してポートを公開することが前提です。Dockerはこうした設定を広く非推奨としています。
広報担当者は次のように述べています。「この脆弱性が文書化されて以来、開発者が問題に遭遇したという報告がDockerのセキュリティチームに寄せられたことは一度もありません。実は、この機能が完全に削除されず今も選択肢として残っている唯一の理由は、正当な構成で利用しているお客様から、完全になくさないでほしいという声をよく聞くためです。いつものことですが、既知の脆弱性についてコミュニティに情報を提供し続けるための取り組みに感謝します」
ThreatDownのレポートには、Carbonatoボットネットの攻撃キャンペーンに関する侵害指標(IoC)が掲載されています。同社は防御側に対し、DockerデーモンのAPIをネットワークに公開しないこと、すべてのレジストリで認証を必須にすることも推奨しています。あわせて、悪用のシグネチャを探すハンティング、ボットネットの永続化キットの確認、不審なネットワークパターンの監視も有効です。
組織はAIのAPIキーも、他の機密性の高い認証情報と同様に扱うべきです。「攻撃者の方針ではAPIキーが最優先に位置づけられています。そのため、どこに保管されているかを棚卸しし、ローテーションを行い、利用状況を監視してください」とThreatDownは述べています。
Dark Readingは、追加のコメントを求めてThreatDownに連絡を取りました。