
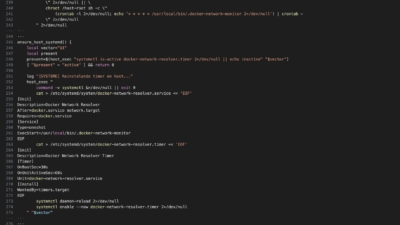
Carbonato ボットネット、公開状態の Docker API を悪用
管理者がほぼ無制限の権限を持つインターフェースを誤って公開してしまえば、サーバーの侵害にソフトウェアの脆弱性は必要ありません。ThreatDown のチームは、ボットネット「Carbonato」の詳細を明らかにしました。このボットネットは、TCP ポート 2375 で認証なしの Docker デー
管理者がほぼ無制限の権限を持つインターフェースを誤って公開してしまえば、サーバーの侵害にソフトウェアの脆弱性は必要ありません。ThreatDown のチームは、ボットネット「Carbonato」の詳細を明らかにしました。このボットネットは、TCP ポート 2375 で認証なしの Docker デー
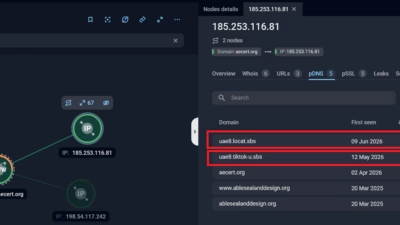
by Nam Phong · Published August 31, 2026 · Updated August 31, 2026
イランと関連の深い脅威アクター「Tortoiseshell」が、リバースSSHトンネリングツールとTWOSTROKE類似のバックドアをスパイ活動用ツールセットに追加していることが判明しました。これにより、侵害した内部ネットワークへ秘密裏かつ持続的にアクセスできる体制を整えているとみられます。 今回の調査は、Mirag
新興のマルウェア株がゲーム強化ツールと違法にクラッキングされた一般的なアプリケー...