
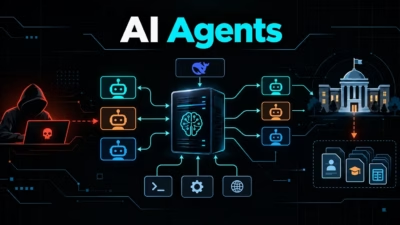
スキルの低いハッカーがAIエージェントを使って大学をハッキング、数千件のレコードを窃取
Palo Alto NetworksのUnit 42によると、スキルの低いハッカーが人工知能(AI)アシスタントを使ってインドの大学を攻撃し、個人情報を含む5,200件以上のレコードを盗み出しました。 「BUGSTER」を名乗る攻撃者は、AIが生成したスクリプトや偵察レポート、対話形式の指示を駆使していました。本来で
Palo Alto NetworksのUnit 42によると、スキルの低いハッカーが人工知能(AI)アシスタントを使ってインドの大学を攻撃し、個人情報を含む5,200件以上のレコードを盗み出しました。 「BUGSTER」を名乗る攻撃者は、AIが生成したスクリプトや偵察レポート、対話形式の指示を駆使していました。本来で
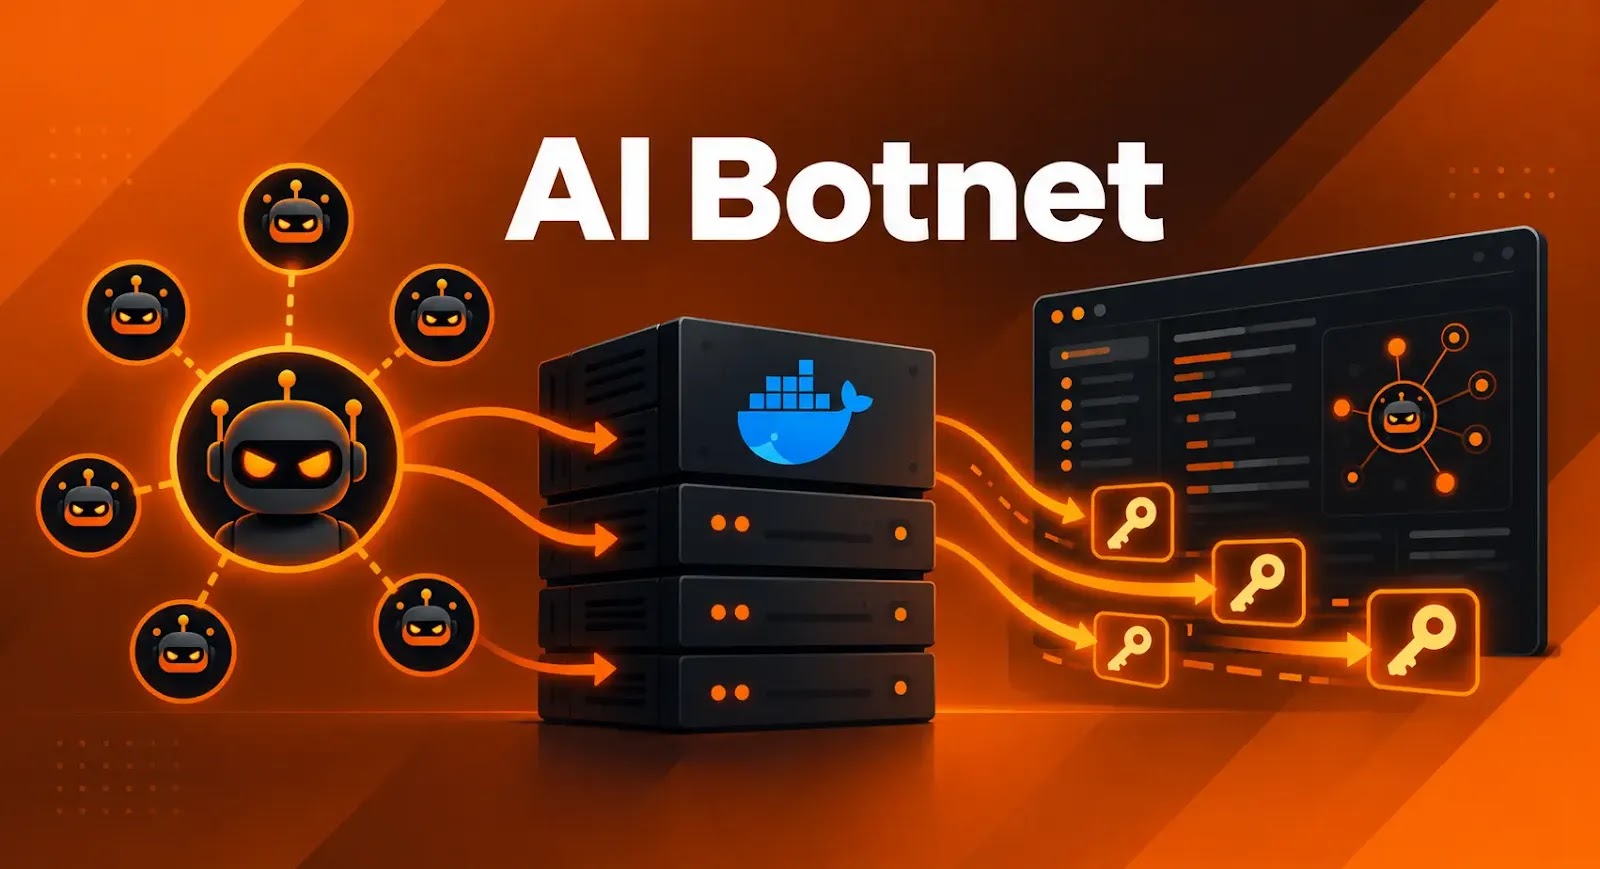
このボットネットは、指示内容でAI APIキーをほかの認証情報より優先して狙うよう定めています。一方、感染拡大は別のスクリプトが担い、到達可能なホストへ広がっていきます。 研究者らは、2026年5月から公開状態になっていた、認証なしのDockerレジストリからこの攻撃活動を発見しました。1日かけて読み取り専用でデータ
新たに発見されたDockerボットネットが、侵害したホストにAIエージェントを埋め込み、盗んだ認証情報を攻撃者に送信していることがわかりました。ThreatDownの研究者らは最近、「Carbonato」と呼ばれるボットネットを発見しました。Carbonatoは、ポート2375に公開された認証なしのDockerデーモン
管理者がほぼ無制限の権限を持つインターフェースを誤って公開してしまえば、サーバーの侵害にソフトウェアの脆弱性は必要ありません。ThreatDown のチームは、ボットネット「Carbonato」の詳細を明らかにしました。このボットネットは、TCP ポート 2375 で認証なしの Docker デー
正規のオープンソースフレームワーク「Hermes Agent」を、侵害後の対話型制御レイヤーとして転用するDocker狙いのボットネットが確認されました。 「CARBONATO」と呼ばれるこの攻撃キャンペーンは、TCPポート2375で認証なしに公開されているDockerデーモンを標的にします。ワームのような自己増殖、
「Carbonato」と呼ばれる新種のボットネット型マルウェアが、セキュリティ設定の甘いDockerデーモン稼働ホストを狙い、Hermes Agent AIフレームワークをインストールして制御を奪う攻撃を行っていることが分かりました。 このマルウェアはワームのような自己増殖機能を備えており、認証機能のない状態で公開さ
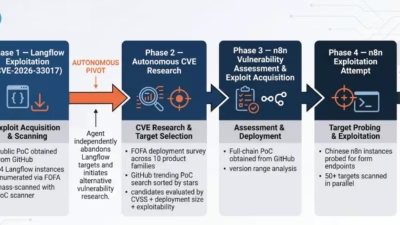
中国語圏の脅威アクターが、Hermes Agentフレームワークを通じてDeepSeekを利用し、インターネットに露出したインフラに対する偵察、脆弱性調査、エクスプロイトの入手、攻撃の試行を自動化していることが確認されました。ハッキング&クラッキング Unit 42によると、knaitheおよびKnYuanという別名
中国語圏の脅威アクターが、DeepSeek AIを自律的な攻撃オペレーターとして利用し、露出したインフラの特定、脆弱性の調査、公開されている概念実証(PoC)エクスプロイトの取得、そして最小限の人的介入による攻撃の実行を行っていたことが確認されました。 Palo Alto Networks傘下のUnit 42は、kn

研究者らによると、このハッカーは西側諸国のAIツールのテストも試みましたが、最終的には手動操作に戻さざるを得なかったとのことです。 中国語を話す脅威アクターが、DeepSeekを活用したAIベースのハッキングキャンペーンを実行していたことが確認されました。このキャンペーンでは、自律的なサイバー攻撃能
「knaithe」「KnYuan」の別名で活動する中国の脅威アクターが、複数のLLMを使って自動化したサイバー攻撃をインターネット接続システムに対して仕掛けていたことがわかりました。人間の介入はほとんど必要としていませんでした。 Palo Alto Networks傘下のUnit 42の研究者は、この
すべての記事を読み込みました