Palo Alto NetworksのUnit 42によると、スキルの低いハッカーが人工知能(AI)アシスタントを使ってインドの大学を攻撃し、個人情報を含む5,200件以上のレコードを盗み出しました。
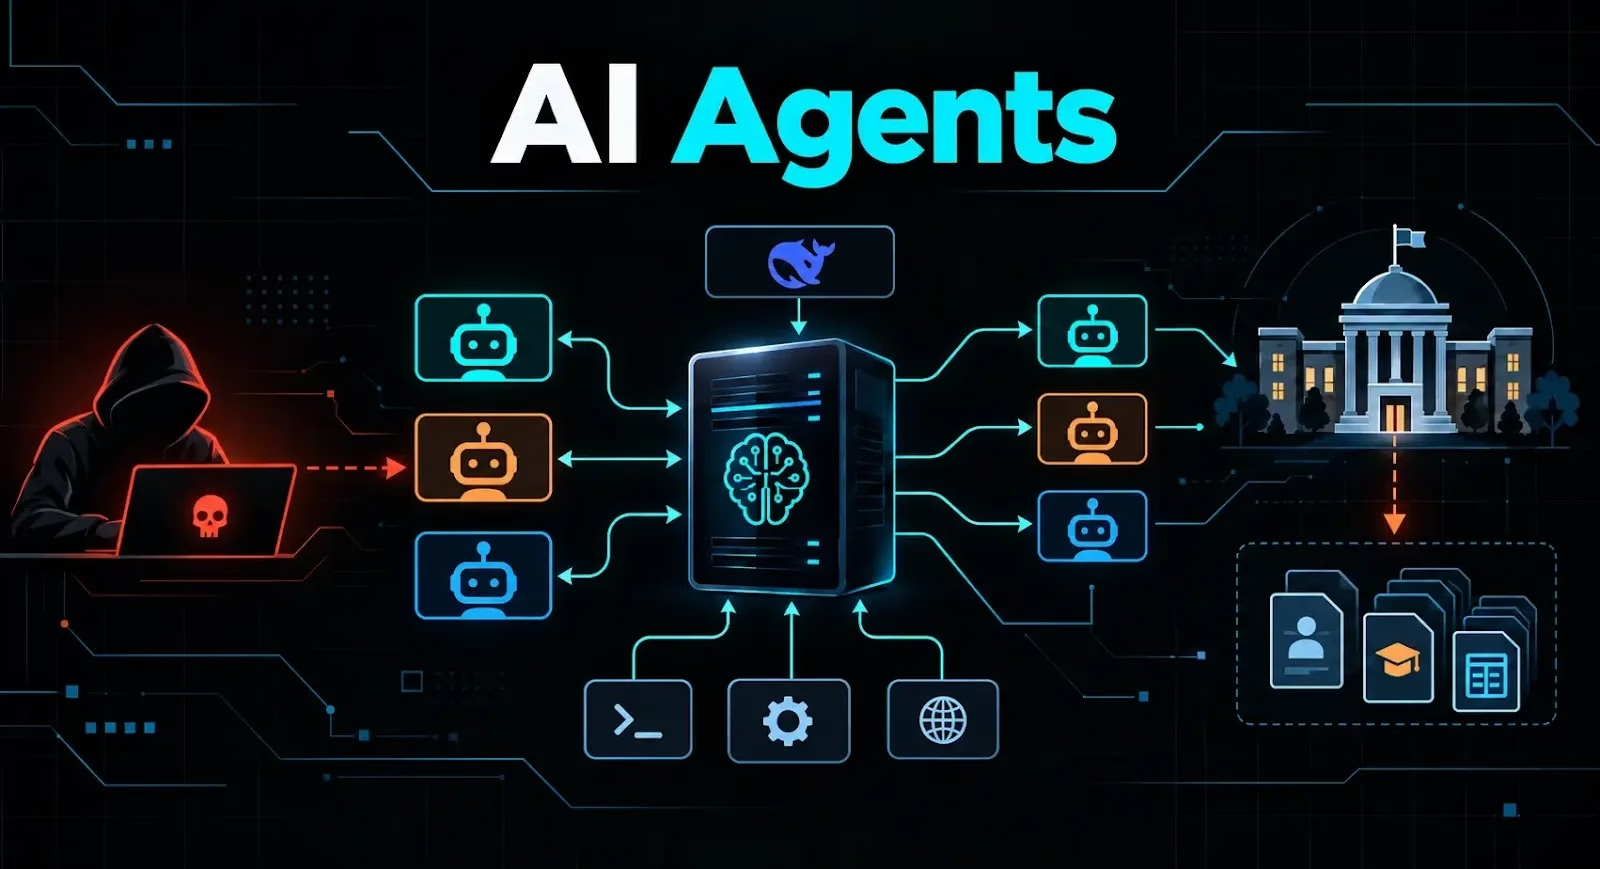
「BUGSTER」を名乗る攻撃者は、AIが生成したスクリプトや偵察レポート、対話形式の指示を駆使していました。本来であれば複数の高度な技術が必要となる攻撃活動を、これらによって実行していたことになります。
研究者は、認証情報の窃取、データベースの持ち出し、通信詐欺の計画、Wi-Fiパスワードの解読、暗号資産の偵察といった活動の痕跡を確認しました。
ただし、すべての活動が同じ段階に達していたわけではありません。大学のデータ窃取は確認された一方、電話詐欺の作戦は計画または初期準備の段階にとどまっていたとみられます。
BUGSTERは、主要な推論エンジンとしてDeepSeek V4を組み合わせたHermes Agentフレームワークを使用していました。Telegramボットを通じて専門分野ごとのアシスタントプロファイルを利用し、コード生成には開発環境のCursorを活用していました。
この攻撃者はプロンプトの上書きを設定したうえで、ローカルの権限制御とサンドボックス制御を無効にしていました。悪意あるタスクへの制限を弱めることを狙った環境を構築していたことになります。
インドのある大学のオンライン教育プラットフォームに対し、攻撃者はまず、学習管理システム、学生ポータル、管理ダッシュボードを含む12個のサブドメインを洗い出しました。
続いて、AIが生成したレポートを手がかりに、投稿の著者情報や著者サイトマップから13件の有効なWordPressユーザーIDを特定しました。Cloudflareがユーザーエンドポイントへの直接アクセスを遮断していたにもかかわらず、こうした代替ルートからアカウント情報が露出していたのです。
AIが生成したブルートフォースツールは、117件のユーザー名に対して28種類の一般的なパスワードを試行しました。出力では1件のログイン候補が有効と判定されましたが、この結果を、別途確認されたデータベース侵害と混同してはなりません。
インドの別の公立大学では、攻撃者が脆弱なパスワードで保護された管理者アカウントを入手し、MongoDBデータベースを持ち出しました。
盗まれたデータには、個人を特定できる情報(PII)を含む学生と教職員のレコードが含まれていました。データベースのダンプに添付されたマニフェストには、データベースサービスやクラウドストレージのサービスアカウントなど、露出したインフラも記録されていました。
攻撃者は別途、インドのECサイトも調査していました。ストアフロントのAPIトークン、管理者のメールアドレス、電話番号、決済事業者の識別子を収集しています。
調査では、専門分野ごとのAIプロファイルが攻撃者に対し、VoIP詐欺、発信者番号の偽装、通信事業者のコンプライアンス回避について助言していたやり取りも見つかりました。
「alice」というプロファイルは通信詐欺のアドバイザーを務め、「pandarouter」は通信事業者の調査を担当していました。一方で研究者は、不正な通話が実際に行われたことを裏付ける通話ログ、シグナリングの痕跡、稼働中のルーティングの証拠を確認できませんでした。
別のツールは、近隣のWi-Fi認証情報を取得し、パスワード解読のためにレンタルしたクラウドGPUへ送信していました。結果はDiscord Webhook経由で自動的に届く仕組みでした。
また、暗号資産に関する別のワークフローでは、45人の富裕な保有者を特定していました。将来の標的にする目的とみられます。Unit 42によると、研究者はその後にこれらの保有者への攻撃を確認していません。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。無害化の解除は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
脅威調査の効率化と手作業の削減のため、1万6,000以上のSOCチームがANY.RUNを導入しています。 自社チームでの活用を検討する
翻訳元: https://cyberpress.org/ai-assisted-hacker-breaches-university/