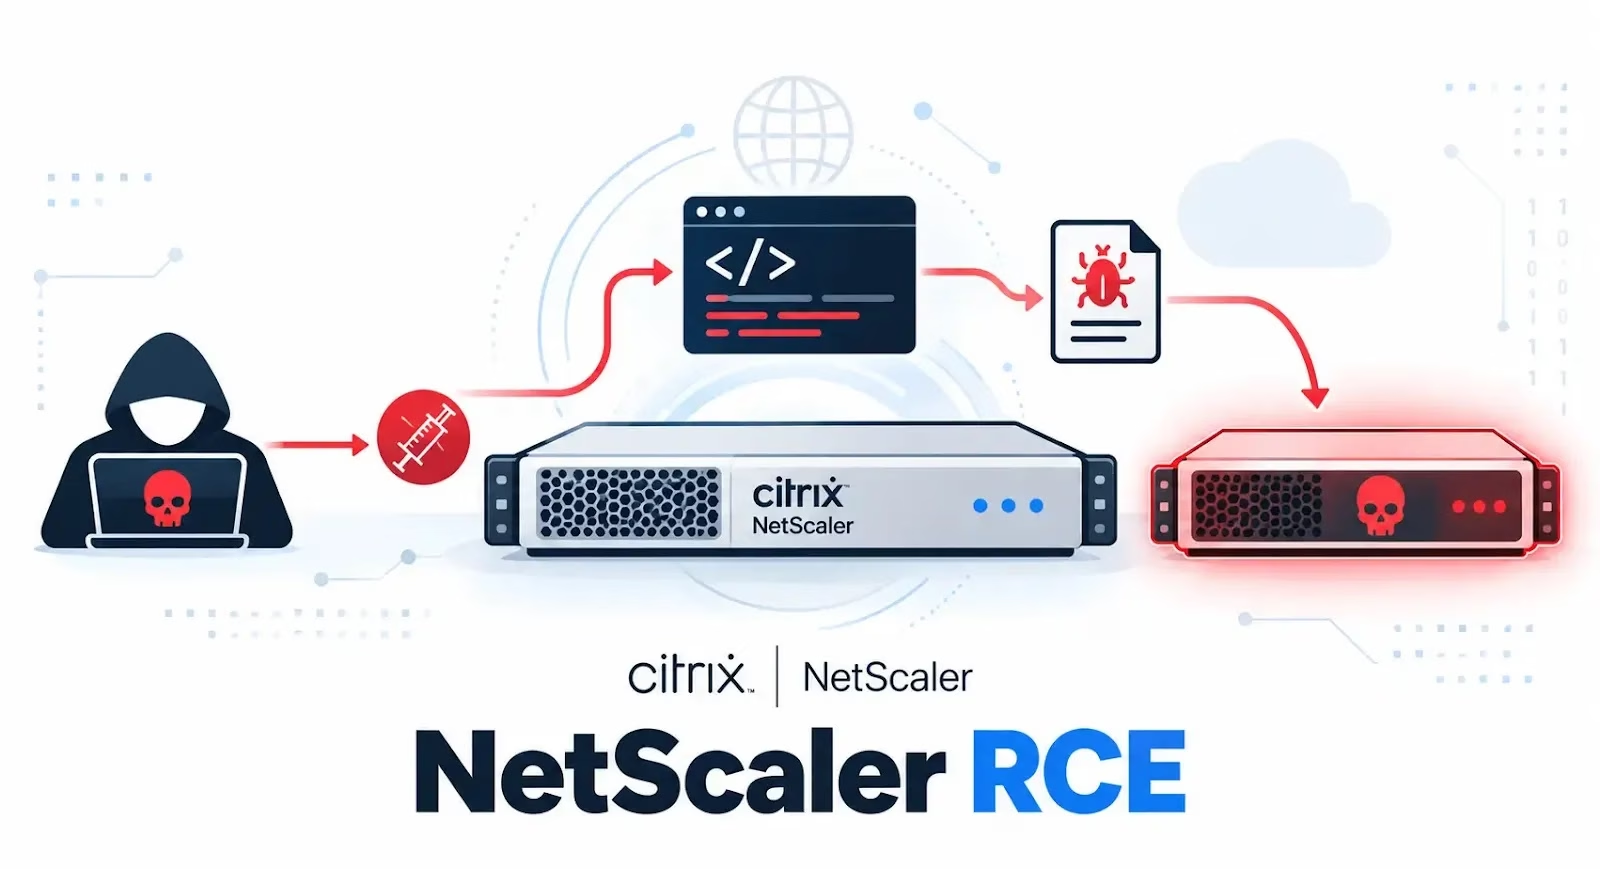
攻撃者が、 Citrix NetScaler Application Delivery Controller(ADC)およびNetScaler Gatewayに存在する重大なリモートコード実行の脆弱性を悪用しています。標的のアプライアンスにWebシェルとマルウェアを仕掛ける攻撃です。
この脆弱性は「CVE-2026-88771」として追跡されています。オプション機能を有効にしていなくても、認証されていない攻撃者が任意のコマンドを実行できます。
Citrixは2026年9月27日にこの脆弱性を公表しました。対策を講じていない環境では、すでに悪用が確認されているとしています。
同社が付けたCVSS v4.0のスコアは9.5です。米CISAも同日、この脆弱性を「Known Exploited Vulnerabilities(KEV)」カタログに追加しており、早急な対応が求められます。nvd.nist+1
Zscaler ThreatLabzの分析によると、攻撃者はアクセスログの汚染、偽の認証レコード、アプライアンスのフィンガープリント取得を組み合わせていました。さらに、複数のWebシェルの設置も試みています。研究者らは、Rust製のFreeBSD向けインプラントが送り込まれる様子も確認しました。
攻撃はまず、NetScalerの一般的なログインページへのHTTP GETリクエストから始まります。このリクエストのUser-Agent値はINDEX:で始まり、その後ろにBase64エンコードされたペイロードが続きます。
アプライアンスはこの値をHTTPアクセスログに記録します。悪意ある命令はこの時点では実行されず、そのままログに保存されます。
続いて攻撃者は、偽のPacket Processing Engine(PPE)障害メッセージを含むログインリクエストを送信します。これらのメッセージは「PPE missed too many heartbeats」や「PPE unexpectedly died」といった正規のアラートを装っていますが、中にはシェルコマンドが仕込まれています。
引き金となるのは、正規の診断スクリプト/netscaler/ns_monuploadd_err.plです。このスクリプトが条件に合致する障害レコードを処理した時点で、攻撃が発動します。
スクリプトは、攻撃者が操作できるログの内容を、特殊文字を安全に処理しないままシェルコマンドに埋め込みます。そのため、埋め込まれた命令がスクリプトの権限で実行されてしまいます。
コマンドはHTTPログから事前に仕込まれたペイロードを取り出し、デコードして実行します。CERT-EUの調査によると、このスクリプトは条件に合致する最後のレコードを選択します。攻撃者が偽のメッセージを繰り返し送信し、自らのエントリを常に最新の状態に保とうとするのは、このためです。
ThreatLabzは、フィンガープリント用ファイルの作成や、Webからアクセス可能な複数のディレクトリへのPHPおよびPerl製Webシェルの設置が試みられたと報告しています。
攻撃者は/etc/httpd.confを書き換え、PHPとCGIの実行を有効にしようともしました。別の配布の試みでは、209.141.43[.]95からFreeBSD x64向けのインプラントがダウンロードされています。
ThreatLabzは、このサーバーが、Adobe CommerceとMagentoを狙った「StyleSmuggler」の悪用で以前に確認されたインフラと関連していると指摘しています。ただし、インフラが共通しているだけでは、同一の運用者であることや攻撃者の特定には結びつきません。
管理者は、インターネットに公開しているアプライアンスを洗い出し、ソフトウェアのビルドを確認したうえで、アップデート前にフォレンジック証拠を保全する必要があります。CERT-EUも、速やかなパッチ適用に先立って証拠を取得するよう推奨しています。
Citrixのセキュリティ情報には、修正済みリリースとして14.1-73.37、13.1-64.23、14.1-73.37 FIPS、さらにFIPSおよびNDcPP環境向けの13.1.37.279以降が挙げられています。各組織は、該当するサポート対象のアップデート、またはそれ以降のリリースを適用してください。
防御側は、HTTPログでINDEX:のマーカーやエンコードされたUser-Agentの内容を調べ、不審なPPE障害メッセージと突き合わせる必要があります。/etc/httpd.confに予期しない変更があれば、Webシェルを有効化しようとした形跡の可能性があると、Zscalerは説明しています。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例: [.])しています。無害化を元に戻すのは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中だけにしてください。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/hackers-exploit-netscaler-rce/