
Citrix、NetScalerの重大な脆弱性10件を修正
Citrixは木曜日、NetScaler ADCおよびNetScaler Gatewayの28件の脆弱性に対するパッチを公開しました。このうち9件は重大(クリティカル)に分類されています。 重大な脆弱性は、パケット処理、SMPPトラフィック、DNS/DNS-over-HTTPS(DoH)、NetScaler Push
Citrixは木曜日、NetScaler ADCおよびNetScaler Gatewayの28件の脆弱性に対するパッチを公開しました。このうち9件は重大(クリティカル)に分類されています。 重大な脆弱性は、パケット処理、SMPPトラフィック、DNS/DNS-over-HTTPS(DoH)、NetScaler Push
Citrixは、XenServerの8件の脆弱性と、Unicon eLux Scoutのコンポーネントに影響するGoogle Brotliの別の問題に対処するため、重要なセキュリティ勧告を公開しました。 XenServerの脆弱性を悪用されると、ホストの侵害、管理アプライアンスへの攻撃、ネットワークブートする仮想マシ
Citrixは、Citrix SecurSpaces、Citrix SecurAccess、Citrix Platform Flexにわたる新機能を発表しました。企業がAIエージェントを安全に導入し、AIを活用した業務を統制しながら、全社的な採用を拡大できるよう支援するものです。今回のアップデートには、Citrix
エンタープライズのエッジセキュリティに注目してきた方なら、2026年9月のCitrix NetScalerゼロデイに関する勧告を見て、胃の痛む思いをしたかもしれません。しかし、慌てる前に一歩引いて全体像を見てみましょう。いま起きているのは、エッジ防御の崩壊ではありません。むしろ、インターネットに面した重要インフラが集
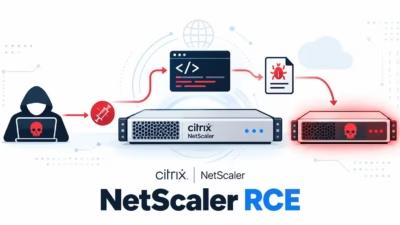
攻撃者が、 Citrix NetScaler Application Delivery Controller(ADC)およびNetScaler Gatewayに存在する重大なリモートコード実行の脆弱性を悪用しています。標的のアプライアンスにWebシェルとマルウェアを仕掛ける攻撃です。 この脆弱性は「CVE-2026-
Citrixは、UniconOSとXenServerに存在する7件の脆弱性を公表しました。これらを悪用されると、ローカルでの権限昇格、永続的なコマンド実行、任意のファイルへのアクセス、仮想化ホストの侵害につながる可能性があります。 2026年10月13日に公開された2件のセキュリティ情報では、エンドポイント向けOSと
NetScalerの管理者は、前回の慌ただしいパッチ適用が終わってからわずか数日で、再びデバイスの更新を迫られるという苛立たしい状況に直面しています。Citrixは先ごろ緊急のセキュリティ情報を公表しました。対象はCVE-2026-107406で、CVSS 4.0のスコアは9.5と極めて高い深刻度
Citrixは10月8日、リモートコード実行やサービス拒否(DoS)を引き起こす可能性がある重大な脆弱性について、NetScalerの管理者に修正プログラムの適用を促すセキュリティ情報を公開しました。「CVE-2026-107406」として追跡されているこの脆弱性は、CVSS v4.0のスコアが9.5です。すべ
新たに見つかった重大な脆弱性により、直近の脆弱性への対応に追われている利用企業の負担がさらに増しています。 米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は金曜日、Citrixが新たにNetScaler ADCおよびNetScaler Gatewayの重大な脆弱性を公表したこ
脆弱性の話になると、Citrix NetScalerには「メモリ」の問題がつきまとっているようです。 Citrixは3週連続で、NetScaler ADCとNetScaler Gatewayを自社で運用している顧客に向けて
すべての記事を読み込みました