ランサムウェア運用グループ「JadePuffer」が、エージェント駆動型の攻撃でAzureテナントを狙っています。偵察、認証情報の窃取、中核コンポーネントの破壊までを実行します。
このマルウェアは7月に登場しました。クラウドセキュリティ企業Sysdigの研究者らは、JadePufferがAIエージェントを使い、偵察、認証情報の窃取、横展開から、永続化、データ暗号化に至る攻撃チェーン全体を自動化していると指摘しています。
その後、同社は、JadePufferが「EncForge」というツールを使い、AI資産、トレーニングデータセット、ベクターデータベースにも標的を広げたことを明らかにしました。
Microsoft Security Researchは6月、JadePufferによる2件の攻撃を確認しました。攻撃者はクラウドリソースを把握し、ストレージアカウントキーを取得したうえで、Azureのストレージアカウントを削除しました。
破壊フェーズは7分間続き、100を超えるストレージアカウントに加え、Key Vault、Function Apps、仮想マシン、App Servicesが標的になりました。
攻撃者は標的としたAzureストレージアカウントの大半を削除できました。ただ、Azureのリソースロックとストレージアカウントレベルの保護機能により、被害を免れたものもあります。
Microsoftは、JadePufferの攻撃者を「Storm-3168」として追跡しています。同グループは、侵害された2つのサービスプリンシパルを使用したといいます。サービスプリンシパルとは、アプリケーションやホスト型サービス、自動化ツールがAzureで認証を受け、割り当てられたリソースにアクセスするためのセキュリティIDです。
2つのサービスプリンシパルは、同じテナントに属していました。一方は偵察とリソースの探索に使われました。もう一方は「探索、破壊的操作、認証情報の収集」を担ったということです。
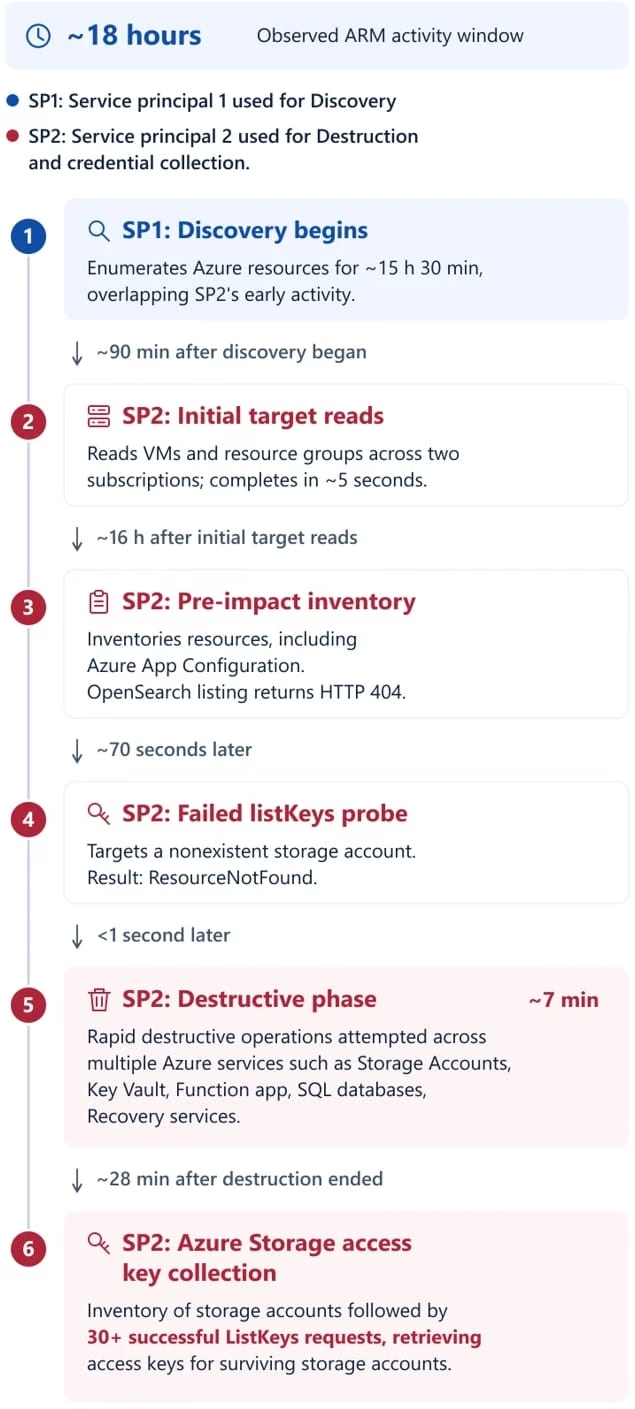
攻撃者はバックアップと復旧の保護機能(Azure Site Recoveryのロック)も解除しており、復元を困難にする狙いがうかがえます。
こうした動きは、ランサムウェアによる恐喝を後押しする可能性があります。ただしMicrosoftは、金銭要求については何も報告しておらず、確認された事例ではデータ窃取も確認していません。
研究者らによると、Azure SQLデータベースの削除の試みは失敗しました。攻撃者がサポート対象外のAPIバージョンを使ったためです。復旧保護ロックの解除の試みも失敗しています。
「Azure SQLデータベースとストレージアカウントを並行して狙う手口は、単一のリソースタイプに集中するのではなく、さまざまなデータサービスに破壊の影響を広げようとしていることを示唆しています」と、Microsoftは述べています。
データの削除を試みてから約30分後、Storm-3168は再び現れ、ストレージアカウントキーを求める30回以上のリクエストを実行しました。その大半は成功しています。
Microsoftは、最初の侵入がどのように行われたかを特定できませんでした。ただし、一方のサービスプリンシパルの認証情報が、攻撃の前に公開GitHubのIssueに掲載されていたと指摘しています。
研究者らは、システム管理者向けにいくつかの緩和策とガイダンスを推奨しています。クラウドワークロード保護の有効化、公開リポジトリ内のシークレットの確認、最小権限の原則に照らしたAzure RBAC権限の評価などです。