
AIエージェント時代、真実が存在する場所はランタイムだけ
最近、セキュリティとAI分野で影響力のある人々が、最先端のAIモデルをどれだけ速く開発すべきかをめぐって、公の場で議論を交わしています。これは非常に重要で、現実的な影響も大きい議論です。しかし、セキュリティチームが今日向き合わなければならない課題は、これだけではありません。 今の組織にとって重要なAIエージェ
最近、セキュリティとAI分野で影響力のある人々が、最先端のAIモデルをどれだけ速く開発すべきかをめぐって、公の場で議論を交わしています。これは非常に重要で、現実的な影響も大きい議論です。しかし、セキュリティチームが今日向き合わなければならない課題は、これだけではありません。 今の組織にとって重要なAIエージェ
security
エージェント型AIの攻撃者が、侵害したMicrosoft Azureの認証情報を悪用し、わずか数分でクラウドリソースを破壊しました。ランサムウェアまたは恐喝を狙った攻撃とみられます。Microsoftはこの攻撃を、Storm-3168として追跡している「JadePuffer」の犯行としています。Sysdigの研究者らは
ランサムウェア運用グループ「JadePuffer」が、エージェント駆動型の攻撃でAzureテナントを狙っています。偵察、認証情報の窃取、中核コンポーネントの破壊までを実行します。 このマルウェアは7月に登場しました。クラウドセキュリティ企業Sysdigの研究者らは、JadePufferがAIエージェントを使い、偵察、
Microsoftによると、7月に初めて報告された自律型の agentic AI 攻撃者「Jadepuffer」が、Azureリソースを標的にし始めました。流出した認証情報が侵入経路になった可能性があります。 Microsoft
公開されたLangflowインフラを狙った自律型ランサムウェア攻撃で最初に確認された脅威アクター「JADEPUFFER」が、人工知能モデルや学習用データセット、ベクトルデータを標的とするようツールを進化させていることがわかりました。MasterCoding Skills 最新のペイロード「ENCFORGE」は、従来型
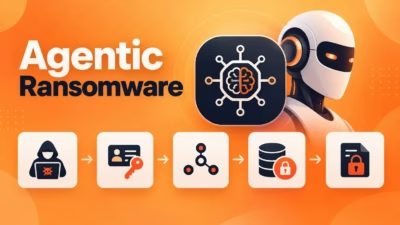
ランサムウェア攻撃はこれまで、人間の操作者に依存してきました。アフィリエイトが認証情報を盗み、被害者のネットワーク内を移動し、マルウェアを展開し、身代金の交渉を行うという流れです。自動化されたランサムウェアであっても、事前に書かれたスクリプトに従って動作していました。 エージェント型ランサムウェアは、このモデルを一変
クラウドネイティブ環境を守るには、迅速な対応が不可欠です。クラウドセキュリティが人間のスケールの限界に達しつつあることについては、私たちはこれまでも繰り返し指摘してきました。2026年初頭には、明らかな変化が起きました。React2Shellのような攻撃が、脆弱性の公開からわずか数時間後に発生するようになったのです。し
ブログ2026年8月4日公開 執筆:Amit MalikRubrik Zero Labsが、2026年6月下旬から7月下旬にかけての動向をまとめました。サイバーセキュリティの情勢を左右する重大な変化が浮かび上がっています。ブログ7月の脅威総括:自律型AIランサムウェア、加速する脆弱性悪用、バックアップテレメトリーからの

デジタル時代の「王冠の宝石」を狙う 悪意ある恐喝集団は、従来型の文書やデータベースにとどまらず、企業インフラの中でも最も価値の高いデジタル資産を標的にする傾向を強めています。JADEPUFFERシンジケートは、人工知能モデルや学習用データセット、それらに関連するリポジトリ資産を侵害することに特化し
すべての記事を読み込みました