ハッカーが、Bingの正規の検索結果リダイレクトをGoogle検索広告のクリックURLとして悪用し、ユーザーを偽のClaudeインストーラーへ誘導してClickFix攻撃を仕掛けています。
Push Securityのセキュリティ研究者らが「Adception」と名付けたこの手口は、広告の遷移先に信頼性の高いBingのドメインを使うことで、広告のセキュリティチェックを回避する狙いがあるとみられます。被害者はその後、侵害されたWebサイトを経由して、悪意あるダウンロードページへ転送されます。
この攻撃では、複数階層のクローキングも使われています。これにより、セキュリティスキャナーや、悪意あるURLに直接アクセスした訪問者にはペイロードが表示されません。
Push Securityが公開したレポートによると、このキャンペーンは、研究者らが「claude mac」を検索するユーザーを狙った悪意あるGoogle広告を検知したことで発覚しました。
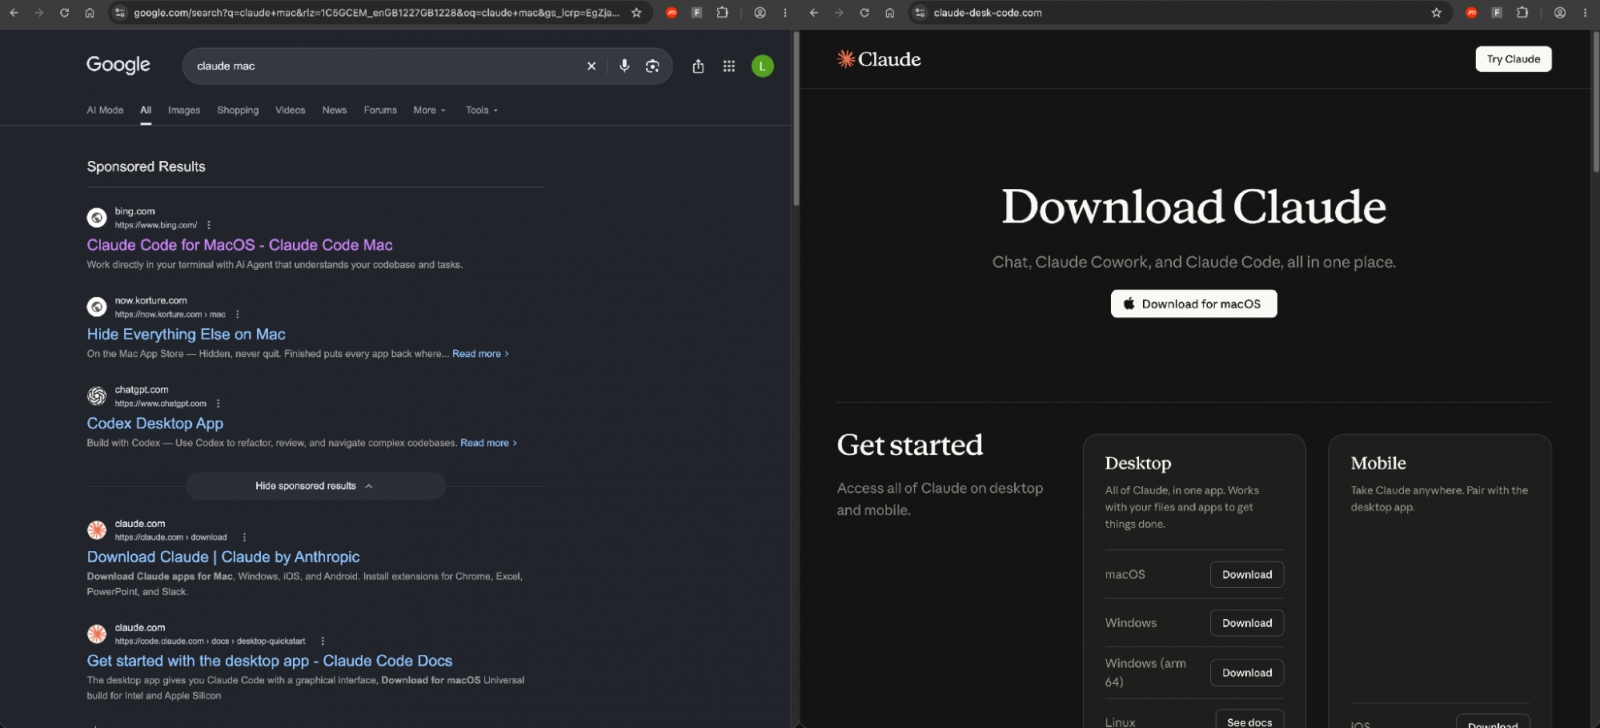
一般的なマルバタイジングのキャンペーンは、攻撃者が管理するドメインへ被害者を誘導します。これに対し、今回のスポンサー広告には正規のbing.comドメインが表示されており、広告の不審さが薄れていました。
Push Securityによると、広告をクリックすると、まずGoogleの広告リダイレクトを通過し、続いてBingのクリック追跡エンドポイントbing.com/ck/aに到達します。ブラウザはここから、南米の小売業者が運営する、正規ながら侵害されたWordPressサイトへ転送されました。
この侵害されたWebサイトは、訪問者をさらにclaude-desk-code[.]comへリダイレクトします。これはmacOSユーザーを騙して悪意あるコマンドを実行させるために作られた、偽のClaudeダウンロードページです。
Bingのクリック追跡リダイレクトは、JavaScriptを使って訪問者を遷移先へ送ります。攻撃者はこの仕組みを利用すれば、ユーザーを悪意あるWebサイトへ誘導しつつ、トラフィックがBing発であるかのように見せかけることができます。
このキャンペーンでは、望ましくない訪問者がペイロードに到達しないよう、2層のクローキングも使われています。
侵害されたWordPressサイトは、訪問者をリダイレクトする前に、Bingのリファラーと特定のブラウザヘッダーを確認します。一方、偽のClaudeサイトはJavaScriptで、訪問者がGoogleまたはBing経由で到達したかどうかを検証します。
悪意あるサイトに直接アクセスしようとした訪問者は404エラーページへリダイレクトされるため、自動化されたセキュリティスキャナーによる攻撃の解析が難しくなっています。
偽のClaudeインストーラーが悪意あるコマンドを隠蔽
最終的な遷移先は、Claudeのダウンロードページを精巧に模倣したもので、ターミナルに入力するインストールコマンドを使ったmacOS用インストーラーを提供しています。
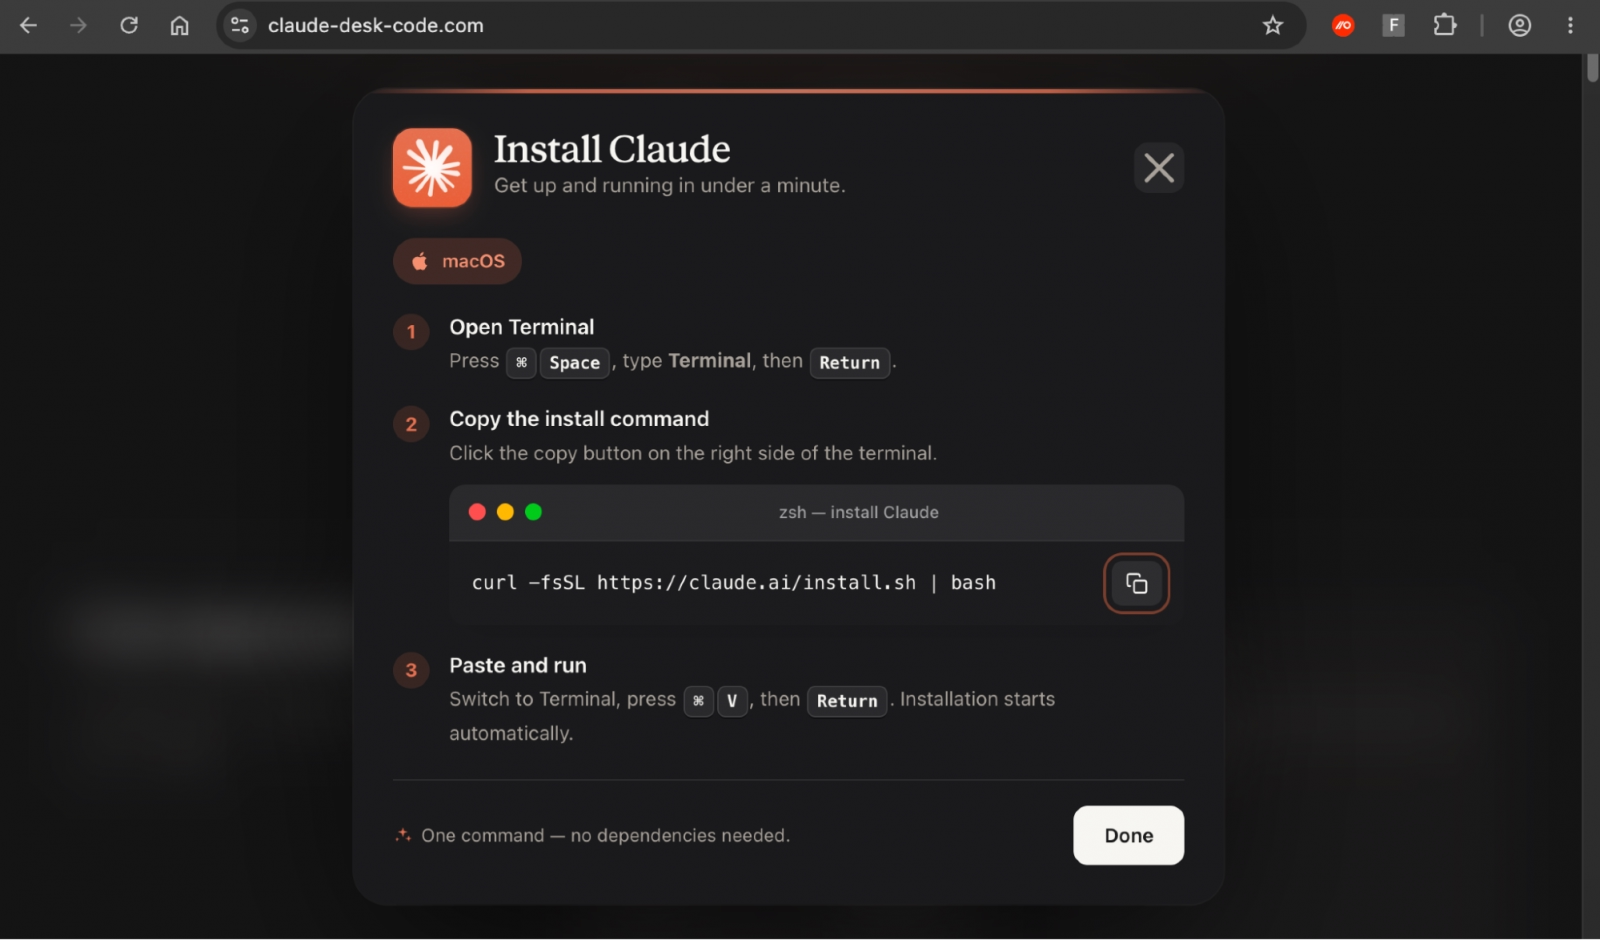
ところが、ページにはAnthropicの正規のインストールコマンドcurl -fsSL https://claude.ai/install.sh | bashが表示されているものの、コピーボタンをクリックすると、クリップボードには悪意あるコマンドが格納されます。
すり替えられたコマンドは、まずAnthropicの公式サイトからClaudeをダウンロードしているかのようなメッセージを表示します。しかし実際には、lake-90[.]comを指すBase64エンコードされたURLをデコードしています。
続いてcurlを使い、攻撃者が管理するサーバーから.datファイルを密かにダウンロードし、その内容をmacOSのZシェル(zsh)へ直接パイプして実行します。
このため、実際にはまったく別のスクリプトが実行されているにもかかわらず、被害者にはダウンロードページとターミナルの両方で、正規のClaudeインストールURLが表示されることになります。
この攻撃が最終的に配信するペイロードは不明で、どのようなマルウェアがインストールされるのか、そもそもインストールされるのかどうかも分かっていません。
Push Securityによると、同社は、同じClickFixツールキット(社内で「AcSig」として追跡)に関連するドメインを複数特定しました。これらのドメインは、同一のmacOSインストールコマンド、ペイロードURL構造、インストーラーインターフェースを使用しています。