
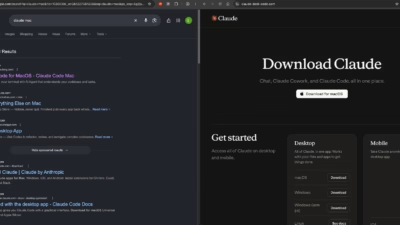
macOS向けClaude偽装マルバタイジング、Bingのリダイレクトを悪用
攻撃者がGoogle広告とBingのリダイレクト機構を悪用し、macOS向けのClaudeアプリを探すユーザーを狙った巧妙な罠を仕掛けていたことが明らかになりました。アナリストが確認した手口では、「claude mac」というクエリに対する広告結果に正規のbing.comドメインが堂々と表示されて
攻撃者がGoogle広告とBingのリダイレクト機構を悪用し、macOS向けのClaudeアプリを探すユーザーを狙った巧妙な罠を仕掛けていたことが明らかになりました。アナリストが確認した手口では、「claude mac」というクエリに対する広告結果に正規のbing.comドメインが堂々と表示されて
ハッカーが、Bingの正規の検索結果リダイレクトをGoogle検索広告のクリックURLとして悪用し、ユーザーを偽のClaudeインストーラーへ誘導してClickFix攻撃を仕掛けています。 Push Securityのセキュリティ研究者らが「Adception」と名付けたこの手口は、広告の遷移先に信頼性の高いBing
Microsoft社内の分析サービス「Titan」に存在した欠陥を悪用すれば、攻撃者が従業員記録やBingの検索分析データを閲覧できた可能性があります。16歳のセキュリティ研究者が明らかにしました。 「Faav」と名乗るこの研究者は、Titanがログイントークンの署名を検証していないことを発見しました
脅威アクターがGoogleやBingをフィッシング配信のチャネルとして悪用するケースが増えています。セキュリティスキャナーには無害なページを見せかけ、実際の検索利用者には認証情報を窃取する銀行ポータルの偽サイトを表示するクローキング技術を使う手口です。セキュリティ製品・サービス このキャンペーンは大手金融機関の利用者
画像検索機能は、あらゆる大手インターネットサービスにおいて最もありふれた機能の一つです。それゆえに、ログインフォームや決済システムほど厳格にセキュリティ検証されることはほとんどありません。この見落としが高くつく結果となりました。XBOWの脆弱性研究者たちは、一見ごく普通のファイルをBingに送信す
Bing検索サービス上のマルバタイジング(不正広告)キャンペーンが、正規のClaude.aiドメインでホストされた偽のClaudeデスクトップアプリインストーラーを使って、SectopRATマルウェアを配布しています。 この悪意ある活動は研究者らによって「FakeAgent」と名付けられており、7月21日から22日に

マイクロソフトは最近、Windows 11 23H2の一部ユーザーのスタートメニュー検索機能を完全に無効化させた破壊的なサーバー側の欠陥に対処しました。 大手テク企業はこの事件をすぐに認め、裏で自動修正を展開しました。 修復はマイクロソフトのサーバー上で直接実施されるため、ユーザーはシステムを正常に戻すために追加のソ

MicrosoftはWindows 11 23H2デバイスの一部でWindowsスタートメニュー検索機能を破損していた既知の問題に対するサーバー側の修正をプッシュしました。 BleepingComputerが確認したWindowsリリースヘルス更新(WI1273488)で、Microsoftはこれらの問題が4月6

攻撃者はOpenClawの人気を悪用し、GitHub上に偽の「インストーラー」を...