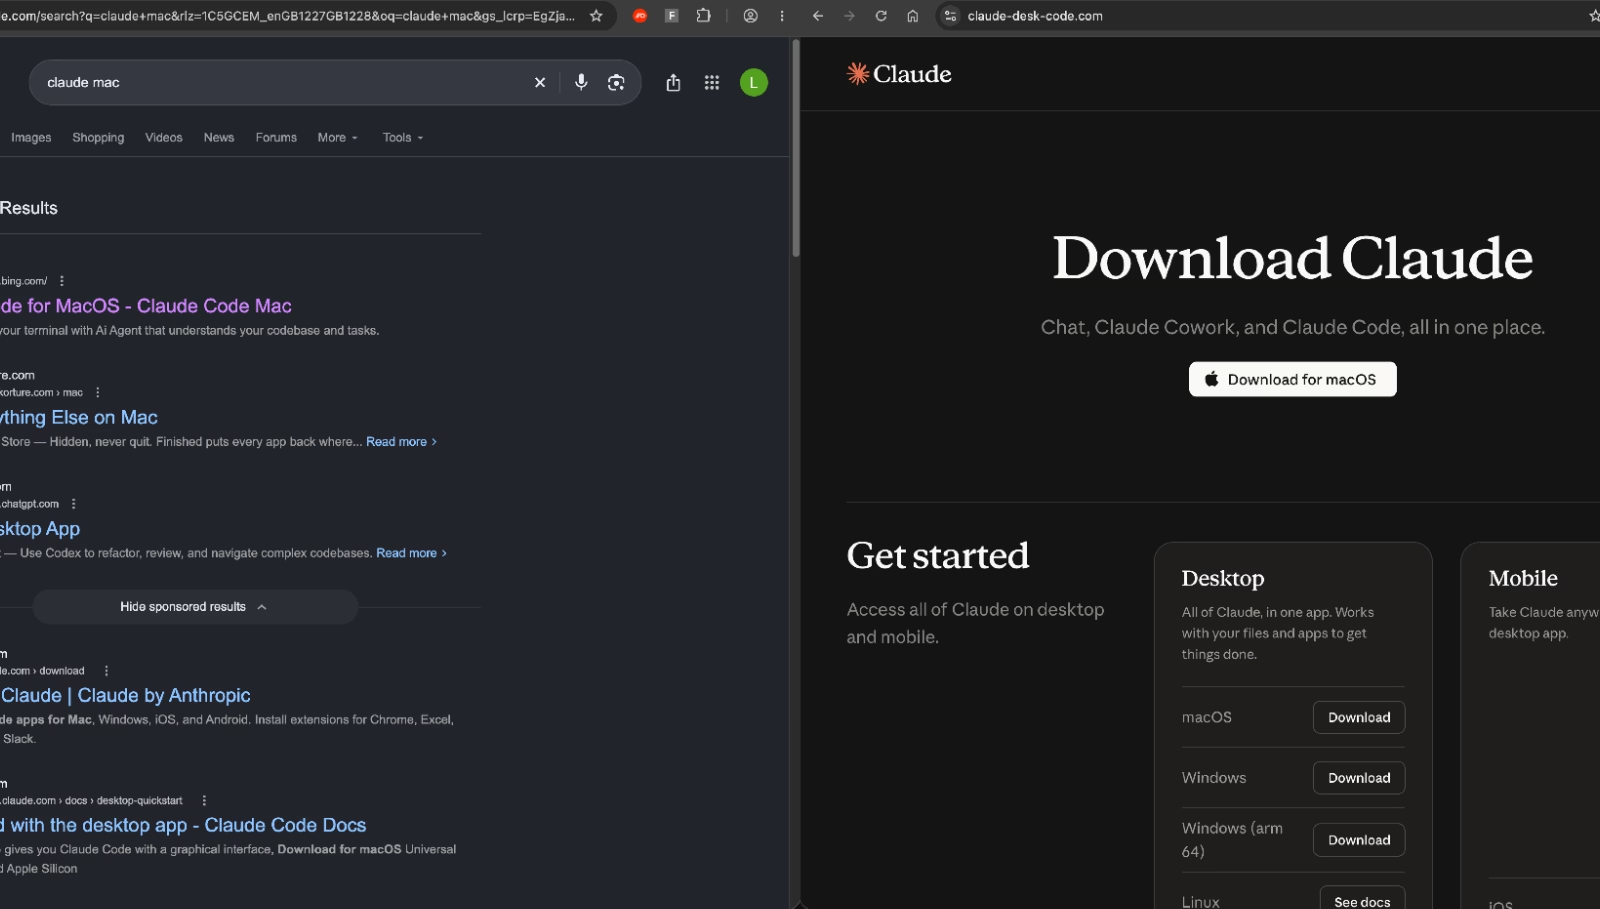
攻撃者がGoogle広告とBingのリダイレクト機構を悪用し、macOS向けのClaudeアプリを探すユーザーを狙った巧妙な罠を仕掛けていたことが明らかになりました。アナリストが確認した手口では、「claude mac」というクエリに対する広告結果に正規のbing.comドメインが堂々と表示されていましたが、入り組んだリダイレクトを何段も経由した末に、偽のClaudeダウンロードページへユーザーを誘導していました。
入り組んだ悪意あるリダイレクトの連鎖
攻撃は、Google検索結果に埋め込まれた悪質な広告から始まります。広告をクリックすると、ブラウザは通常のGoogle広告リンクを経由し、続いてBingが検索結果のクリックを追跡するために使うbing.com/ck/aというアドレスを通過します。次の中継点は南米の実在するECサイトで、調査担当者は攻撃者が事前に侵害していたものとみています。訪問者は、この乗っ取られた踏み台サイトから、最終的に偽のClaudeドメインへ送り込まれます。
この長い経路は、最終的な接続先を自動化されたセキュリティ検査から効果的に隠す役割を果たしていました。侵害された中継サイトは、Bing経由で訪れ、なおかつブラウザの条件が厳密に一致する訪問者だけを通す仕組みでした。偽のClaudeページ側も独自に厳格なアクセス元の検証を実施しており、直接アクセスすると404エラーが返されるだけです。そのため、セキュリティ専門家や自動スキャナーが罠の存在に気づけない状態が保たれていました。
ClickFixの手口とコマンドラインを使った欺瞞
最終ページにたどり着いた被害者は、コマンドラインインターフェースでClaudeをインストールするよう促されます。画面にはAnthropicの正規のインストールコマンドがもっともらしく表示されますが、コピーボタンを押すと、クリップボードにはまったく別のペイロードがひそかに書き込まれます。このコマンドを実行すると、ターミナルには見かけ上、公式のclaude.aiのアドレスが出力されます。しかし裏では、隠されたリンクを復号し、外部サーバーから悪意あるスクリプトをダウンロードして、そのままzshシェルへ渡して実行させています。
この欺瞞的な手口はClickFixに分類されます。攻撃者は悪意あるコマンドを自ら実行するのではなく、通常の操作手順であるかのように装って、ユーザー自身にコピーと実行をさせます。今回のキャンペーンでは、Claudeのインストールという誘い文句が格好の餌となり、公式クライアントを設定しているのだと信じ込んだ被害者が、自らの手で悪意あるコードを実行する構図になっていました。
AcSigインフラとの関連
研究者は、同一のデザイン、模倣されたmacOSコマンド、そして非常によく似たURL構造を持つ複数のドメインを特定しました。調査の執筆者らは、このインフラをAcSigツールキットに関連するものと分析しています。AcSigは、同社が継続的に監視している高度な攻撃ツールです。ただし、専門家は現時点で最終的なペイロードの中身を取得できておらず、被害者に感染させられたマルウェアの正確な種類を断定することはできていません。
研究者のテレメトリーによると、検知されたClickFix攻撃のおよそ5件中4件は、検索エンジンの操作を通じてユーザーのシステムに侵入しています。今回の新たなキャンペーンでは、攻撃者がさらに一層のカモフラージュを加えました。標的は最初の広告結果に見慣れたBingのドメインを認識しますが、悪意ある接続先は、綿密に仕組まれたリダイレクトの連鎖をすべてたどり終えた後に、ようやく姿を現します。
翻訳元: https://meterpreter.org/macos-claude-malvertising-attack/