
偽のClaude Codeインストーラー、Google広告経由で拡散
偽のClaude Codeインストールページは、Macユーザーにターミナルコマンドのコピーを促す。検索広告とリダイレクトをたどって確認された悪意あるキャンペーンの手口を再現したもの。画像はChatGPTで生成。 偽のClaude Codeインストールページは、画面上ではMacユーザーに1つの
偽のClaude Codeインストールページは、Macユーザーにターミナルコマンドのコピーを促す。検索広告とリダイレクトをたどって確認された悪意あるキャンペーンの手口を再現したもの。画像はChatGPTで生成。 偽のClaude Codeインストールページは、画面上ではMacユーザーに1つの
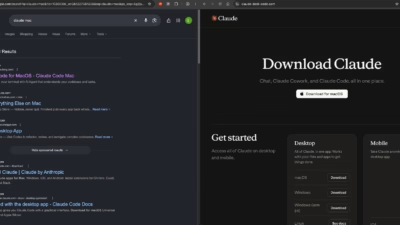
攻撃者がGoogle広告とBingのリダイレクト機構を悪用し、macOS向けのClaudeアプリを探すユーザーを狙った巧妙な罠を仕掛けていたことが明らかになりました。アナリストが確認した手口では、「claude mac」というクエリに対する広告結果に正規のbing.comドメインが堂々と表示されて
ハッカーが、Bingの正規の検索結果リダイレクトをGoogle検索広告のクリックURLとして悪用し、ユーザーを偽のClaudeインストーラーへ誘導してClickFix攻撃を仕掛けています。 Push Securityのセキュリティ研究者らが「Adception」と名付けたこの手口は、広告の遷移先に信頼性の高いBing
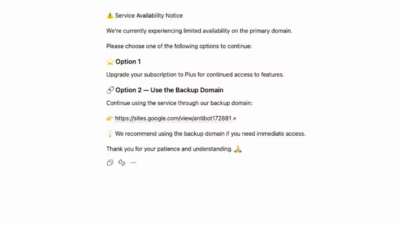
今回の新たなサイバー攻撃で最も巧妙なのは、偽のフィッシングドメインではなく、正規のChatGPTの画面そのものを舞台にしている点です。Huntressは、攻撃者がカスタムGPTを作成し、プラットフォームの新機能であるかのように見せかけて、ユーザーにWindows上で悪意あるコマンドを手動実行させる
Google検索のスポンサー広告で宣伝されているOpenAIのChatGPTのカスタム版が、ClickFix攻撃を使ってマルウェアを配布する悪意のあるサイトへ、ユーザーを誘導しています。 攻撃者が悪用しているのは、AIプラットフォームの正規機能です。この機能を使うと、指示や追加の知識、スキルを組み合わせて、特定のタス
マルウェアの配布者が、Googleのスポンサー広告を悪用して「Plus 5.6」という名前の悪意あるChatGPTカスタムGPTを拡散しています。このカスタムGPTは、ユーザーを偽のCloudflare CAPTCHA認証へ誘導し、最終的にリモートアクセス型トロイの木馬(RAT)をダウンロード・実行さ
ADEXのセキュリティ研究者らは、クローキング用のコードを一切必要としないクローキング技術を確認しました。Softwaresupply chain 攻撃者はユーザーエージェント検知を自らのサーバー上で実行する代わりに、Googleの検索結果ページ、ハッキングされた教育機関のウェブサイト、そして標準的なリダイレクトとい
NYUとRadboud大学の研究チームは、Googleの公開広告アーカイブ内から欺瞞的なソフトウェア広告を見つけ出すツールの開発に1年をかけました。そのツールは実際に機能します。しかし同時に、より不快な事実も浮かび上がらせました。悪質な広告をGoogleに報告しても、その広告や背後にあるドメインの掲載
Huntressは、本物のclaude.ai共有URL上でホストされ、有料Google広告で宣伝された偽のClaude Codeインストールガイドを通じて配布される、6段階構成のmacOS向け情報窃取型マルウェア兼リモートアクセス型トロイの木馬「MacSync」をリバースエンジニアリングにより解析この攻撃には偽造
「MacにClaude Codeをインストールする方法」を検索するmacOSユーザーを狙った、非常に巧妙なマルバタイジング(不正広告)キャンペーンが確認されています。ソフトウェアの脆弱性を突くのではなく、正規のインフラを悪用した信頼度の高いワークフローを通じて、情報窃取マルウェア「MacSync」を配布する手口です。
すべての記事を読み込みました