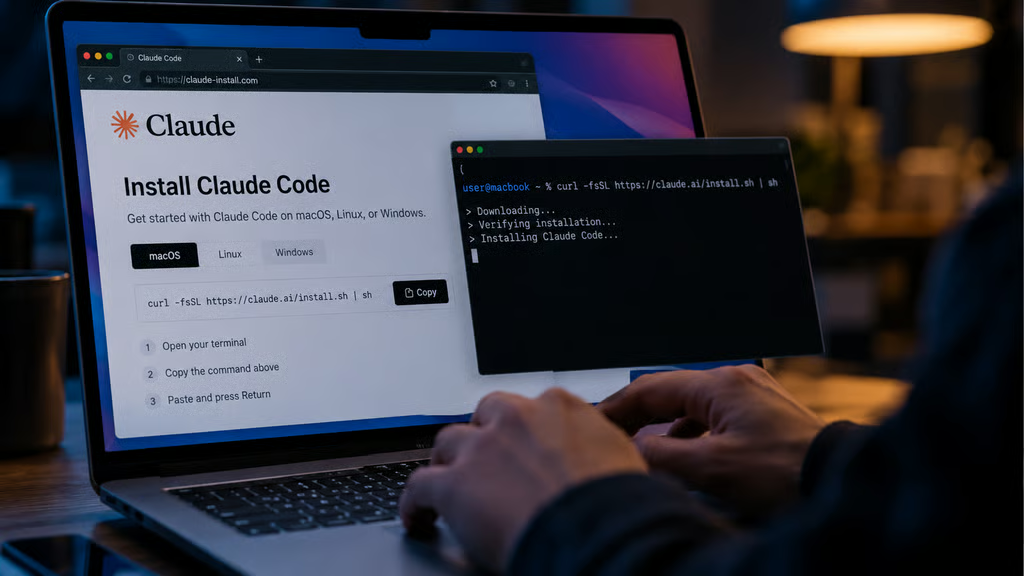
偽のClaude Codeインストールページは、Macユーザーにターミナルコマンドのコピーを促す。検索広告とリダイレクトをたどって確認された悪意あるキャンペーンの手口を再現したもの。画像はChatGPTで生成。
偽のClaude Codeインストールページは、画面上ではMacユーザーに1つのコマンドを見せながら、裏で別のコマンドをコピーさせます。日常的なソフトウェアのセットアップが、マルウェア感染につながりかねません。
Push Securityの研究者らは、Googleの検索連動型広告を使い、Claude Codeを探すユーザーを偽のインストールページへ誘導するキャンペーンを確認しました。攻撃者は、おなじみのWebサービスと改ざんされたWebサイトを経由させたうえで、悪意ある手順を表示していました。
偽装はページの見た目だけにとどまりません。「Copy」ボタンを押すと、攻撃者が用意したコードがクリップボードに入ります。ユーザーがこれをターミナルに貼り付けて実行すれば、被害を受ける恐れがあります。
リダイレクトの連鎖で本当の誘導先を隠蔽
研究者らが突き止めた入り口は、検索語句「claude mac」に対して表示された有料広告でした。広告には見慣れないドメインではなくbing.comが表示されており、ユーザーはクリック前に、見覚えのあるドメインだと認識できる状態でした。
Google広告 → Bingのクリックトラッカー → 改ざんされた小売業者のサイト → 偽のClaudeページ
トラフィックはGoogleの広告システムとBingの通常のクリック追跡サービスを通過し、正規の小売業者の改ざんされたWebサイトに到達します。その後、選別された訪問者だけが偽のClaudeページへ転送されました。Push Securityは、攻撃者が広告の設定の一環として、この改ざんサイトを実際のBing検索結果に表示させたとみています。
訪問者は、想定された経路で到達する必要もありました。ブラウザー情報とリファラーのデータで悪意あるコンテンツを見せる相手を判別しており、直接アクセスすると404ページが返されることがあります。 macOSを狙う他のClickFixキャンペーンでも、ブラウザーベースのクローキングを用いて、悪意あるページを自動チェックから遠ざけています。
コピーされたコマンドに攻撃者のコードを隠蔽
Claude Codeは通常、MacやLinuxのユーザーがターミナルからインストールコマンドを実行する仕組みです。そのため、この基本的な操作自体は疑われにくくなっています。
偽のインストールページは、この点を悪用しました。画面上には正規のものに見えるClaudeのコマンドが表示されますが、「Copy」ボタンをクリックすると、クリップボードには別のテキストが入ります。これをターミナルに貼り付けると、ページ上では見えなかったコードが実行されてしまいます。
貼り付けられたコードは、まず正規のClaudeのアドレスを出力し、その後、攻撃者が管理する接続先をデコードします。続いてcurlでリモートの.datファイルを取得し、その内容をそのままzshに渡して実行します。
関連する複数のドメインが、同じインストール画面とコマンド構造を使っていました。 以前の偽Claude Codeインストールページも、悪意ある検索広告でこのAIコーディングツールを探す人々を狙っていました。Push Securityは、10月に確認された新しい攻撃チェーンで最終的に配布されるマルウェアファミリーを特定できていません。
Macユーザーとセキュリティチームはターミナルでのインストールをコード実行とみなすべき
社用MacにAIツールをインストールする従業員が、信頼できないページからコマンドをコピーすれば、攻撃者にシェルへの直接的な侵入経路を与えかねません。セキュリティチームは、ソフトウェアの入手元を管理し、不審なコマンドを実行してしまった場合に何を確認すべきかを把握しておくことで、このリスクを減らせます。以下の対策は、予防と対応の両方を扱っています。
- 承認済みのインストール経路を従業員に提供する。検索でインストーラーを探させるのではなく、ベンダーの公式ドキュメントや管理されたソフトウェアカタログへ誘導します。 偽のChatGPTサポートによる同様の誘いでも、一見普通のターミナル手順を使ってMacに悪意あるコードを仕込んでいます。
- コピーしたターミナルコマンドは、ダウンロードしたソフトウェアと同様に扱う。特にWebサイトがターミナルへのコード貼り付けを求めてくる場合、ユーザーは実行前に公式ドキュメントでコマンドを確認する必要があります。
- 偽のコマンドを実行したデバイスを調査する。悪意あるClaudeの手順に従った場合は、セキュリティチームに報告し、調査が完了するまでそのMacは侵害された可能性があるものとして扱います。防御側は、研究者が公開したドメインやコマンドパターンと照らし合わせて、ブラウザー履歴、シェル履歴、エンドポイントのテレメトリー、ネットワーク活動を確認すべきです。
- 不審なシェル実行を監視する。このキャンペーンでは、リモートのコンテンツがそのままzshに渡されていました。そのため、ダウンロードされた.dmgファイルやアプリケーションのインストーラーだけに注目した調査では、関連する活動を見逃す恐れがあります。通常とは異なるcurlやシェルの挙動に対する制御を設けておけば、同種の攻撃を捕捉する機会が増えます。
今回のキャンペーンは、攻撃者が見慣れた検索結果と、一見正規に見えるインストール手順を悪用してMacユーザーに到達できることを浮き彫りにしています。組織は、ソフトウェアのインストールコマンドを日常的なWebサイトのコンテンツではなく実行可能なコードとして扱い、悪意ある手順を実行した可能性のあるデバイスを調査する必要があります。
AI関連のその他のニュース: Anthropicは、AIセキュリティ研究を拡大し、重要インフラや企業システムで使われるオープンソースソフトウェア向けの無料スキャンサービスを提供する。
翻訳元: https://www.esecurityplanet.com/news/news-fake-claude-code-google-ads/