
macOS向けClaude偽装マルバタイジング、Bingのリダイレクトを悪用
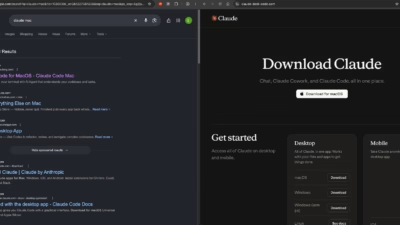
攻撃者がGoogle広告とBingのリダイレクト機構を悪用し、macOS向けのClaudeアプリを探すユーザーを狙った巧妙な罠を仕掛けていたことが明らかになりました。アナリストが確認した手口では、「claude mac」というクエリに対する広告結果に正規のbing.comドメインが堂々と表示されて
攻撃者がGoogle広告とBingのリダイレクト機構を悪用し、macOS向けのClaudeアプリを探すユーザーを狙った巧妙な罠を仕掛けていたことが明らかになりました。アナリストが確認した手口では、「claude mac」というクエリに対する広告結果に正規のbing.comドメインが堂々と表示されて
ハッカーが、Bingの正規の検索結果リダイレクトをGoogle検索広告のクリックURLとして悪用し、ユーザーを偽のClaudeインストーラーへ誘導してClickFix攻撃を仕掛けています。 Push Securityのセキュリティ研究者らが「Adception」と名付けたこの手口は、広告の遷移先に信頼性の高いBing
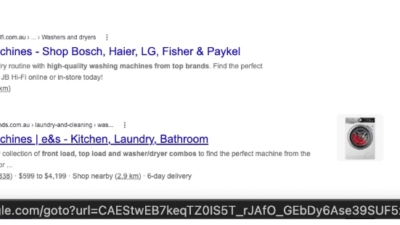
Googleは、通常の検索結果の一部のリンクを、不透明なgoogle.com/goto?url=…というリダイレクト経由で表示するようになりました。これにより、ユーザーがクリック前に独自にリンク先URLを確認する能力が低下しています。 この変更は、大規模なスクレイピングにかかる技術的・金銭的コストを引き上げることを狙
Googleは検索結果内の一部リンクの仕組みを変更しており、この変更によってユーザーがクリック前にリンクの安全性を確認することがより難しくなる可能性があります。 Googleはユーザーをサイトへ直接送る代わりに、一部の検索結果クリックをgoogle.com/goto?url=...のような不透明なURLを経由させる仕
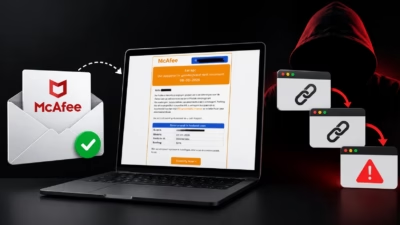
Virus Bulletinが実施した2026年第3四半期のVBSpamテストによると、サイバー犯罪者は信頼できるように見える送信者、複数段階のリダイレクトチェーン、そして難読化されたURLを組み合わせて使う手口を強めており、メールセキュリティツールの回避を図っているといいます。 今回16日間にわたって実施されたテス
Googleが検索結果内の一部リンクの仕組みを変更しています。 Googleは、リンク先へ直接飛ばす代わりに、一部の検索結果リンクを不透明なgoogle.com/goto?url=...リダイレクト経由でルーティングするようになりました。このurlパラメータは、読み取り可能な形でリンク先を示すのではなく、Goog

最近、Malwarebytesユーザーの一部がYahooメールのウェブインターフェースでメールを読んでいる際に、頻繁なウェブ保護アラートに気づいています。これらのアラートは、YahooメールページからMalwarebytes製品および他のセキュリティツールが現在リスクのあるものとして分類している一連のサードパーテ

Googleは強化しており、インターネット上で最も厄介な戦略の1つである「戻る」ボタンの悪用に対する厳しい禁止事項を制定することで、捕食的なウェブ慣行に対するキャンペーンを強化しています。同社は正式にこれらの操作を違反リストに統合し、違反するウェブサイトは検索エンジンランキングの大幅な低下の対象となります。 俗に「戻

攻撃者は、通常のOAuthエラーリダイレクトを悪用し、ユーザーを正規のMicro...