この記事のポイント
- McDonald’sやBurger Kingの過去の投稿に含まれる古いリンクが乗っ取られ、無関係なページに転送されていた
- Bitlyは関係するアカウントを停止し、影響を受けたリンクを無効化していると説明
- 信頼できるブランドの投稿であっても、短縮リンクはクリックする前に確認することが重要
おなじみのブランドが過去に投稿したソーシャルメディアの投稿は、信頼できるように見えるかもしれません。しかし、その裏にあるリンクは、もはや企業が意図した場所につながっているとは限りません。
Cybernewsによると、攻撃者は有効期限が切れたBitlyのリンクを乗っ取り、Wikipediaの無関係なページへ転送していました。これにより、正規の投稿があたかも不適切な内容や恥ずかしい内容を宣伝しているかのように見える状態になっていました。
Bitlyは、URL短縮サービスです。URL短縮サービスは、長いWebアドレスを短くして共有しやすいリンクに変換します。短縮リンクをクリックすると、サービスがブラウザーを元の宛先へリダイレクトします。ただし、その代償として、短縮リンクは宛先を隠してしまうため、正規のWebサイトに向かっているのか、不審な場所に向かっているのかを一目で判断するのは難しくなります。
攻撃者は、Bitlyが「有効期限切れのリンクに関する欠陥」と説明する問題を悪用し、古い短縮リンクの転送先を新しいものに書き換えたとみられます。これらのリンクは、McDonald’sやBurger Kingなどの正規の投稿にそのまま残っていました。そのため、リンクをクリックした人は、本来の宛先ではなく、攻撃者が選んだページに転送されていました。攻撃者は投稿を編集したり、ブランドのソーシャルメディアアカウントに侵入したりする必要はありませんでした。リンクの転送先アドレスを変更しただけです。
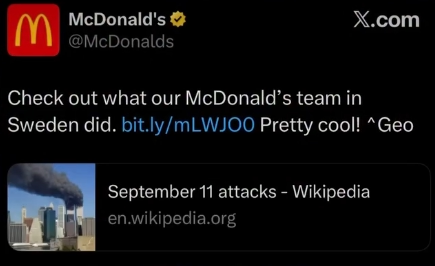
一例が、2011年6月7日のMcDonald’sの投稿です。次のように書かれていました。
「スウェーデンのMcDonald’sチームが何をしたか見てください。」
この投稿の短縮リンクは、WikipediaのアメリカLO同時多発テロに関するページへ転送されるようになっていました。
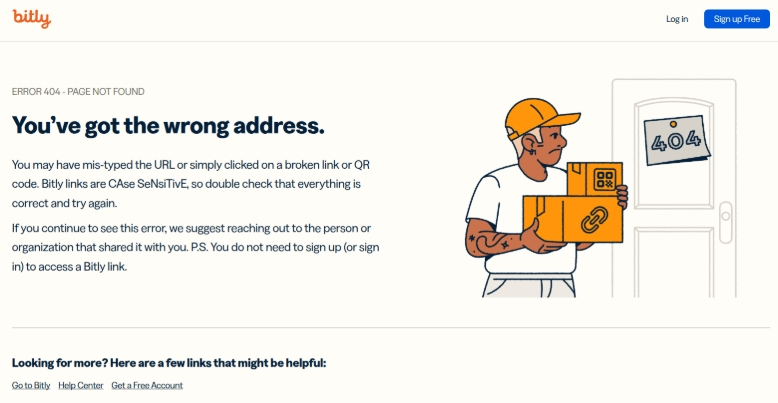
Bitlyは、関係するアカウントを停止し、影響を受けたリンクを無効化していると述べています。そのため、このツイートのリンクをクリックすると、現在はエラーページが表示されます。
今回のケースでは、リダイレクト先はWikipediaの無関係なページでした。懸念されるのは、同じ手口で、人々をフィッシングページや偽のキャンペーン、悪意あるダウンロードへ誘導できてしまう点です。
リンクの転送先が不明な場合は、こちらで確認します。
短縮リンクを開く前に確認する方法
パソコンでリンクにカーソルを合わせる方法は、今でも有効な最初の確認手段です。表示されているテキストと実際のアドレスが一致していないことがわかる場合があります。しかし、表示されるのが短縮URLだけの場合、最終的な宛先はわかりません。そこで役立つのが、リンクとそのリダイレクトを調べる方法です。
不審なリンクは、開かずにコピーできます。リンクを右クリックしてリンクのコピーを選び、Malwarebytesの無料サービスScam Link Checkに貼り付けてください。サイトとそのリダイレクトをスキャンし、結果と推奨される次の対応を表示します。ダウンロード、支払い、ログインは不要です。
身を守るためのポイント
- サインインや支払い、アカウントの問題の解決を求めるメッセージが届いたら、記載されたリンクをたどらず、公式アプリを開くか、正しいWebサイトのアドレスを自分で入力する。
- 予期しない宛先が表示されたら、そこで立ち止まる。元の投稿が見覚えのあるアカウントのものだからといって、そのまま進まない。今回のBitlyの事例は、投稿の発信元と、そのリンクの現在の宛先が別の問題であることを示している。
- HTTPSを安全の証明と誤解しない。HTTPSは、Webサイトとの通信が暗号化されていることを意味するだけで、そのWebサイトが正規のものであることを意味するわけではありません。フィッシングサイトもHTTPSを使えます。
- ブラウザーの保護機能を追加の防御層として活用する。Malwarebytes Browser Guardは無料のブラウザー拡張機能で、閲覧中に不審なリンクを警告します。
被害が出る前に脅威を止めましょう。
Malwarebytes Browser Guardは、フィッシングページや悪意あるサイトを自動的にブロックします。無料で、ワンクリックでインストールできます。ブラウザーに追加する →