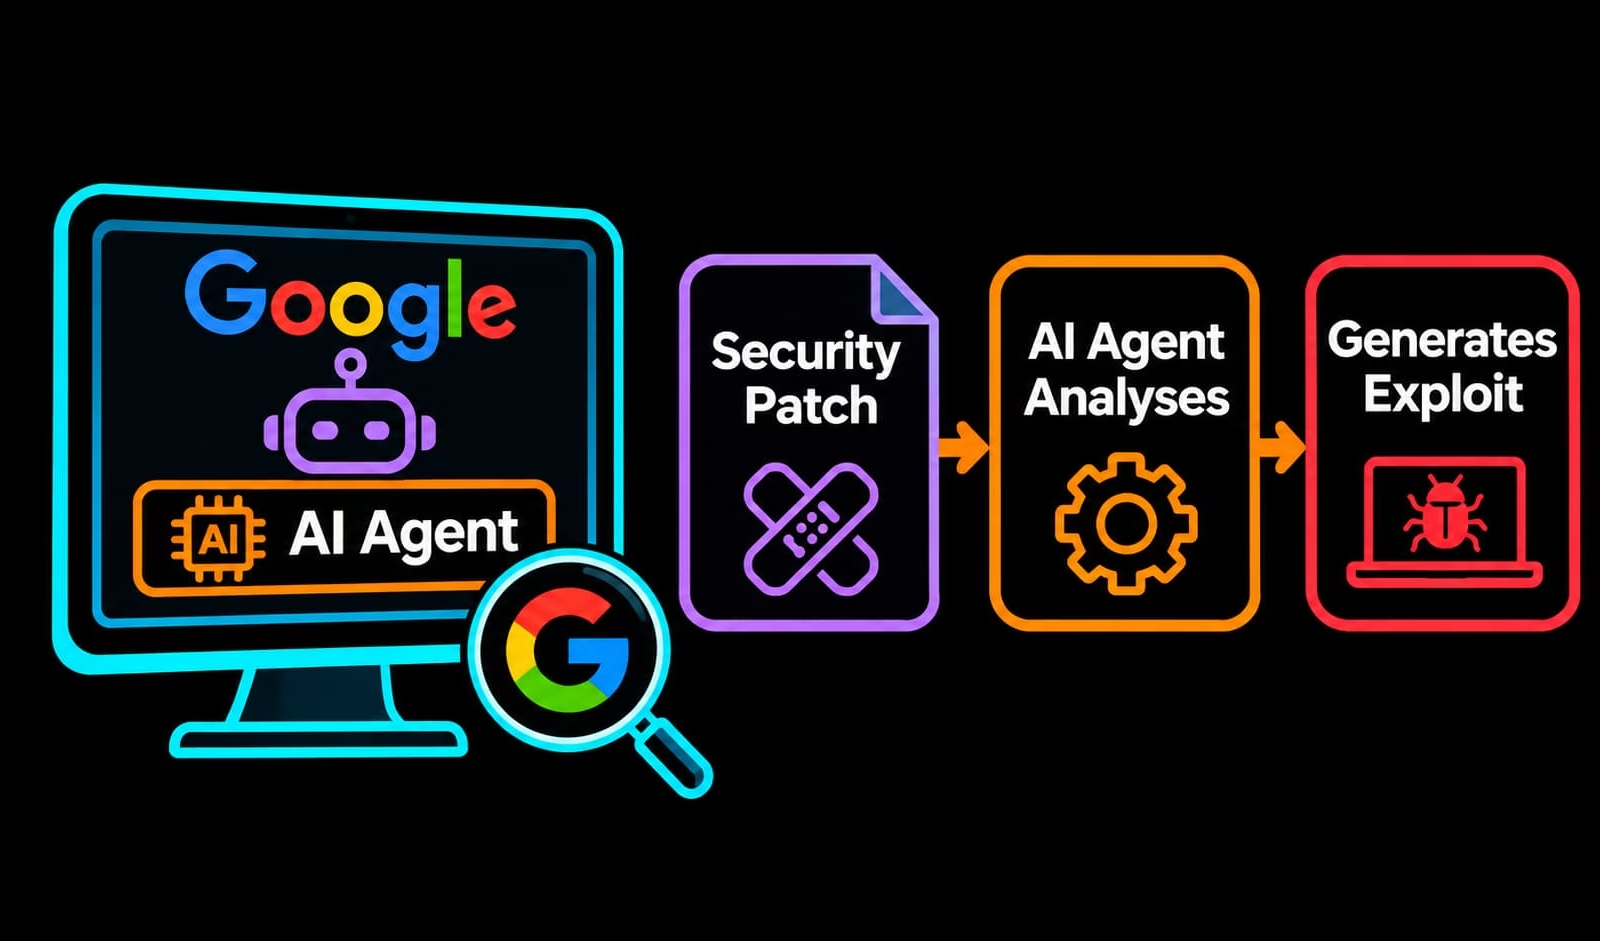
Googleによると、ハッカーがAIエージェントを使って新しいパッチを分析し、ソフトウェアの欠陥を特定したうえで、人間の指示なしにエクスプロイトを自動的に開発・実行していることがわかりました。
StudySecurity
Google Threat Intelligence Group(GTIG)は、ある攻撃者がAIフレームワークを使い、ソフトウェアの脆弱性の特定、エクスプロイトの作成、実行を、人が各段階で指示することなく行っていたことを確認したと発表しました。
11月16日に公開されたGoogleの最新版「AI Threat Tracker」は、exploit_agentと呼ばれるフレームワークを取り上げています。このフレームワークは、 セキュリティパッチ適用後のソフトウェアの変更点を調べます。修正前後のコードを比較し、修正対象となった弱点を探し出して、その発見をエクスプロイトに仕立てようとします。
GTIGは、脅威アクターが脆弱性の調査とエクスプロイトを人間の介在なしに完全自動化している事例を確認したのは今回が初めてだとしています。ただし、これはGoogleの調査で得られた知見であり、これまで誰も自律的なエクスプロイトを試みていなかったと主張するものではありません。
ソフトウェアの修正が攻撃の手引きに
公開されたパッチは、アプリケーションのどこに問題があったのかを攻撃者に教えてしまいます。変更点を調べれば欠陥を逆算して理解でき、更新を適用していないシステムを狙うことができます。
exploit_agentでは、オペレーターがこの作業を自動で繰り返すようにLLMフレームワークを構成していました。ツールにはロシア語の設定コメントが添えられていましたが、言語だけでオペレーターの国籍を断定することはできません。
Googleのレポートによると、このフレームワークは、公開状態になっていたステージングサーバー上で見つかりました。サーバーには、盗まれた被害者の データや、さらなる不正活動のためのスクリプトも置かれていました。サーバー上の資料からは、フランスのメディア、エンターテインメント、教育関連のウェブサイトに関心を持っていた様子がうかがえます。レポートは、このフレームワークの成功率を示しておらず、生成されたエクスプロイトがすべて機能したとも断定していません。
StudySecurity
実際の攻撃にオープンソースのエージェントが登場
Googleは、このカスタムフレームワークに加えて、サイバー犯罪者やスパイ活動が疑われる攻撃者が、一般に公開されているAIツールを使って攻撃の一部を自動化している実態も追跡しました。
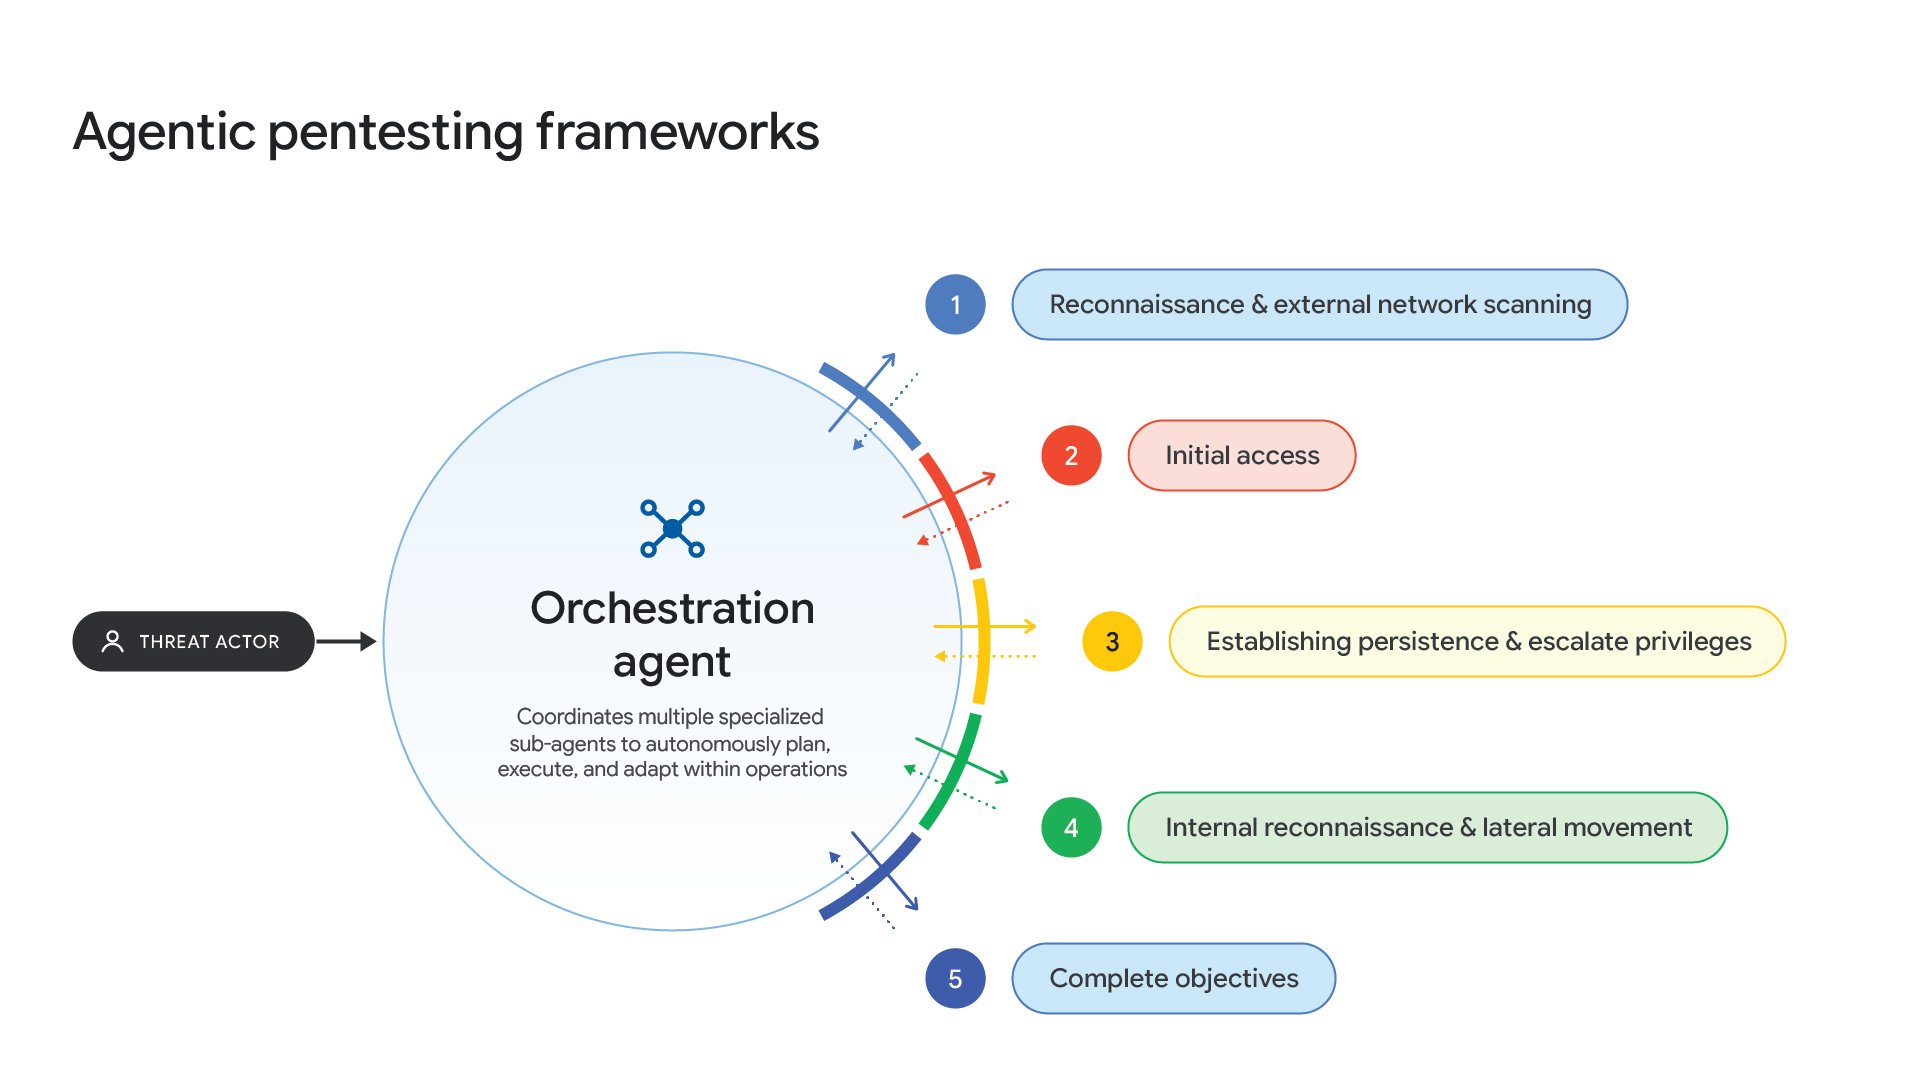
研究者らは、米国の航空宇宙分野を含む標的に対してCAIRNが使われていることを確認しました。また、PentAGIが実環境で展開されていることや、CyberStrikeAIなどのフレームワークで試行が行われていることも観測しました。
これらのツールは、言語モデルをセキュリティ用ユーティリティに接続し、モデル自身が行動を選択して結果に応じて対応できるようにします。入手しやすいため、攻撃者はすべての部品を自作しなくても作業を自動化できます。
一方でGoogleは、自動化ツールは目立つ活動を生み、結果も安定しない場合があると指摘しています。ただし、実行が速くなったからといって、すべての攻撃が成功するわけでも、検知を免れるわけでもありません。
偽のペルソナと自動化された影響工作
レポートに記載された他の調査では、影響工作を支援するためにAIが使われている実態も明らかになっています。ペルソナの作成やコンテンツの公開を行うサービスの開発もその一例です。
あるケースでは、民間の請負業者がGemini APIを利用しながら、クラウド型の仮想フォンを通じて10万を超えるアカウントを管理するプラットフォームを開発していました。この数字はプラットフォームが想定する処理能力を示すもので、実際に稼働しているアカウント数が確認されたわけではありません。
別の工作では、地域特有の言い回しや砕けた表現、意図的な間違いを求めるプロンプトが使われていました。画像生成の指示にも、粒状感やムラのある照明といったスマートフォンカメラ特有の欠点を再現する内容が含まれており、合成素材をより普通のものに見せかける狙いがありました。
盗まれた情報がさらなる攻撃の材料に
Googleはまた、中国に連なる攻撃者が言語モデルを使い、盗んだ情報をインテリジェンス成果物に加工している点も確認しました。北朝鮮に連なる活動では、暗号資産関連企業を標的にしたAI生成のペルソナが使われたほか、自律型コーディングアシスタントの設定を操作しようとする試みもありました。
Googleは、サービスの悪用に関与したアカウントを無効化し、得られた知見を保護対策の改善に役立てたとしています。
企業は、更新が必要なアプリケーションを確認し、特にインターネットからアクセス可能なシステムでは、セキュリティ修正を速やかに適用すべきです。更新を待たなければならない場合は、影響を受けるアプリケーションへのアクセスを制限することが有効です。あわせて、過去に侵害を受けた兆候がないかも確認してください。脆弱性にパッチを当てても、すでに侵入した攻撃者を排除できるわけではないためです。
CompareSecurity
翻訳元: https://hackread.com/google-ai-agent-turning-security-patches-exploits/