2026年10月は、ソフトウェア開発者とアプリケーションセキュリティ(AppSec)チームにとって、転換点として記憶されるかもしれません。AIエージェントは見知らぬシステムを調べ、侵入方法を試し、失敗すれば次の手を修正します。クレジットカードを持っていれば誰でも、この能力を使ってあなたのアプリケーションを狙えます。
コーディングエージェントとそのツール連携は、悪用可能な新たな侵入口と攻撃対象領域を生み出しました。Pillarが10月に公表したOpenCodeの脆弱性では、悪意あるModel Context Protocol(MCP)サーバーが、認証時に開発者のWindowsまたはWSL環境でコマンドを実行できることが示されました。サーバーが提示したURLがシェルに到達する仕組みで、モデルを欺く必要はありません。同じ月には、OpenAIのモデルの支援で発見されたPHPランタイムのリモートコード実行の脆弱性2件、PHP2Shellが見つかりました。これにより、インターネット上の多くで長年使われてきたコードを守る必要性が、一段と切迫したものになりました。
Microsoftは、あるエージェントがGitHubで漏えいした認証情報を探し始めてから、わずか5分でAzure Key Vaultのデータを盗み出したと明らかにしました。クラウドAPIへのリクエストが失敗すると、このエージェントはAPIのバージョンを修正し、成功するまで再試行を続けました。
Anthropicの報告書は、個人の攻撃者がエージェントフレームワークを使い、従来は専門チームが必要だった複数の被害者を狙う攻撃キャンペーンを実行していると説明しています。エージェントは複数の標的に対し、偵察、悪用、データ窃取を並行して実施します。そのため、手作業が少なくても高度な攻撃作戦が可能になっています。
Tomasz Tunguz氏による最近の分析は、低コストモデルのGLM-5.3を使った1億トークン規模の攻撃ワークロードのモデル費用を試算しています。1億トークン×100万トークンあたり0.902ドルで、90.20ドルです。これは、国際決済銀行(BIS)が同程度のサイバー攻撃について挙げた、フロンティアモデルでの5,000〜10,000ドルという見積もりより、およそ98〜99%低い金額です。Tunguz氏の数字はモデル利用料のみで、攻撃にかかる全費用ではありません。それでも、支出が数千ドルから100ドル未満に下がり、攻撃者があらゆるコードベースを狙うことが極めて安価になったことがわかります。
こうしたエージェント型の新たな攻撃を受け、すべてのチームは長年運用してきたコードをあらためて見直すべきです。エンジニアリングチームとセキュリティチームは、AIエージェントの大群を従える攻撃者に先を越される前に、自社アプリケーションの弱点を見つけて修正する必要があります。
セキュリティはすべての開発者の責任に
ルールベースの静的解析、依存関係のスキャン、シークレット検出といった従来のAppSecチェックだけでは、もはや不十分です。開発者、エンジニアリングリーダー、セキュリティチームには、攻撃経路を追跡し、欠落した防御策やビジネスロジックの脆弱性を見つけ、修正を支援する防御側のAIエージェントも必要です。
開発者の責任は、現在書いているコードにとどまりません。既知の脆弱性がない状態で本番稼働しているアプリケーションでも、権限チェックやビジネスルールを回避する方法を探すAIエージェントに悪用される可能性があります。こうした抜け穴は、リクエストをコードベース全体で追跡し、ユーザーに許可すべき操作と照らし合わせて初めて見えてきます。
コードを守る新たなアプローチ
CodeRabbit Secureは、セマンティック解析を使ってコードベースを理解し、セキュリティエンジニアのように推論します。リクエストを追跡し、権限やビジネスルールが適用されているかを確認します。エージェントは潜在的な攻撃経路を調べ、コードを書いた開発者やエージェントとは独立して結果を検証します。修正案は、CodeRabbit Agentがレビュー可能な形で生成します。
コードのセキュリティを高める主な用途は3つあり、SDLC全体で機能します。
-
新規PRの各コミットをレビューし、セキュリティリスクを指摘する
-
Deep Scanでリポジトリ全体の脆弱性を見つける
-
増分スキャンでコードを再チェックし、実行時に検出結果を検証する
コミット済みコードに潜む脆弱性を見つける
Deep Scanは、最新のPR以外の古い経路も含め、リポジトリを調べます。エージェントはエントリポイント、アクセス制御、機密性の高い操作をマッピングし、関数やファイルをまたいで調査します。リンクされたリポジトリを設定していれば、共有サービスやライブラリからもコンテキストを取得します。別のエージェントが、疑わしい脆弱性ごとに異議を唱えます。到達可能性、悪用の条件、脆弱性を否定しうる防御策を確認します。
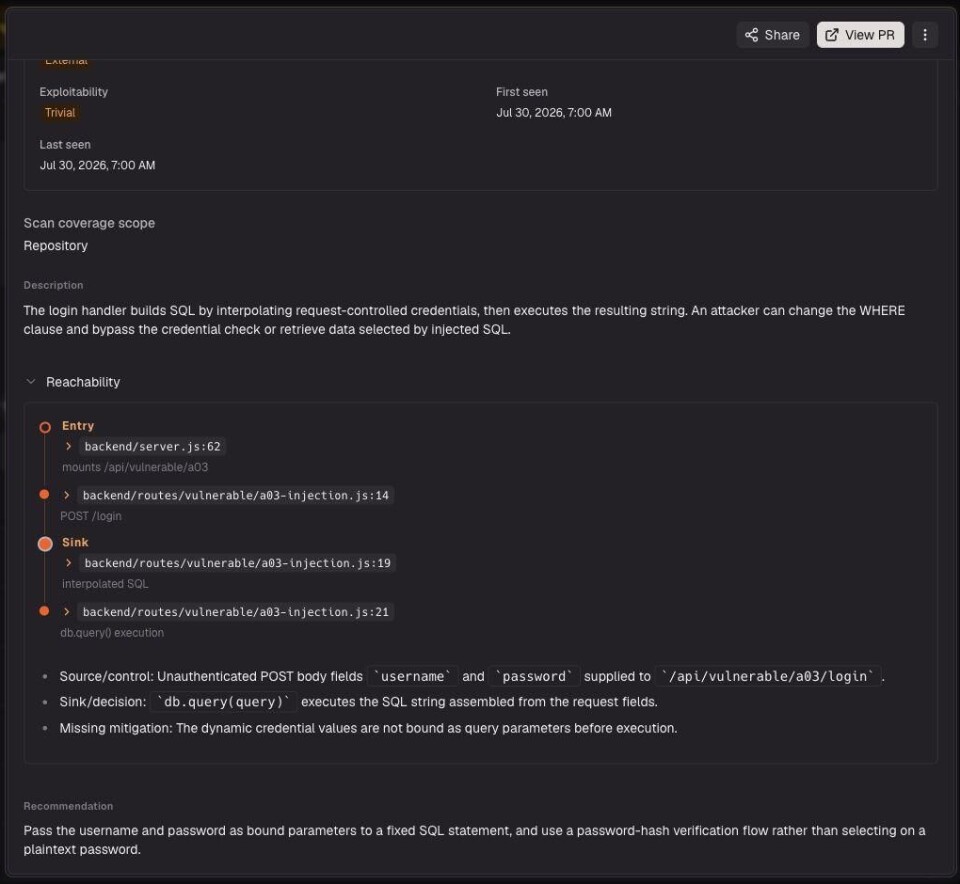
CodeRabbit Secure Deep Scanをast-grepに対して試しましたが、その精度の高さに感銘を受けました。脆弱性を指摘する前に実証することで、すべての検出結果がはるかに実用的になります。
ast-grep作者、Herrington Darkholme氏
マージ前に変更内容をレビューする
PRのセキュリティレビューでは、エージェントが生成したコードも含め、受け入れる変更の1つ1つを評価します。既存のアプリケーションで到達可能かつ悪用可能な脆弱性がないかを確認します。
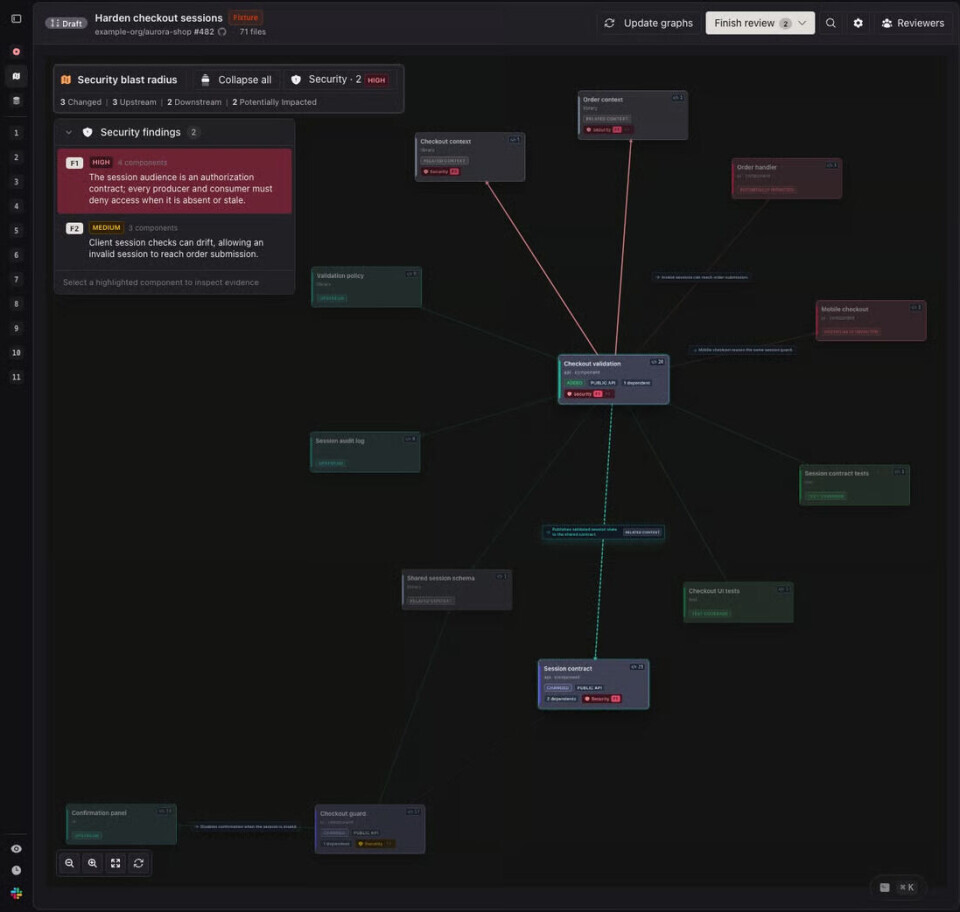
CodeRabbitのSecurity Architecture Reviewは、アーキテクチャ レベルの変更が権限、機密データのフロー、信頼境界にどう影響するかを検証します。Security Blast Radiusマップは、変更されたコンポーネントを、その依存先や、それに依存するコードと結び付けます。これにより、レビュアーはPRの差分を超えて、セキュリティへの潜在的な影響を追跡できます。
GitHubでは、管理者がCodeRabbit Security checkを有効にし、ブランチ保護やルールセットで必須にできます。設定した重大度のしきい値以上のPRセキュリティコメントが未解決のまま残っている場合、マージをブロックします。
コードの進化に合わせて再チェックし、実行時に検出結果を検証する
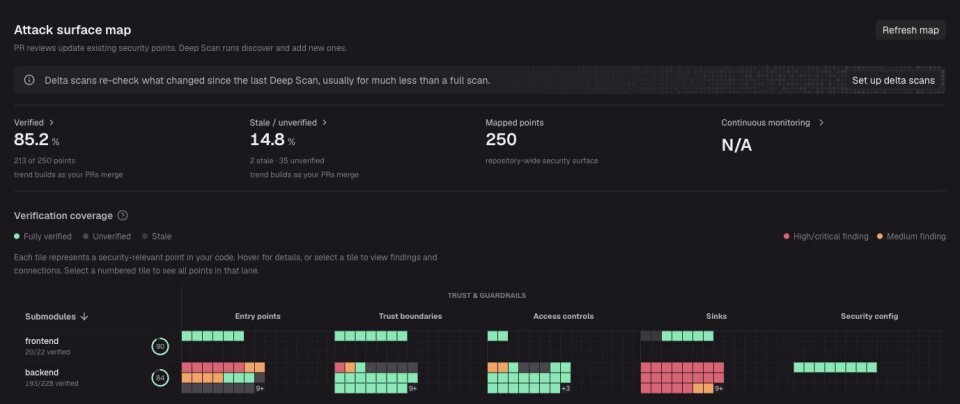
Deep Scanを実行するたびに、リポジトリの攻撃対象領域マップが作成されます。このマップには、セキュリティ上重要なエントリポイントのうち、検証済みのもの、コードの変更で古くなったもの、一度も調べていないものが示されます。Delta scanは、変更されたファイルと、マップ上で古くなった、あるいは未検証の領域をチェックします。これにより、コードベースのどこまでがセキュリティレビュー済みで、最後にレビューしたのがいつかを、チームが把握できます。個々の検出結果を再チェックして、修正で解消されたかどうかを判定することもできます。
CodeRabbit Cloudを使うGitHub Cloudで、対象となるDeep Scanの検出結果については、実行時検証が再現手順のガイドを生成し、隔離環境で実行して、脆弱な経路に実際に到達するかを確認できます。結果は、テスト対象のリビジョンと環境について「再現」「未再現」「判定不能」のいずれかで示されます。ただし、再現できなかったからといって、その検出結果が修正済みとは限りません。
調査から修正まで一貫して進める
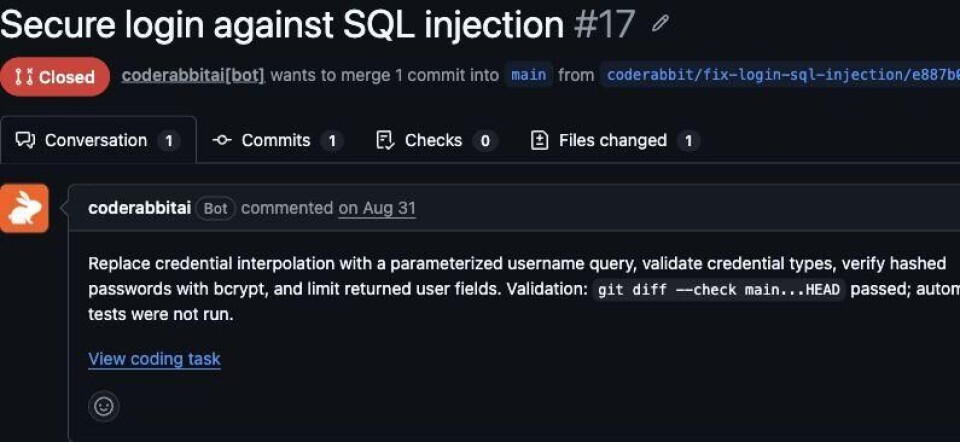
開発者はCodeRabbit Agentに修正の実装とPRの作成を依頼し、検出結果、修正案、裏付けとなる証拠を確認できます。チームは重大度のしきい値を設定し、JiraまたはLinearのチケットを自動作成し、既存のワークフローで修正状況を追跡することもできます。
脆弱性の検出結果、裏付けとなる証拠、修正案を結び付けておけば、コンテキストが新しいうちに、エンジニアリングチームとセキュリティチームが対応できます。そのうえで、レビュー、テスト、リリースまで変更を進められます。チームはCodeRabbit Agentでこのコンテキストに基づいて対応することも、共有可能なMarkdownファイルで、お好みのコーディングエージェントに簡単に引き継ぐこともできます。
100万ドル規模の取り組みで見えたもの
CodeRabbitは最近、組織が隠れた脆弱性を見つけて修正できるよう、最大100万ドル分のDeep Scanを無償提供すると表明しました。11月上旬の10日間に作成されたDeep Scanでは、CodeRabbit Secureが約2,000組織で、HighまたはCriticalの検出結果を約53,000件記録しました。すでに10,000件超が修正されており、その中にはHighまたはCriticalと評価された1,049件が含まれます。
CodeRabbitが実施したセキュリティ修正の例には、次のような防止策があります。
-
リポジトリ文書のメタデータに埋め込まれたJavaScriptによる、任意コードの実行
-
メールの件名が実行可能なテンプレートとして解釈され、APIサーバーの権限でJavaScriptが実行されること
-
認証のない送金リクエストによるSQLインジェクションと、不正なデータベース操作の誘発
エージェントが生成するコードが増え、攻撃者の能力も高まる中、セマンティック解析による調査は、既存のセキュリティチェックと並び、ソフトウェアの開発・保守に欠かせない定常的な取り組みになる必要があります。
攻撃者より先に、自社コードの脆弱性を見つける
攻撃者がAIエージェントを使って見知らぬシステムを調べ、次の手を適応させていく今、エンジニアリングチームとセキュリティチームにも、自社コードを調査し、検出結果をテスト済みの修正まで持ち込む同等の力が求められます。
まずは、組織にとって最も重要なリポジトリを選び、 CodeRabbit SecureのDeep Scanを実行してみてください。
提供:CodeRabbit