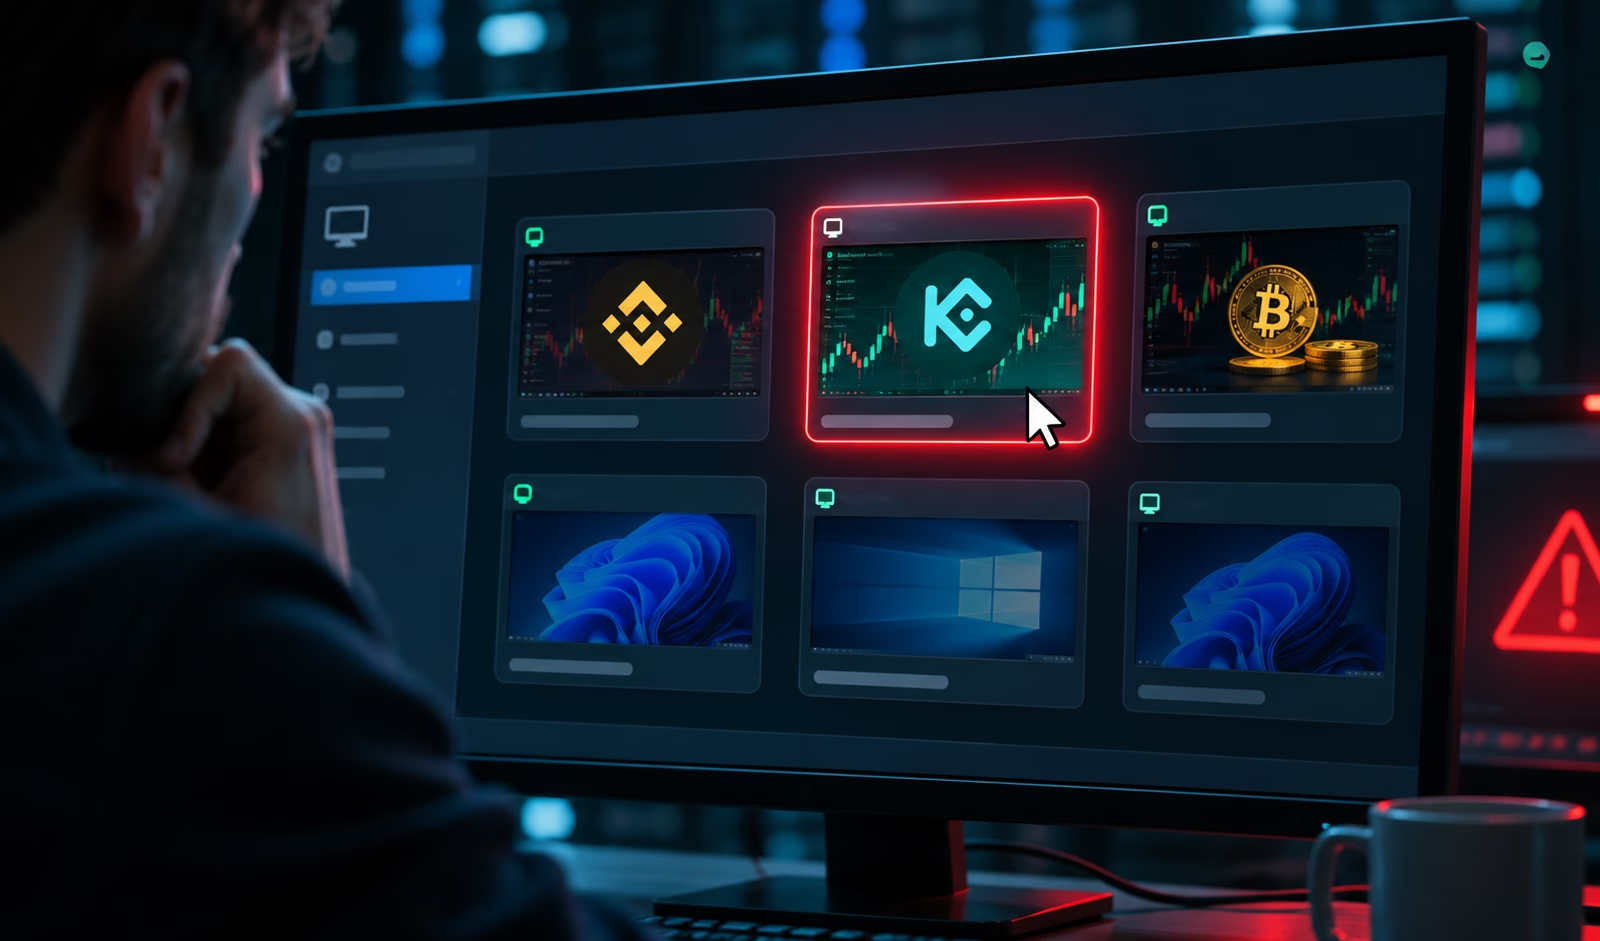
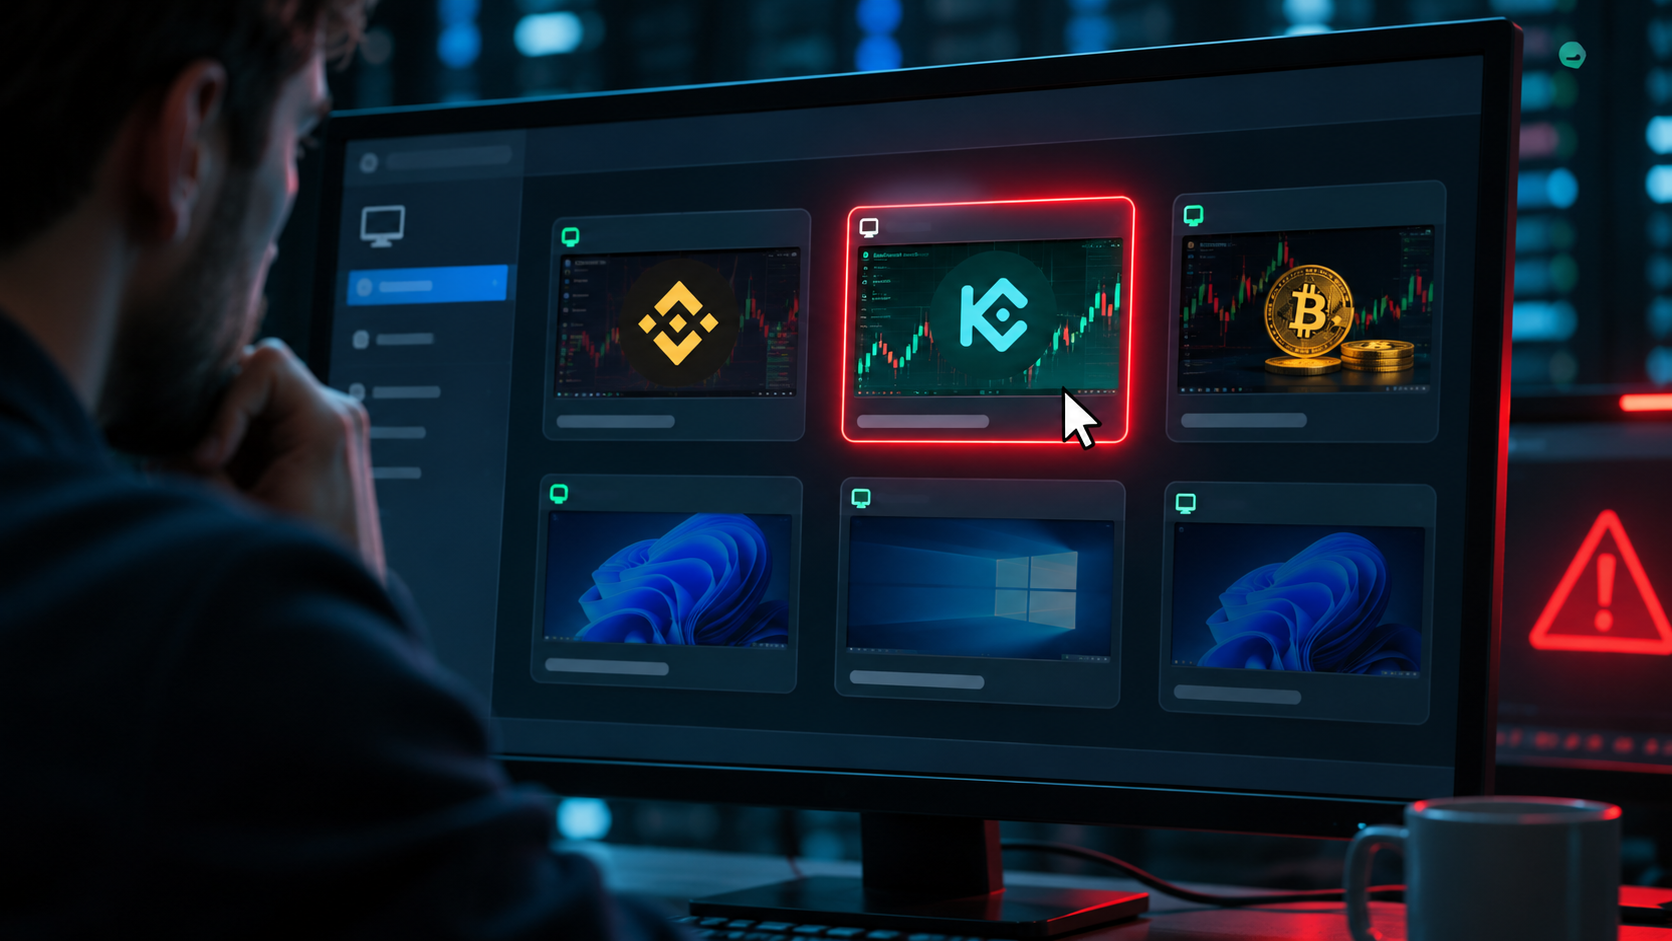
Huntressの研究者は、正体不明の攻撃者が、セルフホスト型のリモートアクセスサーバー「ScreenConnect」に2,000件を超える偽のゲストセッションを仕込んでいたことを突き止めました。これらのセッションは、暗号資産取引所のコンピューターに見えるよう偽装されています。
この攻撃キャンペーンは11月3日以降、Huntressが保護する109組織、少なくとも118台のサーバーに及んでいます。対象の大半は、顧客や従業員のサポートのために自社でScreenConnectを運用するマネージドサービスプロバイダー(MSP)や企業です。
偽のマシンには「LAPTOP-BINANCE」や「KUCOIN-SRV」といった名前が付けられています。サムネイルはトレーディング用のデスクトップに似せてあり、常にオンライン状態で表示されます。そのため、サポートを待っている価値の高い顧客のように見えてしまいます。
本物らしく見せる作り込み
Huntressによると、セッションはスクリプト化されたエミュレーターが作成し、正規のWindows版ScreenConnectクライアントになりすましています。攻撃者がセッションを登録できたのは、影響を受けたサーバーでゲスト用インストーラーが一般公開されていたためです。このインストーラーから、接続に必要なリレーアドレスが漏れていました。
研究者は、1,000種類を超える異なる偽マシン名を確認しました。攻撃者は約151秒ごとに各サーバーを再訪問してセッションを作成または再接続しており、常に稼働中のように見せています。10日間にわたり、100台以上のサーバーが毎日再訪問されました。
暗号資産にちなんだ名前の接続のうち約97.8%は、IONOSがホストする単一のIPアドレスから発信されていました。Huntressは、これが単なる背景ノイズではなく、意図的かつ継続的な単独の攻撃活動であることを示していると指摘しています。
Huntressはまた、これらのセッションがJoe Sandboxサービスでのマルウェア解析の副産物だとする、公に流布している説を否定しました。研究者は、挙動がサンドボックスではなくエミュレーターのものと一致したとしています。
支援する側をおびき寄せる罠
Huntressが最有力とみる仮説は、これらのセッションが技術者を狙ったおとりだというものです。パッチ未適用のScreenConnectクライアントで偽マシンに接続した技術者は、CVE-2026-84869の影響を受けるおそれがあります。この深刻な脆弱性を悪用されると、悪意あるゲストが技術者側のクライアント上でファイルを実行できます。
Huntressは、このキャンペーンで同脆弱性が悪用された形跡は確認していません。ただし、すでにおとりに引っかかった技術者もいます。数件のケースで、技術者が偽のセッションを開いており、大半は30秒未満でした。あるケースでは、技術者がセッション内に2回テキストを入力しており、Huntressは認証情報が漏えいした可能性があるとみて扱っています。
現時点で、侵害や被害は確認されていません。Huntressは、偽のセッションからファイルが送り込まれたり、コマンドが実行されたり、データが送信されたりした形跡を確認していません。最初に不審な活動を報告したMSPのサーバーも、問題はありませんでした。
組織が取るべき対策
Huntressは、セルフホスト型ScreenConnectを運用する組織に次の対応を推奨しています。
- 技術者用クライアントにパッチを適用する。すべての技術者用ScreenConnectクライアントを、影響を受けるAccessエージェントとともにバージョン26.6.5以降へアップグレードする。
- 証拠を保全してから削除する。偽のセッションを特定して削除する前に、App_Data\Session.dbファイルとそのWALファイルをバックアップする。
- 影響の有無を確認する。偽のセッションに参加した技術者がいないかを調べる。パッチ未適用のクライアントで参加していた場合は、その技術者のワークステーションを調査する。
- シンプルなルールを定める。技術者は、既知の顧客と結び付けられないセッションに参加しない。暗号資産にちなんだ名前、空の会社名フィールド、クライアントバージョンの不一致は、立ち止まる理由になる。
- インストーラーを保護する。対応している場合はインストーラーとWebへのアクセスを制限し、Accessインストーラーのリンクを非公開にして、流出したインストーラーは再構築する。
- 警戒すべき兆候を監視する。ゲスト公開鍵が空の新規ゲストセッション、ゲストバージョン25.3.4.9288、1つの外部IPから多数のゲストが接続するケースに注意する。既知の不審なIPはブロックするが、攻撃者が移動する可能性はある。
侵害指標(IoC)を含む調査の全容は、Huntressのブログで公開されています。