
ハッカーがMicrosoft自身のウェブサイトに身を隠し、メールフィルターをすり抜けてフィッシングキャンペーンを展開
攻撃者がMicrosoft Power BIのダッシュボードを悪用し、被害者をScreenConnectソフトウェアのダウンロードへ誘導公開ダッシュボードはぼかした文書を装い、ユーザーを攻撃者管理のサイトへリダイレクトキャンペーンは永続的なリモートアクセスを確立し、ランサムウェア、スパイ活動、データ窃取につながる
攻撃者がMicrosoft Power BIのダッシュボードを悪用し、被害者をScreenConnectソフトウェアのダウンロードへ誘導公開ダッシュボードはぼかした文書を装い、ユーザーを攻撃者管理のサイトへリダイレクトキャンペーンは永続的なリモートアクセスを確立し、ランサムウェア、スパイ活動、データ窃取につながる
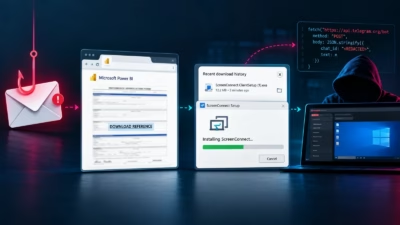
攻撃者がMicrosoft Power BIの信頼されたドメインを悪用し、フィッシングの誘い文句を配信しています。被害者は、攻撃者に永続的なリモートアクセスを与える不正なScreenConnectのリモート監視・管理(RMM)クライアントをダウンロードさせられます。この攻撃キャンペーンはHuntressの研究者が報告
攻撃者がMicrosoft Power BIを悪用し、無許可のScreenConnectリモート監視・管理(RMM)クライアントを配布していたことが分かりました。Microsoftの信頼されたインフラをフィッシングリンクの偽装に利用し、永続的なアクセスを確立する手口です。 Huntressは、2026年9月10日を皮
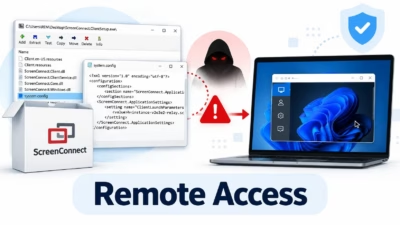
攻撃者は、正規のリモート監視・管理(RMM)ソフトウェアを悪用し、複雑なマルウェアを展開することなく被害者のコンピューターへのアクセスを狙っています。 ISCのシニアハンドラーでSANSのプリンシパルインストラクターを務めるXavier Mertens氏が分析したフィッシングメールからは、署名付きのScreenCon
攻撃者は、独自のマルウェアを展開する代わりに、正規のリモート監視・管理(RMM)ソフトウェアを悪用し、従来型のマルウェア検知を回避するケースを増やしています。 最近確認されたフィッシング攻撃では、デジタル署名付きの本物のConnectWise ScreenConnectクライアントが配布されました。このクライアントは
正規のリモート監視・管理(RMM)ソフトウェアを悪用したフィッシングキャンペーンが確認されました。攻撃者はこれを使ってWindowsシステムへの永続的なアクセスを確立し、認証情報の窃取につなげています。 このキャンペーンからは、最近よく見られる攻撃傾向がうかがえます。攻撃者は脆弱性を突いたり、あからさまな独自マルウェ
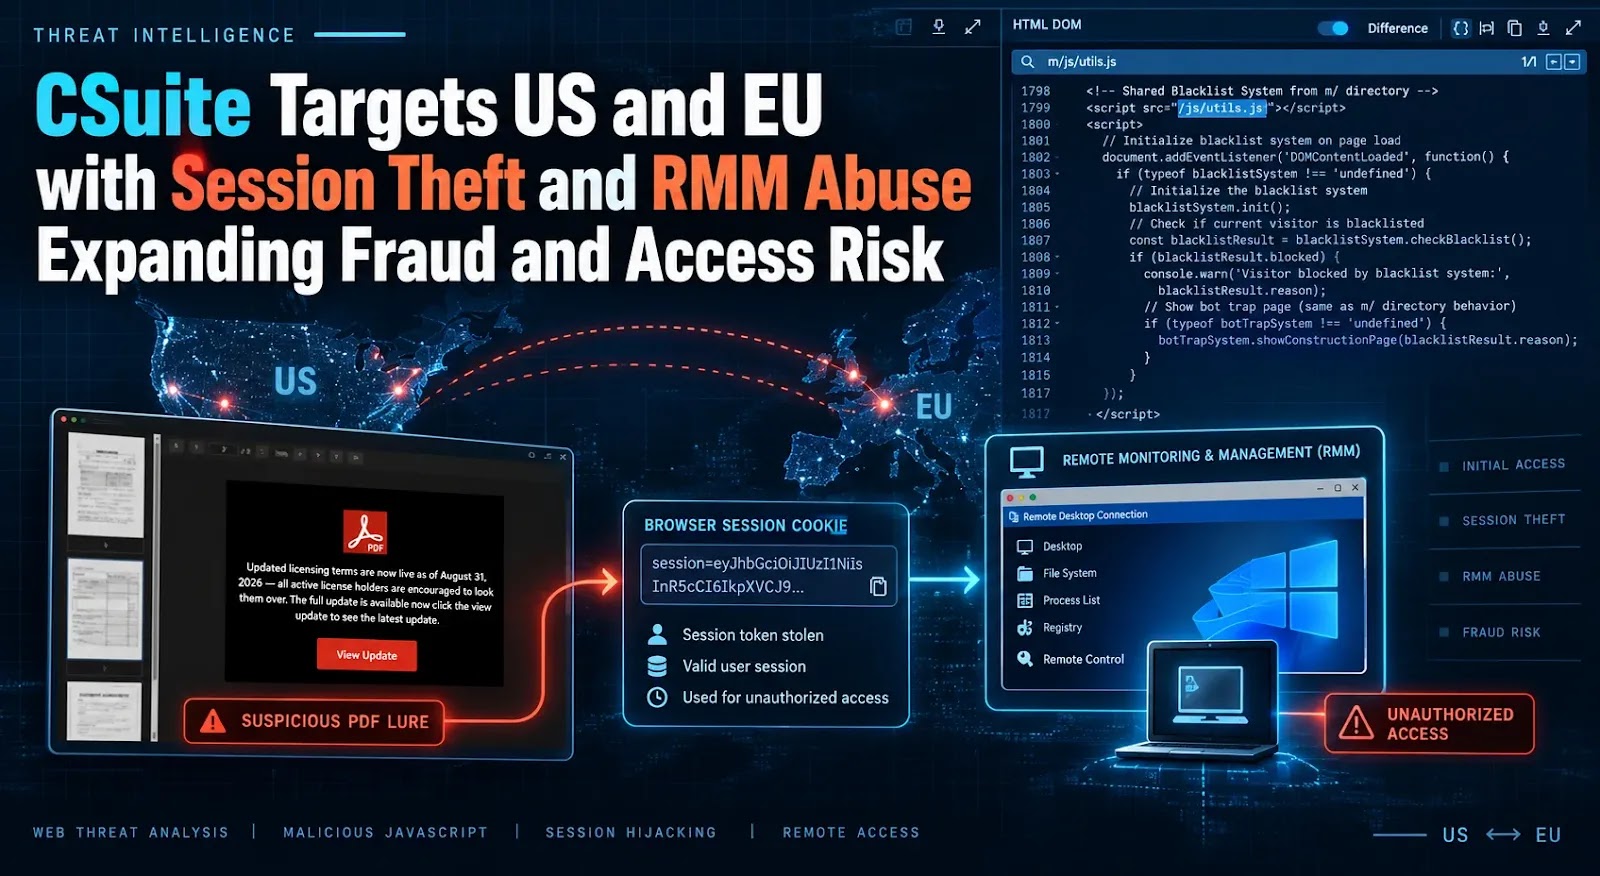
CSuiteは、Microsoft 365のセッション窃取と、正規の管理ツールを使ったリモートアクセスを組み合わせた、多段階型のフィッシング攻撃として台頭しています。 ANY.RUNの研究者は、このキャンペーンに関連するサンドボックス解析351件を確認しました。投稿の51%は米国からです。 被害を受けたのは、テクノロ
攻撃者は、Lovableで作成したランディングページを使い、米国の主要な人事・給与管理プラットフォームになりすました偽のデスクトップクライアントを配布被害者はGitHubから改変版ScreenConnectをダウンロードし、攻撃者に気づかれない常時リモートアクセスを許すことにダウンロード数は約291件。給与担当者
ConnectWiseは、リモートアクセス・サポートソフトウェア「ScreenConnect」に存在する深刻な脆弱性に対し、緊急パッチをリリースしました。この脆弱性はワーム型攻撃で悪用されています。 CVE-2026-84869として追跡されているこの脆弱性は、CVSSスコアが9.9/10で、認可の欠落および権限管理

新たな脆弱性の公表を受け、同社はユーザーの不安払拭に努めています ConnectWiseは、ScreenConnectのセキュリティアップデートを公開しました。これは、アクティブなリモートセッションを通じて、認可
すべての記事を読み込みました