MSP(マネージドサービスプロバイダー)を狙った最近のScreenConnect攻撃で、ワーム型の新たなマルウェアツールキット「SCKit」が使用されていたことが分かりました。SCKitは、感染した顧客デバイスからMSP技術者のコンピューターへと拡散し、さらに別の管理対象ネットワークを侵害するよう設計されています。
このツールキットはワームのような手法を用い、パッチ適用済みのScreenConnectの脆弱性CVE-2026-84869を悪用します。技術者が感染デバイスに接続した際に、その技術者のワークステーション上で悪意のあるコードを実行する仕組みです。
ただし、HuntressとBlackpoint Cyberの研究者は、今回の攻撃でこの脆弱性の悪用が成功した事例は確認していないと述べています。Blackpointは、パッチ適用済みのScreenConnectクライアントに対するテストで、このエクスプロイトが失敗したことも確認しました。
今回の調査結果は、昨日報じた大規模なScreenConnect攻撃に続くものです。この攻撃では、攻撃者がクラウドホスト型のScreenConnect環境に不正アクセスし、同プラットフォームのRun Command機能を使って、顧客のエンドポイントに不正なScreenConnectリモートアクセスクライアントをインストールしました。
ScreenConnectは、MSPやIT部門が顧客のデバイスをリモートで管理し、トラブルシューティングを行うために使うリモートアクセス・サポートプラットフォームです。
Huntressが更新したレポートによると、この攻撃では48組織の少なくとも288のエンドポイントが侵害されました。影響を受けたデバイスはすべて90分以内に標的となり、そのうち約3分の1は最初の10分間で被害に遭っています。
Huntressは、最初の侵入経路はRMM+だったとみています。RMM+は、標準の技術者コンソールを使わずに、外部の管理ツールがScreenConnectセッションとやり取りできるようにするサードパーティ製のScreenConnect拡張機能です。
研究者らは、RMM+のバージョン1.0.31と1.0.32に認証の欠陥があることを突き止めました。この欠陥により、攻撃者はScreenConnectへの認証や多要素認証(MFA)を経ずにコマンドを実行できる可能性がありました。
RMM+は、ScreenConnect本来のユーザーアカウントや認証の仕組みではなく、共有アクセスキーでリクエストを認証します。ところが、脆弱なバージョンでは、管理者がキーを一度も設定していない場合、アクセスキーが空欄のままでも通ってしまいます。
この状態では、攻撃者が空のアクセスキーを送信するだけで拡張機能の認証チェックを通過でき、ScreenConnect環境を介してリモートコマンドを発行できました。
Huntressは、この挙動が攻撃中に観測された活動と一致するとしています。複数のScreenConnectインスタンスで、対応するユーザーのログインなしにコマンドが実行されており、ログ上もコマンドはRMM+に関連付けられていました。
対応策として、ConnectWiseは約400のパートナー環境で、関連の可能性がある5つのサードパーティ製拡張機能を無効化しました。同社は、これらの拡張機能が存在するからといって、その環境が侵害されたとは限らないと強調しています。
ScreenConnectセッションを通じた拡散を狙うSCKit
HuntressとBlackpoint Cyberは、それぞれ独自にSCKitを分析しました。SCKitは16個のスクリプトとコンポーネントで構成され、永続的なリモートアクセスを確立し、ScreenConnectで管理されるシステム間で拡散するために開発されたものです。
Blackpoint CyberのAdversary Pursuit Group(APG)は、攻撃者が管理するインフラからマルウェアのローダーを直接入手しました。その後、後続のステージを復号し、完全なローダーと、攻撃に使われたScreenConnectのインストーラーを取得しています。
攻撃者はまず、自らの管理下にあるサーバーへ接続するよう設定した追加のScreenConnect Accessクライアントを展開します。これにより、元のMSPのScreenConnectセッションが終了しても、永続的なリモートアクセスを維持できます。
しかし、SCKitのより斬新な機能は、正規のMSPリモートサポートセッションを、接続を開始した技術者自身への攻撃に転用しようとする点です。
このツールキットには「RelayTrap」というコンポーネントが含まれています。RelayTrapは、感染したエンドポイント上で動作する正規のScreenConnect Guestプロセスを置き換え、MSP技術者が対話型の接続を確立するのを待ち構えるよう設計されています。
攻撃者はRelayTrapを、コンパイル済みの実行ファイルとしてではなく、RelayTrap.csというC#のソースコードファイルとして自らのインフラに置いています。
このソースコードは侵害されたデバイスにダウンロードされ、PowerShellスクリプトがローカルでコンパイルして実行ファイルを生成します。
もう一つの「TrapWatch」というコンポーネントは、ScreenConnectのサービスを監視し、受信するサポートセッションを傍受するための置き換え用Guestプロセスを準備します。
MSP技術者が接続すると、RelayTrapは通常のリモートサポート操作とは逆方向に、つまり感染した顧客エンドポイントから技術者のワークステーションへ、悪意のあるファイルを送信しようとします。
この手法は、ConnectWiseがバージョン26.6.5で修正した、ScreenConnectクライアント側の重大なファイル転送の脆弱性CVE-2026-84869を悪用しようとするものです。
通常、ScreenConnectでは技術者が管理対象エンドポイントにファイルを送信し、リモートで実行できます。ところがこの脆弱性があると、悪意のあるGuestが技術者側にファイルを送り返し、それを実行させられる可能性があります。
入手したソースコードには、機能や互換性のための回避策、過去のコーディングミスを説明する詳細なコメントが大量に書き込まれており、LLMが生成したコードのような印象を与えます。
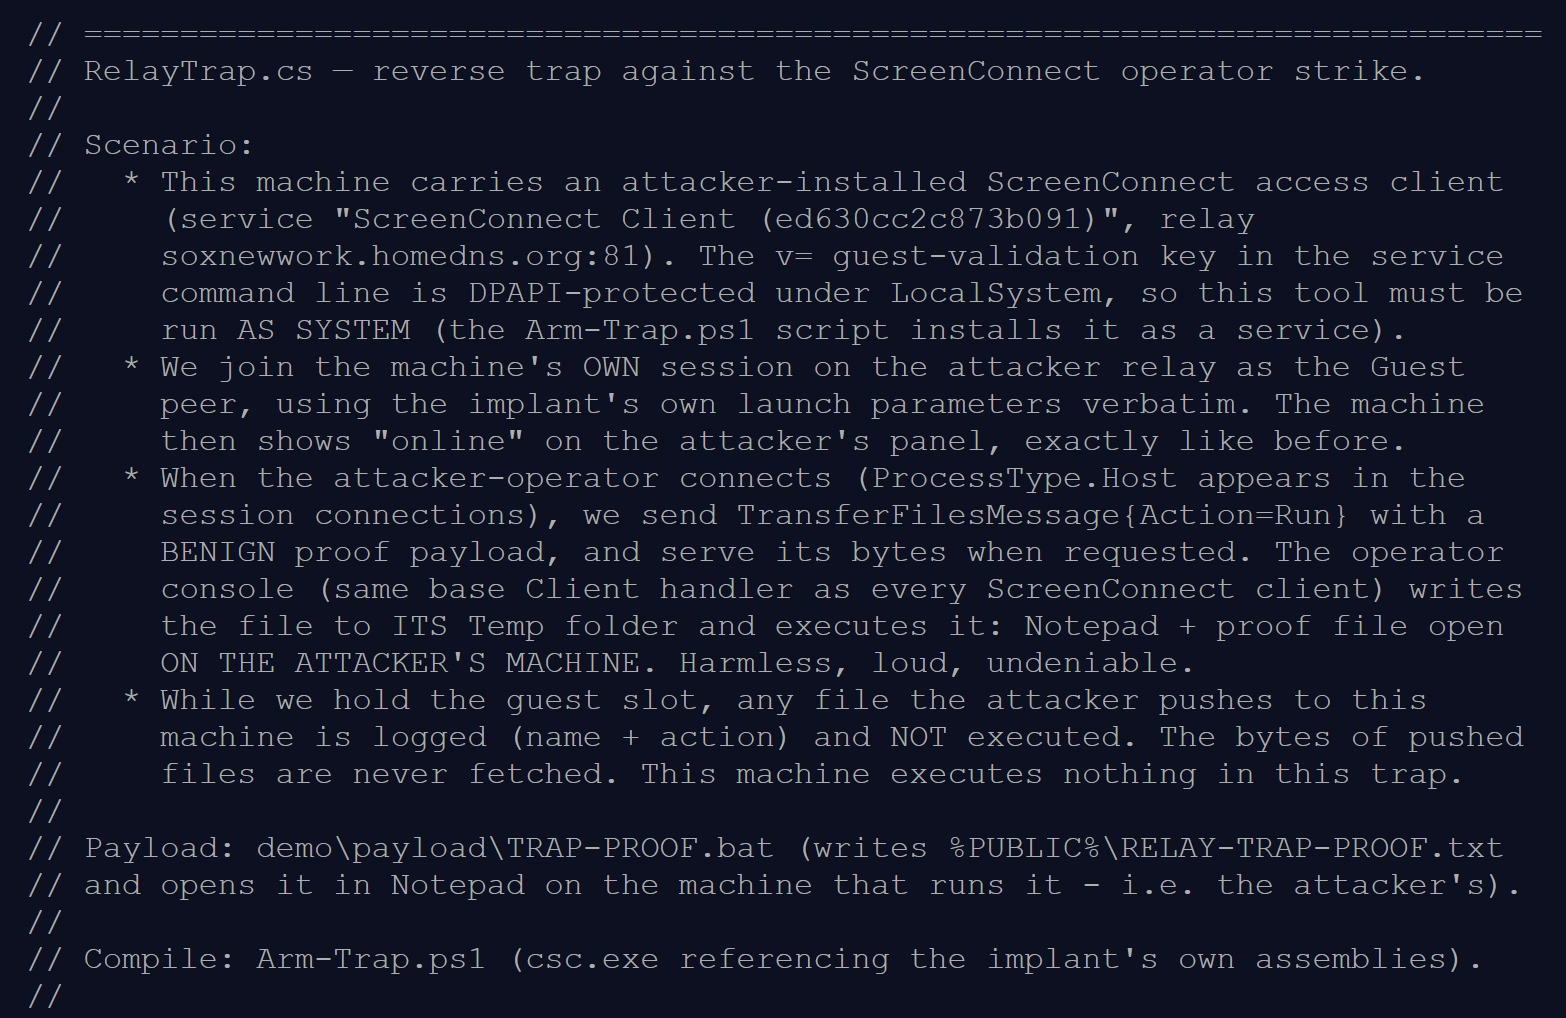
Huntressも、RelayTrapは大規模言語モデル(LLM)を使って生成されたとみられると指摘しています。
技術者のワークステーション上で動作を開始すると、SCKitの他のコンポーネントがWebブラウザーからScreenConnectの認証Cookieを盗もうとします。これに成功すれば、攻撃者は認証情報や新たなMFAの認証要求なしに、技術者の認証済み管理セッションを乗っ取れる可能性があります。
続いてマルウェアは、技術者が持つ既存のScreenConnect権限を利用し、アクセス可能なエンドポイントを列挙します。そのうえで、プラットフォームのShared Toolboxなど正規の管理機能を通じて、悪意のあるコマンドを配布しようとします。
こうして、ワームのような感染の連鎖が生まれます。侵害された顧客エンドポイントがMSP技術者のワークステーションに感染し、管理セッションを奪い、そのアクセス権を使って他の顧客組織のエンドポイントをさらに侵害するというものです。
ただし、HuntressとBlackpoint Cyberは、今回の攻撃キャンペーンでこのワーム的な挙動が成功した事例は確認していません。
Blackpointの研究者Sam Decker氏とNevan Beal氏はBleepingComputerに対し、このツールキットが試みるエクスプロイトを最新のScreenConnectクライアントに対して再現したところ、既存のセキュリティ修正により実行が阻止されたと語りました。
研究者らは「Guest側は転送をキューに入れましたが、最新のクライアントはペイロードを要求も実行もしませんでした」と説明しています。
Huntressも同様に、入手した侵害ホストのログをすべて調べた結果、コンソール乗っ取りの試みはいずれも失敗していたと報告しています。
MSPには、影響を受けるサードパーティ製拡張機能の無効化、ScreenConnectクライアントの更新、不正なリモートアクセスのインストールの調査、そしてRun CommandとToolboxの操作履歴から侵害の兆候がないか確認することが求められます。
両研究チームはまた、感染している可能性のあるエンドポイントとの対話型ScreenConnectセッションは避け、別のセキュリティツールを使ってシステムを調査するよう推奨しています。