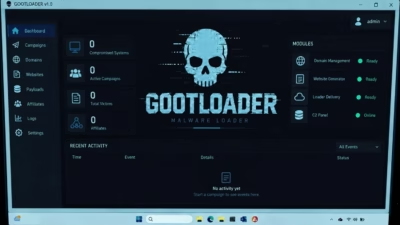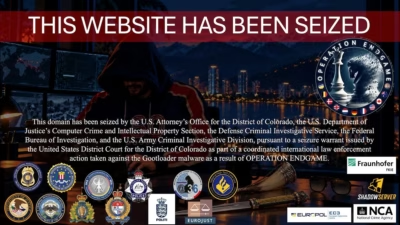
警察当局は、悪名高い3つのマルウェア犯罪組織(Gootloader、CastleRAT、StealC)に大規模な一斉摘発を実施しました。この作戦で、235台のサーバー、257件のドメイン、640万件の盗まれたログイン認証情報を押収しています。
欧州刑事警察機構(Europol)が昨日発表したもので、「Operation Endgame」の最新の取り締まりです。米国、英国、ドイツ、オランダを含む9カ国の法執行機関が、Eurojustや民間のセキュリティ企業とともに参加しました。捜査当局が狙ったのは、個々のランサムウェア集団ではありません。ネットワークへの初期アクセスや盗まれた認証情報を恐喝犯に販売する「サイバー犯罪のサービス化(cybercrime-as-a-service)」のサプライチェーンです。
解体されたマルウェアのパイプラインの内側
摘発された各ツールキットは、日常的なウェブ閲覧を企業への恐喝につなげる過程で、それぞれ次の役割を担っていました。
| マルウェアファミリー | 主な機能 | 押収されたインフラ |
|---|---|---|
| Gootloader | 乗っ取ったサイト上の偽の法的文書で被害者を誘い込み、二次ペイロードを投下 | サーバー14台、ドメイン218件、修復されたウェブサイト681件 |
| CastleRAT | キーロギングや画面キャプチャなどのリモートアクセス機能を提供し、ランサムウェアの展開につなげる | サーバー120台、ドメイン39件 |
| StealC | パスワード、デジタルID、暗号資産ウォレットを窃取し、地下市場で転売 | サーバー102台(2026年6月の取り締まりに続くもの) |
インフラ摘発の「もぐらたたき」という現実
上流のサプライチェーンを攻撃すれば、ランサムウェアのアフィリエイトの活動は混乱し、犯罪者は高額な配布ネットワークをゼロから再構築せざるを得なくなります。The Recordによると、ドイツの捜査当局は、StealCが再構築したサーバーを、FBIが10月に押収したバレットプルーフ(防弾)ホスティング事業者Virtualineまで直接たどりました。
ドイツ連邦刑事庁(BKA)のサイバー犯罪対策部門責任者であるCarsten Meywirth氏は、The Recordに次のように語っています。「警察の措置を受けてインフラを再構築した者は、新たな手がかりを残します。私たちはそれを追及していきます」
ただし、インフラの押収には明らかな限界もあります。The Recordによると、今回の作戦では逮捕も起訴も、暗号資産の押収もありませんでした。StealCは6月の摘発を乗り越え、5カ月後に復活しています。防御側は今回の成果を恒久的な根絶ではなく、一時的な停止と捉える必要があります。
摘発が企業と一般ユーザーに与える影響
回収された640万件の認証情報は、4万人以上の被害者から盗まれたもので、企業ネットワークや個人アカウントへの有効な「鍵」に相当します。放置すれば、犯罪フォーラムの購入者がそれらのログイン情報を悪用し、さらなる侵害を仕掛けるおそれがあります。
身を守るため、組織も個人もただちに次の対策を講じるべきです。
- 流出したログイン情報の確認:Europolによると、被害者のデータセットはHave I Been Pwned、CheckjeHack、Shadowserver、DIVD、NoMoreLeaks、Sekoia、NL-NCSCに提供されています。これらの漏えい通知ポータルでメールアドレスを確認してください。
- WordPressサイトの防御強化:Gootloaderは、汚染された検索結果をホストするために、侵害されたWordPress環境に大きく依存していました。Europolはサイト管理者に対し、パスワードの変更、未適用パッチの適用、多要素認証の有効化、不正な管理者アカウントの監査を呼びかけています。
- ID管理の徹底:企業は、リモートアクセスツール全体でフィッシング耐性のある多要素認証を必須にすべきです。盗まれたStealCやCastleRATの認証情報が使い回されるのを防ぐためです。
企業にとってより大きな教訓は、マルウェアのインフラを解体しても、それが生み出したリスクが自動的に消えるわけではないという点です。盗まれた認証情報は、収集したサーバーがオフラインになった後も長く悪用される可能性があります。大規模な法執行の成果があった後でも、先手を打ったアカウントのセキュリティ対策と継続的な監視が欠かせません。
関連記事:この国際的な取り締まりについては、 以前のOperation Endgameによる摘発で、2026年6月にStealCのインフラが標的となり、数百万件の盗まれた認証情報が回収された経緯もご覧ください。