9カ国の警察当局がEuropolと連携し、今週、マルウェア「Gootloader」「CastleRAT」「StealC」の運用を支えていたサーバーを摘発しました。感染したコンピューターから盗まれた認証情報600万件以上も回収しています。Europolは、ランサムウェア集団にネットワークへの侵入口を提供するサービスを標的とした国際的な取り組み「Operation Endgame」の最新の作戦として発表しました。
これらの認証情報は、一般ユーザーや企業にも直接影響を及ぼします。容疑者らは被害者の端末から窃取した認証情報を販売し、購入者はそれを悪用してランサムウェアなどによるさらなる攻撃を仕掛けていました。CastleRATに関連する被害者データは、Have I Been Pwnedなどの通知サービスに提供される予定です。パスワードを盗まれた個人や組織には、まもなく警告が届く可能性があります。
Europolと民間パートナーは、犯罪者の手から235台のサーバーと257個のドメインを押収しました。内訳は、Gootloaderが14台のサーバーと218個のドメイン、CastleRATが120台のサーバーと39個のドメイン、StealCが102台のサーバーです。
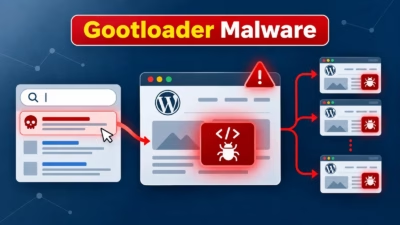
Gootloaderはローダーと呼ばれるマルウェアで、端末に侵入して他のマルウェアをダウンロードさせる役割を担います。運営者は、侵害したウェブサイト(多くは乗っ取られたWordPressサイト)に偽の法律文書を設置していました。この文書をダウンロードした訪問者は感染し、その後ランサムウェアや恐喝被害につながっていました。サーバーとドメインの押収に加え、感染していた681件のウェブサイトも修復されました。
CastleRATは、攻撃者が感染したコンピューターを遠隔操作できるリモートアクセス型トロイの木馬(RAT)です。2025年から存在が確認されており、Europolによれば検知されにくい設計が施されていました。Europolは、このマルウェアがデータの暗号化やITシステムの機能停止、企業などの組織による身代金の支払いにつながったとしています。
StealCは、他のマルウェアを端末に送り込むこともできる情報窃取型マルウェア(インフォスティーラー)です。感染したコンピューターからパスワードや保存されたログイン情報、デジタルIDを盗み出し、販売や詐欺に利用していました。今週の102台のサーバーに対する措置は、2026年6月に始まったStealC対策の継続にあたります。
EuropolはWordPressの利用者に対し、認証情報の変更、多要素認証の有効化、脆弱性へのパッチ適用を呼びかけています。
翻訳元: https://www.helpnetsecurity.com/2026/11/12/europol-operation-endgame-malware-takedown/