企業買収は、その後何年にもわたって引き継いだシステムの管理を強いることがあります。マースクで新たに発覚した侵害は、そうしたシステムのセキュリティが今なお重要であることを示しています。
A.P. Moller-Maerskは11月11日、買収を通じて引き継いだローカルのレガシーITシステムに攻撃者が不正アクセスし、データを持ち出したことを認めました。デンマークの海運・物流大手である同社は、顧客の業務に支障が出る見込みはないとしています。
今回の調査により、顧客とセキュリティ担当者には2つの疑問が残ります。どのような情報が盗まれたのか、そして、被害を受けたシステムの接続を通じて他にも情報が流出していないか、という点です。
インシデントに関する告知の中で、マースクは、サイバーセキュリティチームが調査を開始し、被害を受けたシステムを保護するために直ちに対策を講じたと説明しています。
同社によると、予備調査の結果からは、機密データは漏えいしていない可能性が高いといいます。また、アプリケーションプログラミングインターフェース(API)や電子データ交換(EDI)を通じて接続されている他のマースクのシステムや、顧客・パートナーのシステムに影響が及んだ形跡はないと報告しています。
ただし、マースクは告知の中で、侵入が発生した時期や、対象となったシステムの具体的な名称は明らかにしていません。
WhiteArmor、データ窃取を主張し500万ドルを要求
今回の発表は、ランサムウェアグループのWhiteArmorによる主張を受けたものです。同グループはリークサイトにマースクを掲載し、30日以内にビットコインで500万ドルが支払われなければ、盗んだと主張する約100GBの情報を公開すると脅迫しています。
BleepingComputerによると、同グループは、盗んだデータにドライバーの記録、管理者アカウント、配送受領書、在庫情報、モバイルデバイスのログが含まれていると主張しています。
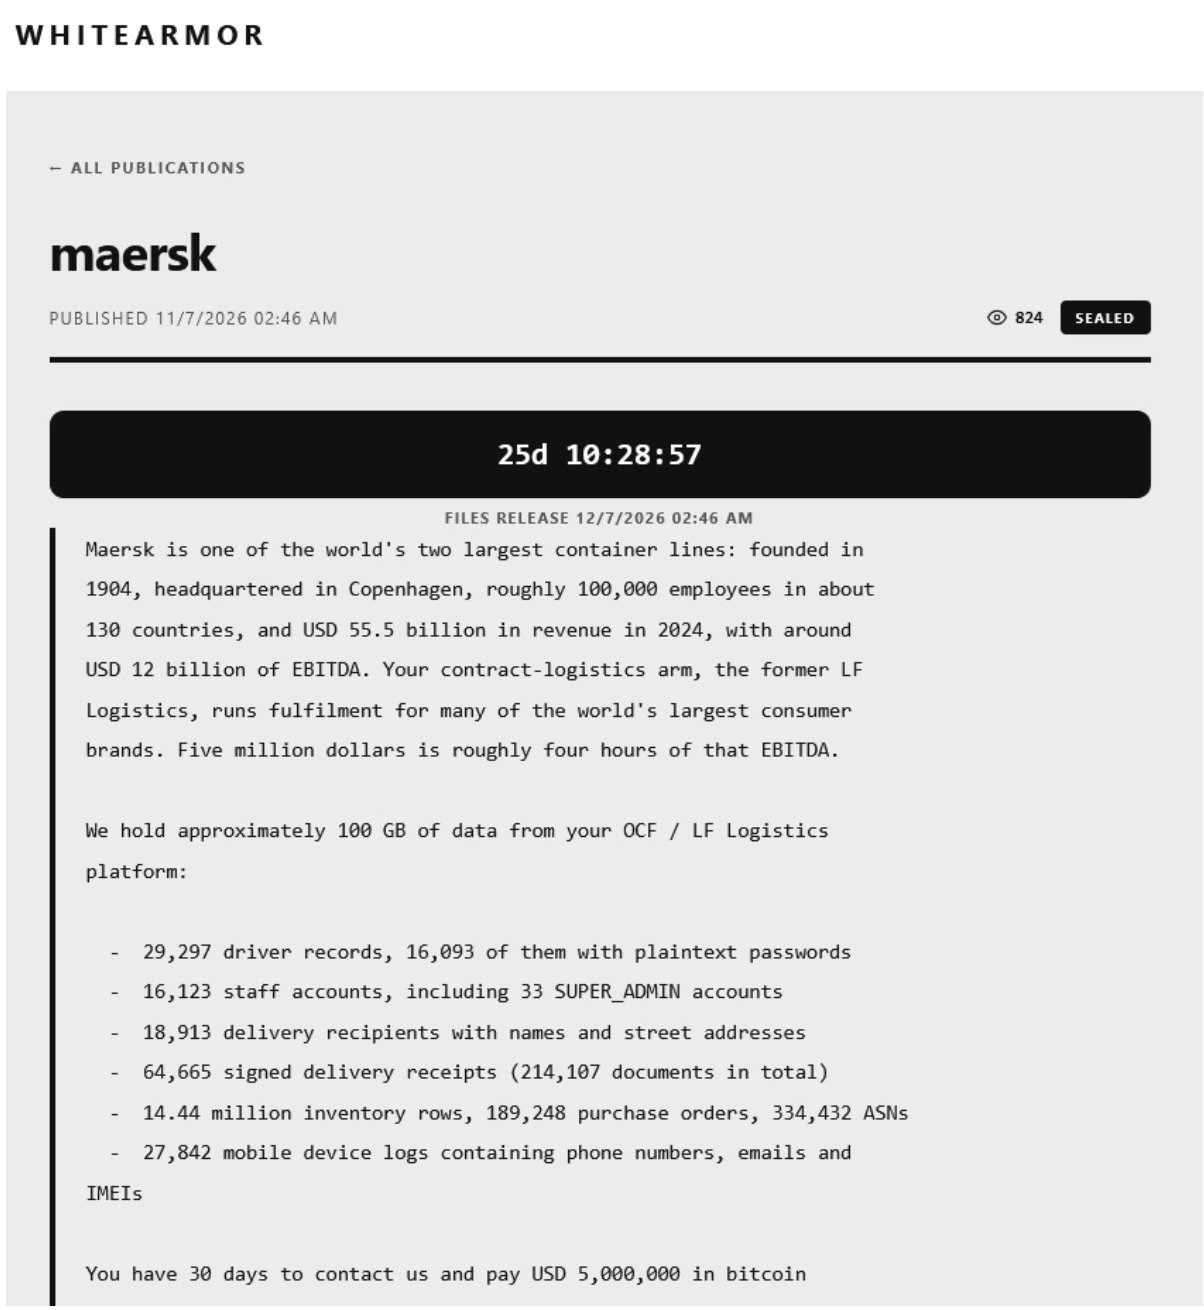
WhiteArmorは500万ドルを要求しています。画像:BleepingComputer
マースクは Cybernewsに対し、今回の告知がWhiteArmorの主張するインシデントに関するものであることを認めました。一方で、パスワードが平文で保存されていたという同グループの主張は否定しています。パスワードは保護された形式で保存されており、盗まれたワンタイムコードも有効期限が切れていたと説明しています。
WhiteArmorは、マースクが2022年に Li & FungおよびTemasekから買収したLF Logisticsに今回の主張を関連づけています。この買収の取引額は36億ドルでした。マースクの告知では、買収した事業の名称は明らかにされておらず、同グループが主張するデータの内訳についても確認されていません。
マースクのNotPetya危機とは異なる今回の調査結果
今回のインシデントは、破壊的なマルウェア「NotPetya」がマースクのIT基盤に壊滅的な被害を与えた2017年6月を思い起こさせます。
当時のマースク会長だったJim Hagemann Snabe氏は、同社が10日間で約4,000台のサーバー、45,000台のコンピューター、2,500のアプリケーションを 再インストールしたと明らかにしました。被害額は2億5,000万ドルから3億ドルと見積もっています。
今回の発表で説明されているのは、ローカルのレガシーシステムへの不正アクセスとデータの持ち出しであり、顧客の業務への支障は見込まれていません。 二重恐喝型ランサムウェア攻撃のように攻撃者がシステムを暗号化したことや、NotPetyaに匹敵する被害が生じたことは、確認されていません。
Ridge Securityのシニアディレクター兼オフェンシブセキュリティ・エバンジェリストのDarin Fredde氏は、マースクの予備調査の結果は心強いものの、不正アクセスとデータの持ち出しがあった以上、調査は欠かせないと指摘します。
「重要なのは、攻撃者が何にアクセスしたのか、どのように侵入したのか、そしてそのレガシー環境を他のシステムから隔てていた境界が機能したのかという点です」とFredde氏は述べています。
引き継いだシステムには明確な責任者と検証済みの境界が必要
買収によって事業を拡大する企業にとって、セキュリティ対策は 脆弱性へのパッチ適用だけにとどまりません。引き継いだシステムの責任者は誰か、どの認証情報が有効なままか、そしてそれらのシステムがどこまで到達できるのかを明確にする必要があります。
BreachLockの創業者兼CEOであるSeemant Sehgal氏によると、買収した環境には、独立した認証情報やパッチの適用スケジュール、ネットワーク接続が存在する場合があり、統合後はほとんど注意が払われなくなるといいます。
「買収の過程では、こうしたシステムの責任の所在があいまいになりがちです。そのため、買収を重ねて成長した企業は、引き継いだシステムがいくつあるのか、またそれぞれが今もどこまで到達できるのかを把握しておくべきです」とSehgal氏は述べています。
同氏は、デューデリジェンスの段階でペネトレーションテストを実施することを推奨しています。買い手が取引成立前に問題の解決を求められる立場にあるうちに行うべきだということです。
Fredde氏が強調したのは、レガシーアプリケーションをすべてただちに置き換えなければならないと考えるのではなく、引き継いだ技術を理解し、その保護対策を継続的に検証することでした。
セキュリティ責任者にとって、こうした指摘は次のような具体的な確認事項につながります。
- 責任者の明確化:引き継いだシステムごとに、事業部門の責任者と技術面の管理者を指名し、セキュリティレビュー、パッチ適用、継続利用の判断に対する責任を明確にします。
- アクセスの洗い出し:親会社、顧客、パートナーとの間の認証情報や接続を見直し、それぞれの接続が今も必要かどうかを確認します。
- 境界の検証:侵害されたレガシー環境から他のシステムにアクセスできてしまわないかをテストします。
- 評価の見直し:統合が進んでシステムと事業の接続形態が変わるのに合わせて、アクセスや制御の確認を続けます。
「買収は数か月で財務上は完了するかもしれません。しかし、セキュリティ上の責任は数十年続くこともあります」とFredde氏は述べています。
マースクの顧客が注意すべき点
マースクによると、顧客は従来どおり同社のプラットフォームで輸送の予約や管理を続けられます。ただし、業務への支障が報告されていないからといって、 データ漏えいをめぐる疑問が解消されるわけではありません。
顧客は次の点を心がけてください。
- 今回のインシデントに関すると称する不審なメールやメッセージに注意する。
- 通常と異なる依頼は、これまで連絡を取っているマースクの担当者に確認する。
- 関連するアカウントに不審な動きがないか監視する。
- 影響を受けた可能性のある記録については、マースクの続報を確認する。
マースクの物流ネットワークに依存する企業にとって、当面の課題は、侵害された環境から持ち出された情報が、荷物が通常どおり動き続けている間にも、下流でセキュリティやプライバシーのリスクを生まないかという点です。
調査によって、何にアクセスされ、何が持ち出されたのかが正確に判明するまでは、WhiteArmorの主張はあくまで申し立てとして、マースクの評価は予備的なものとして受け止める必要があります。
関連記事:連携した業務システムが侵害調査をいかに複雑にするかを示すもう一つの例として、 MS&ADの最近の発表は、第三者プロバイダーと別の業務ポータルにまたがっています。
翻訳元: https://www.esecurityplanet.com/threats/news-maersk-legacy-system-breach-5m-extortion/