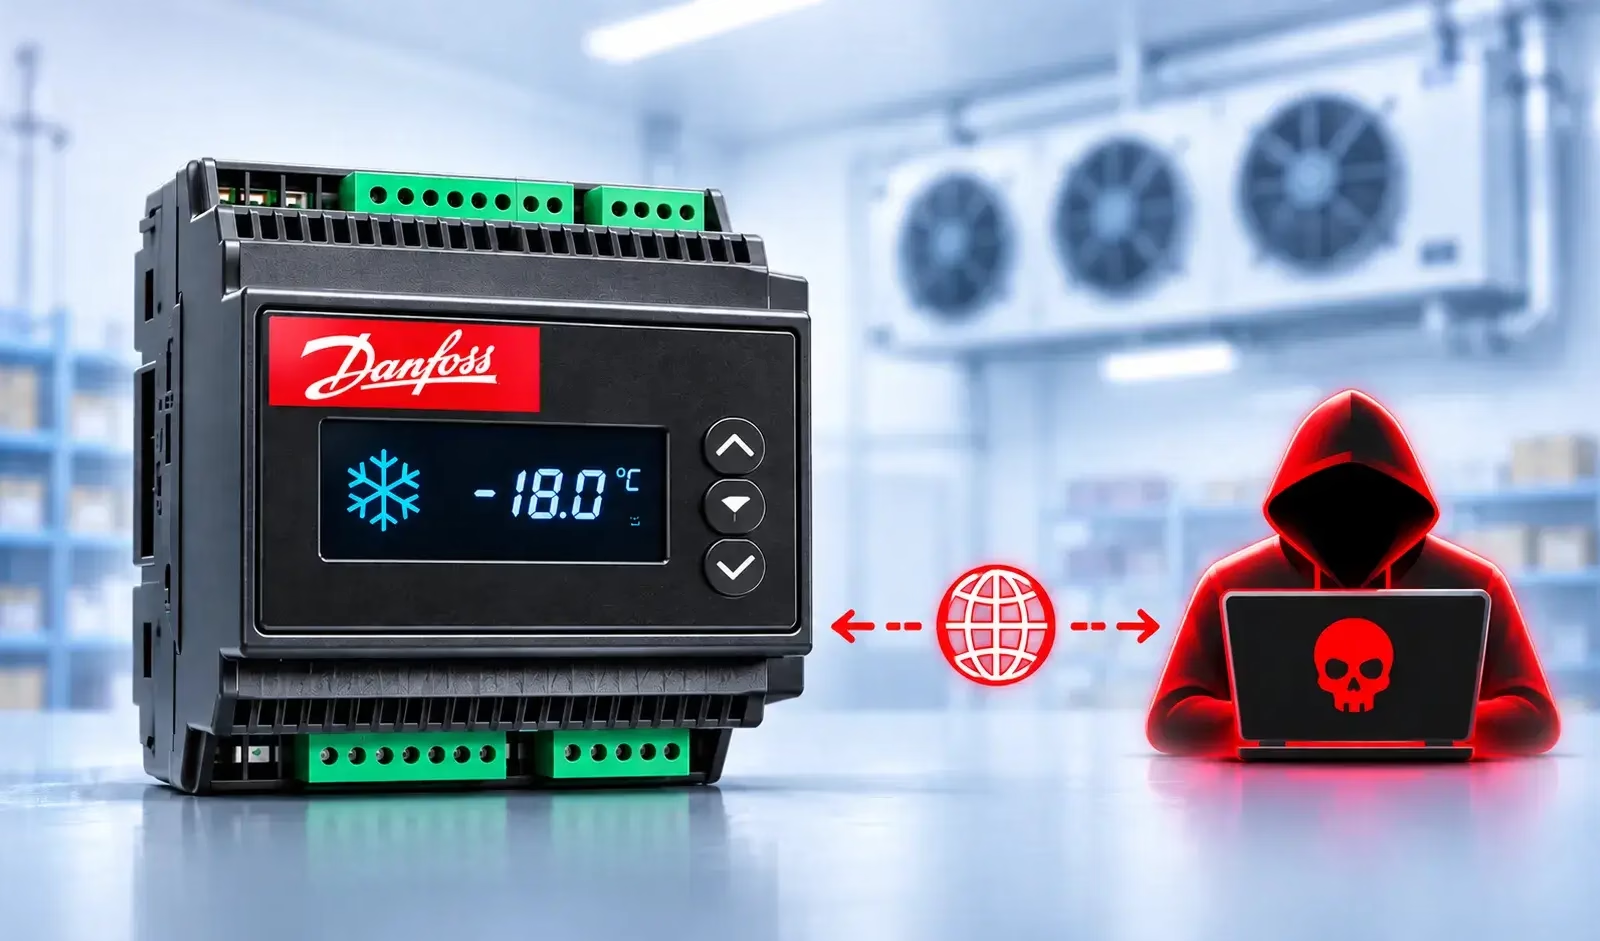
Midnight Blueの研究者Carlo Meijer氏は、Danfossの冷凍コントローラー「AK-SM800A」から、認証不要でリモートコード実行が可能なゼロデイ脆弱性を6件発見しました。手作業によるファームウェア解析は1時間足らずで済んだといいます。影響を受けるのは、5.3.2までのすべてのファームウェアバージョンです。
インターネットに公開されたDanfossおよびCopelandのコントローラーを狙う攻撃は、10月11日にフランスで始まりました。11月2日には第2波が発生しています。攻撃者は霜取りサイクルを作動させ、数千万ユーロ規模の食品を腐敗させたほか、一部では火災も引き起こしました。
被害は深刻さを増しており、CISAとFBIは産業用冷凍・コールドチェーン監視システムへの攻撃について警告を発しました。問題が欧州にとどまらないことを示しています。
Danfoss冷凍コントローラーの脆弱性
これらの製品の弱点は、以前の研究でもすでに明らかになっていました。Synacktiv、Claroty、DIVDは、「code-of-the-day」認証バイパス(CVE-2025-41450)、OSコマンドインジェクション(CVE-2023-25915、CVE-2025-41451)、パストラバーサル(CVE-2023-25914)を報告しています。フランスでの攻撃から48時間以内には、概念実証(PoC)のエクスプロイトも公開されました。Censysでは現在も、公開状態のDanfossシステムが数百台、CopelandおよびDixellの機器が1,000台以上確認できます。
Meijer氏はQEMUを使ってファームウェアをユーザー空間でエミュレートし、sm_app内のWebタスクに焦点を当てました。このモノリシックなバイナリが、デバイスの主要機能の大半を担っています。
この機器は、i.MX6プロセッサー上でYoctoベースの独自Linuxディストリビューション「Danux」を実行しています。認証不要のハンドラーには、安全でない`strcpy`の呼び出しが数百か所あります。バイナリはスタックカナリーやPIE(位置独立実行形式)を使用しておらず、脆弱なアプリケーションはroot権限で動作しています。
認証不要のCGIエンドポイントに細工したリクエストを1件送るだけで、セグメンテーション違反を引き起こせます。ごく一部のコードの中だけで、少なくとも5件の同様の脆弱性が見つかっています。
さらに6件目の脆弱性が、sm_fcgi_appで見つかりました。これは、Danfossがバージョン4.0以降でデフォルトに設定した「strict」セッション制御モードを処理するコンポーネントです。
脆弱性診断サービス
Midnight Blueによると、この欠陥により、strictモードを有効にしていても認証前にコードを実行できます。Danfossとの協調的開示が進行中のため、具体的なエンドポイントの詳細は伏せられており、CVE番号も未割り当てです。
影響は、霜取りの妨害にとどまりません。このコントローラーはi.MX6のセキュアブート機能を使っていないため、root権限を得た攻撃者は、工場出荷時リセットやファームウェア更新後も残り続けるインプラントを仕込めます。
攻撃者がフラッシュメモリを消去したり、不正な形式のファームウェアを送り込んだりしてデバイスを文鎮化することも可能です。その場合は物理的な交換が必要になり、冷凍庫が数日間使えなくなる恐れがあります。研究者らは、2025年12月に起きたポーランドの電力網への攻撃と比較しています。
今回の発見は、コンプライアンス認証の価値にも疑問を投げかけます。Danfossの事業部門は、セキュアな製品開発に関するIEC 62443-4-1認証を取得しています。それでも、コードには基本的なエクスプロイト緩和策が欠けています。この問題はDanfossに限りません。最近はCopeland XWEB Proコントローラーで23件の脆弱性が公開されており、攻撃者にroot権限を与えかねないものでした。
| 項目 | 詳細 |
|---|---|
| ベンダー/製品 | Danfoss AK-SM800A |
| 影響を受けるバージョン | 5.3.2までのすべてのバージョン |
| 欠陥の種類 | スタックベースのバッファオーバーフロー6件 |
| CVE | 未割り当て |
| 影響 | rootでのRCE、永続化、文鎮化 |
研究者らは、限られたセキュリティ予算をパッチ適用やstrictセッション制御に充てるのは得策ではないと主張しています。資産の所有者はまず、システムインテグレーターの4Gモデムの背後にあるものも含め、公開されているコントローラーをすべて洗い出すべきです。
クラウドセキュリティソリューション
そのうえで、管理アクセスをVPN、プライベートAPN、または対象を厳密に絞ったIPアドレスの許可リストに限定する必要があります。ただしCERT-FRは、設定のずれが生じやすいことから、許可リストはあくまで暫定措置と位置づけています。
最新の脅威に関するアラートのコンテキストをSOCに提供し、インシデントを迅速に阻止 -> 1万6,000のSOCの脅威インテリジェンスを統合: