Googleは11月9日、Windows、Mac、Linux向けのChrome Stableチャンネルにセキュリティアップデートを公開しました。アップデートは今後数日から数週間かけて順次配信されます。
大半のユーザーはChromeのStableチャンネルを利用しています。デスクトップ版のアップデートにより、ChromeのバージョンはWindowsとMacが157.0.8103.50/.51、Linuxが157.0.8103.50になります。このアップデートには9件のセキュリティ修正が含まれており、その中には実際に悪用されているゼロデイ脆弱性の修正も1件あります。
ゼロデイ脆弱性とは、公式な修正プログラムが提供される前に公開された、あるいは悪用されたセキュリティ上の欠陥のことです。
香港のコンピュータ緊急対応センター(HKCERT)は、全体のリスクを「極めて高い」と評価しています。同センターの注意喚起によると、今回のアップデートで修正された脆弱性の一部は、サービス拒否(DoS)、セキュリティ制限の回避、リモートコード実行につながるおそれがあります。
Chromeの更新方法
最も簡単なのは、Chromeの自動更新に任せる方法です。ただし、ブラウザーを一度も閉じない場合や、拡張機能が更新を妨げるなどの問題が起きた場合は、更新が遅れることがあります。
配信を待ちたくない場合は、手動で更新できます。Chromeの設定またはヘルプメニューからGoogle Chromeについてを開いてください。Chromeが更新を確認し、利用可能なアップデートをダウンロードします。再起動を求められたら、再起動をクリックして適用します。
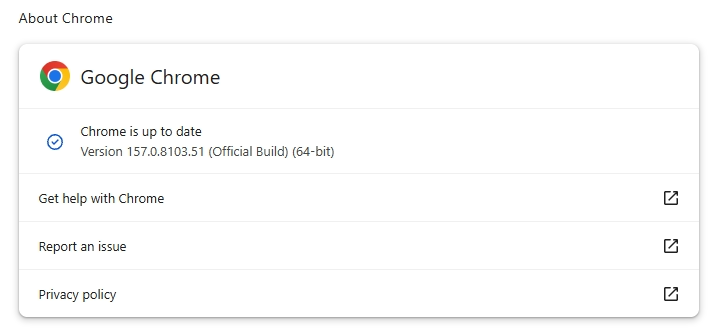
バージョン番号の仕組みの説明と詳しい手順は、こちらのガイドをご覧ください。How to update Chrome on every operating system(あらゆるOSでのChrome更新方法)
Googleは11月9日、Android向けのChrome 157.0.8103.50もリリースしました。Googleによると、特に記載がない限り、デスクトップ版と同じセキュリティ修正が含まれています。Androidユーザーは、Google Playでアップデートを確認してください。
技術的な詳細
ここで、このゼロデイ脆弱性を詳しく見てみましょう。
Googleによると、11月6日に第三者から脆弱性の報告を受けました。報告者の名前は明らかにされていません。この脆弱性はCVE-2026-125350として管理されており、ChromeのXMLコンポーネントにおける、重大度「高」のUse-After-Free(解放後使用)の脆弱性と評価されています。
XMLは、Chromeが特定の種類の構造化されたWebコンテンツを読み取り、処理するために使うデータ形式です。XMLはExtensible Markup Language(拡張可能なマークアップ言語)の略で、HTMLと同じようにタグで情報にラベルを付けます。ただし、作成者が独自のタグを定義してデータを記述できる点が異なります。
Use-After-Free(解放後使用)の脆弱性は、プログラムが解放済みのメモリ領域にアクセスしようとしたときに発生します。これによりクラッシュが起きるほか、場合によっては攻撃者が独自のコードを実行できるようになります。
Googleは「CVE-2026-125350に対するエクスプロイトが実際に出回っていることを把握している」とだけ述べています。攻撃者、標的、配布方法、エクスプロイトで何ができるのかについては、明らかにしていません。