セキュリティ研究者のAbdelhamid Naceri氏(別名Nightmare Eclipse)が、攻撃者にSYSTEM権限を取得させる恐れのある、Windowsの新たなゼロデイ脆弱性のエクスプロイトを公開しました。
このエクスプロイトは「SignDrop」と名付けられています。Microsoftが2025年10月に導入した緩和策を悪用するものです。この緩和策は、Common Log File System(CLFS)ドライバーの脆弱性を狙う認証攻撃への対策として導入されました。Naceri氏によると、緩和策の導入後はCLFSの脆弱性を突く攻撃が大幅に減少しました。しかし、その緩和策自体が今回の新たな脆弱性を生んだといいます。
Naceri氏によれば、問題はCLFSが新しいログファイルを作成する際の、認証ファイル(「.cnpf」)の作成処理にあります。CLFSは最初の段階ではアクセスチェックを正しく実施しています。ところが、後から別の特権プロセスがそのログファイルを開くと、ロジックを悪用できてしまうといいます。
同氏はさらに、Windows Defenderのような特権プロセスにファイルを強制的に開かせることが可能だと説明しています。この場合、認証ファイルはSYSTEM権限で作成され、CLFSは元のファイルのアクセス権限をそのまま引き継いで作成します。
Naceri氏は、Microsoftは緩和策を適切に実装しているものの、「そのロジックが悪用を許してしまう」と指摘しました。また、この手法はあらゆるマルウェア対策エンジンの自己防衛機能(改ざん防止)に対して有効だとしています。ファイル作成の要求が、エンジン自身の正規プロセスから来たように見えるためです。
「すべてが正しく連鎖すれば、皮肉なことに、この正当なセキュリティ緩和策が自分自身に牙をむき、権限昇格を許してしまいます。Microsoftの実装自体は適切ですが、そのロジックが悪用を可能にしています」と、同研究者は述べました。
「さらに皮肉なのは、あらゆるマルウェア対策エンジンの自己防衛(改ざん防止)機構を回避できる点です。マルウェア対策プロセス自身のコンテキストで任意のファイルを作成させられるため、カーネルドライバーから見ると、ファイル作成要求は自社の正規プロセスから届いたものになります。そのため検査を通過します。この脆弱性は、あらゆるアンチウイルスやEDRを無効化できるという点で特異です」
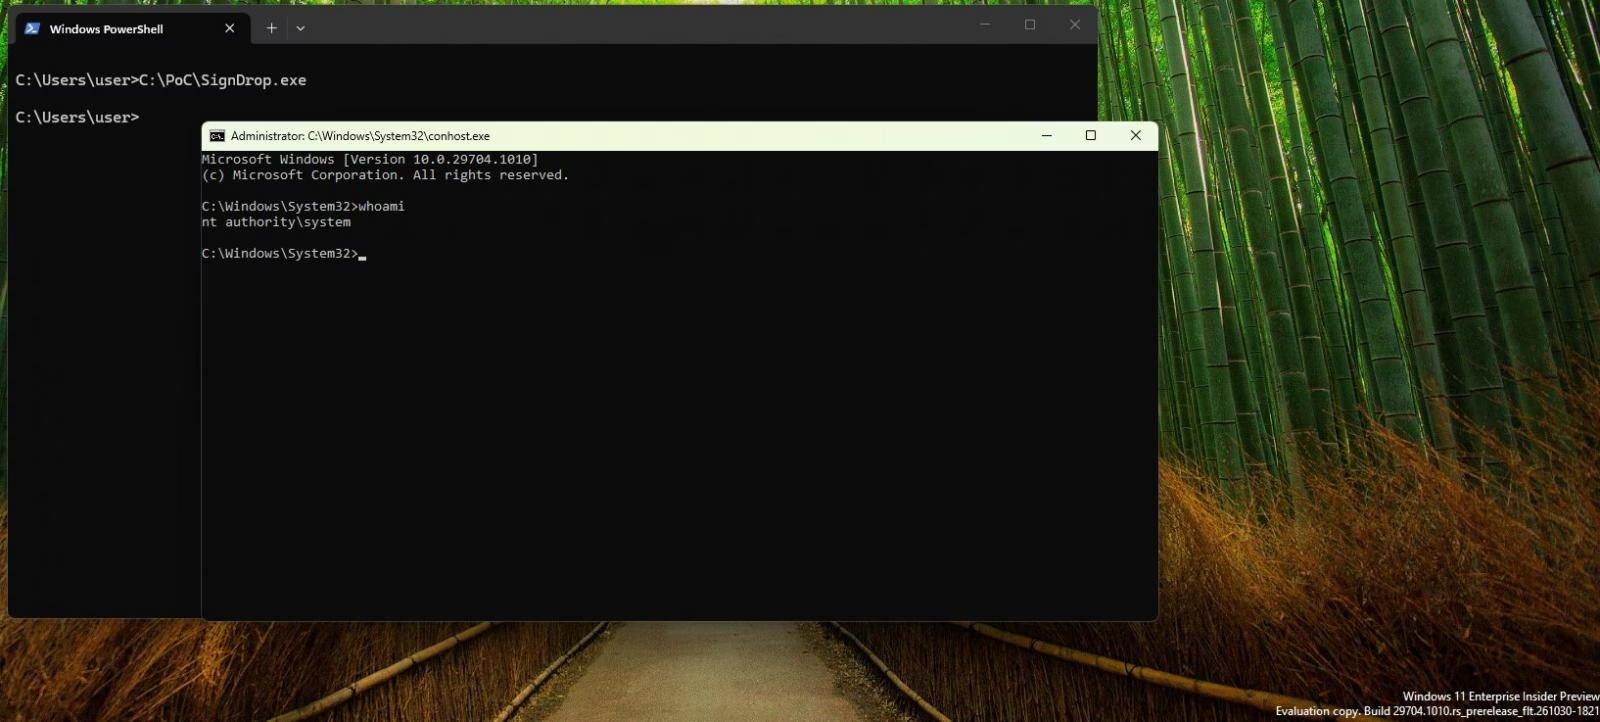
SignDropはすべてのWindowsマシンに対して使えるわけではありません。Naceri氏はWindows 11 26H2、Windows 11 26H2 Experimental、Windows Server 2025 Experimentalでエクスプロイトを検証しました。同氏は、Windows環境の80%が脆弱だと見積もっています。
Naceri氏は、概念実証(PoC)エクスプロイトを実行して、Windowsデバイスが影響を受けるかどうかを確認するよう勧めています。あわせて、レジストリ値HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication\Modeでも、CLFSの認証モードを確認できます。
PoCエクスプロイトがSYSTEMシェルを起動すれば、そのマシンは脆弱です。また、レジストリ値が0または1(ラーニングモードまたは強制モード)の場合も、そのコンピューターは脆弱です。
Naceri氏によると、現時点ではMicrosoftのパッチを待つ以外に対処法はありません。CLFSの緩和策を無効にすると、メモリ破損の脆弱性を突く攻撃にデバイスをさらすことになるためです。
同研究者は元Microsoft社員だと述べています。4月以降、Microsoft Defender、BitLocker、その他のWindowsコンポーネントで、数多くのゼロデイ脆弱性を公開してきました。BigDiskBuster、ShieldCrash、ShieldBreak、LegacyHive、RoguePlanet、BlueHammer、RedSun、YellowKey、GreenPlasma、MiniPlasma、UnDefendなどです。
5年前にも、Naceri氏はさまざまなバージョンのWindowsで権限昇格を可能にする、複数のゼロデイエクスプロイトを公開しています。
Naceri氏は事前に非公開で報告を試みることなく、ゼロデイ脆弱性を公に開示しました。これを受けてMicrosoftは、同社の顧客に「実害を及ぼす悪意ある行為」を働く者に対して警告し、法的措置を取る可能性を示しました。この対応を、同研究者に対する直接的な脅しと受け止めたセキュリティコミュニティの関係者も少なくありません。
Microsoftは、Naceri氏が年初から公開した脆弱性の一部を修正しました。ShieldBreak、RoguePlanet、YellowKey、GreenPlasma、MiniPlasmaがこれに該当します。しかし、残りのゼロデイ脆弱性には、いまだ公式パッチが提供されていません。