
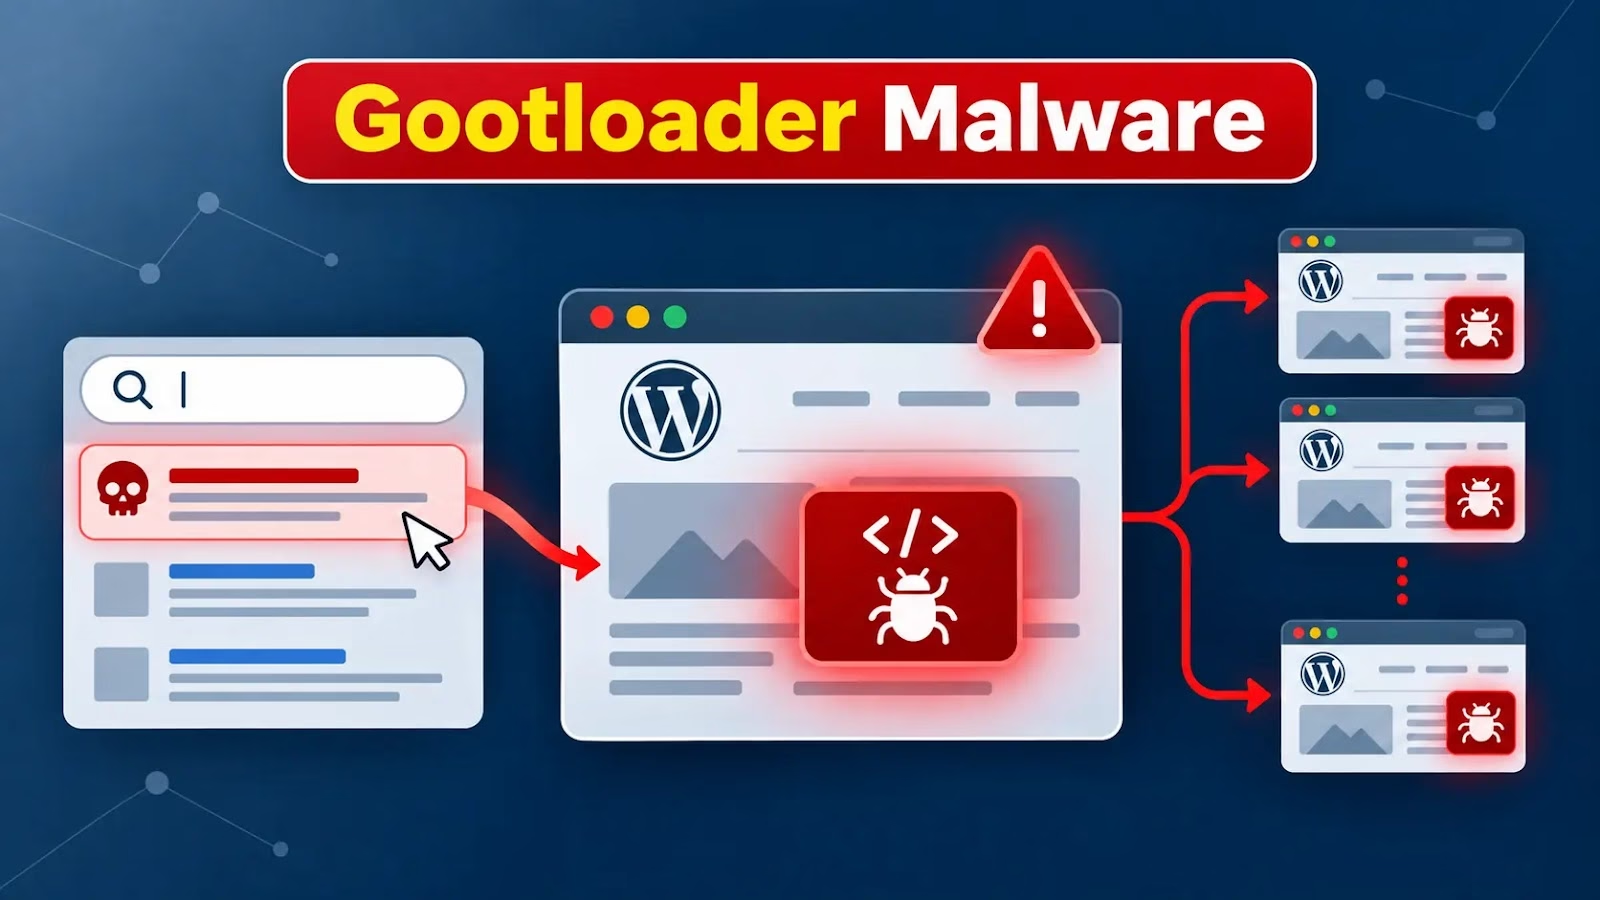
Gootloaderの背後にいるサイバー犯罪者は、1,000件を超えるWordPressサイトを侵害し、攻撃者自身が管理するドメイン216件を運用していました。
公開された勧告は、この攻撃活動がランサムウェアによる2,800万ドル超の支払いに関与していると指摘しています。また、検索結果の操作を通じて、法律専門職が継続的に狙われていることも明らかにしています。
SEOポイズニングは、被害者候補をおびき寄せるための手段です。サイトを最初に侵害する手口ではありません。侵害の土台となっているのは、盗まれた認証情報と、脆弱な状態で公開されたWordPressのコンポーネントです。
Gootloaderの運用者は、競合が少なく範囲の限られた検索語を狙います。たとえば、特定の法域に固有の契約条項や、ビジネス契約に関する語句です。
隠しキーワードリンク、挿入された投稿、連携したバックリンクを使い、侵害したページを正規の情報源と並んで検索結果の上位に押し上げます。こうして、専門家が日常の調査をする最中に、悪意のあるダウンロードに遭遇する可能性を高めています。
勧告は、弁護士、企業内弁護士、訴訟チーム、プライバシー専門家、リーガルテックの意思決定者を標的として挙げています。
トラフィック配信のインフラは、訪問者の国、リファラー、Cookie、IPアドレスで振り分けを行います。すべての訪問者に同じページを見せるのではなく、選別した相手にだけ悪意あるコンテンツを表示します。
Sophosの調査によると、これらのページは訪問者の検索内容に合わせたフォーラムの会話を装います。偽の管理者がダウンロードリンクを示し、架空の別の参加者がその回答に賛同する、という筋書きです。
文書とされるファイルはZIPアーカイブとして届き、中には第1段階のJavaScriptペイロードが含まれています。
この違いは運用上重要です。侵害されたWebサイトは配信インフラとして機能し、ダウンロードされたスクリプトが訪問者のWindows環境へのアクセスを確立します。
Gootloaderマルウェアによる攻撃
そのため、検索順位が高く、ドメイン自体が本来は正規のものであっても、提供されるファイルが安全だという保証にはなりません。
この攻撃は、2つの異なる侵害を組み合わせています。まず攻撃者がWordPressサイトに侵入し、次にそのサイトの検索での露出を悪用して、訪問者にマルウェアを届けます。ic3はこう述べています。
FBIの文書は、Gootloaderの進化を時系列でたどっています。当初はZIPで配布されるJavaScriptとWindows Script Hostによる実行でした。その後、AppDataへの配置、スケジュールされたタスク、PowerShell、レジストリ上に常駐するペイロードへと発展しました。
最近の活動では、WordPressのコメントパスの悪用、ジオフェンシング、さらに選別を強めたトラフィック配信が加わっています。
実行されると、ローダーは追加のマルウェアや、攻撃者が手動で操作する侵入活動に必要な足がかりを確立できます。
IBM X-ForceによるGootBotの調査でも、侵害されたWordPressサイトがコマンド&コントロールのインフラとして使われていたことが、以前に報告されています。PowerShellインプラントが企業環境内に拡散していたことも確認されています。
IBMは関連するグループをHive0127(UNC2565としても知られる)として追跡しています。
FLASHはさらに、観測された活動を、認証情報の窃取、Kerberoasting、プロセスインジェクション、防御の無効化、SMB・WMI・WinRMを介したラテラルムーブメントに対応付けています。
ただし、これらの対応付けが示すのは、より広範な侵入能力です。Gootloaderの感染がすべて、列挙された全手法に進むことを証明するものではありません。
この警告は、11月12日に米司法省が発表した妨害作戦に続くものです。当局は、100台超のサーバからGootloaderマルウェアを除去し、配信用および制御用のドメインを押収したと報告しました。
司法省は別途、この攻撃活動による被害として、世界で少なくとも2万5,000件のコンピュータ感染を挙げています。また、米国の少なくとも44件のランサムウェア被害者に生じた、約2,880万ドルの損失も原因だと断定しました。
Windows環境について、勧告は次の対策を優先するよう求めています。不要な場合はWindows Script Hostを制限します。アプリケーション制御を徹底します。ユーザーが書き込み可能なディレクトリからの不正な実行をブロックします。
調査担当者は、PowerShellのイベント4103と4104を、プロセス作成、スケジュールされたタスク、DNS、プロキシ、エンドポイントのテレメトリと突き合わせて分析すべきです。
WordPress管理者は、コンポーネントにパッチを適用し、未使用のプラグインを削除してください。管理者認証を強化し、不要なXML-RPCアクセスを制限します。予期しないファイルやRESTエンドポイントの変更も監視してください。
悪意あるJavaScriptが実行された場合、勧告はネットワークからの隔離と証拠の保全を推奨しています。永続化、認証情報の窃取、後続のマルウェアが確認されたなら、再イメージ化が必要です。元のアーカイブを削除するだけでは、システムへの信頼は回復しません。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止します。ANYRUNのSandboxをSOCに統合しましょう。
翻訳元: https://gbhackers.com/gootloader-malware-attack/