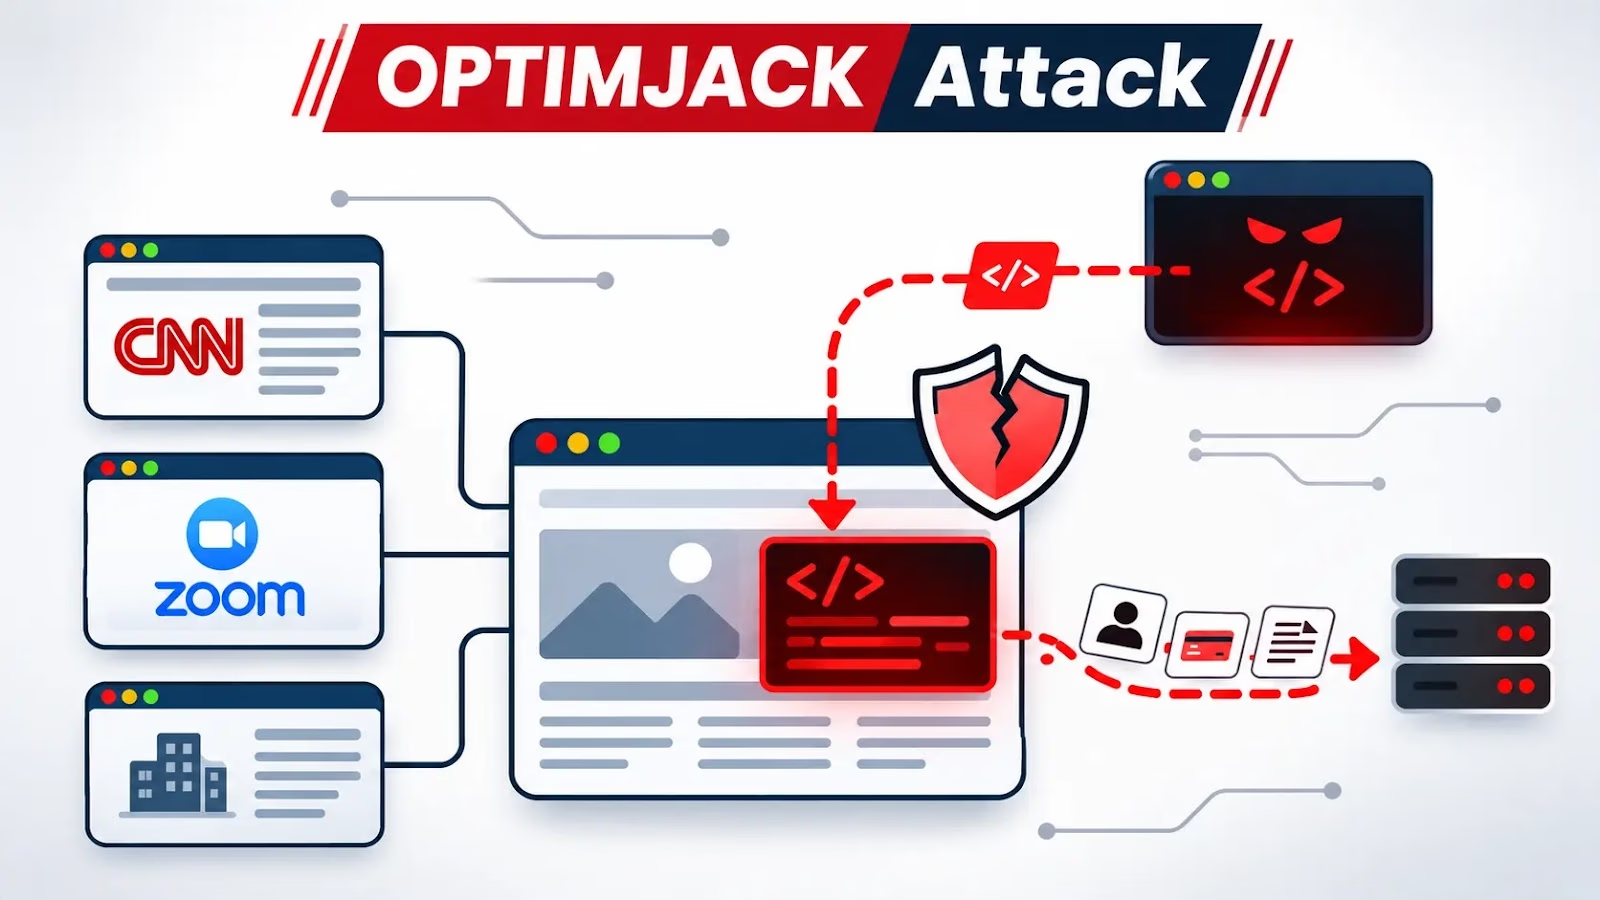
悪意あるJavaScriptを配信するキャンペーン「OPTIMJACK」が、サードパーティ製スクリプト層を経由して、CNNやZoomをはじめとする著名なウェブサイトで確認されました。
11月16日に検知されたこの活動では、暗号資産ウォレットのアドレスの置き換え、決済情報の収集、そしてiPhoneやiPadのブラウザープロファイルに対する追加コンテンツの選択的な配信を目的としたコードが使われていたとされています。
ただし、金銭的な被害やデバイスの悪用が実際に成功したかどうかは確認されていません。
Study Security
調査のきっかけは、Cynetのエンドポイント検知・対応(EDR)が、1688360[.]ccへのブラウザー接続を警告したことでした。
CyOpsのアナリストは、これらの警告をブラウジング活動と突き合わせ、関連リソースを調べました。その結果、ローダーはcdn.optimizely[.]comから配信されたJavaScriptに由来することを突き止めました。
研究者らは、このサードパーティ製スクリプト層が挿入ポイントだった可能性が高いと評価しています。ただし、挿入がどのように行われたかは特定できていません。
ブラウザーのキャプチャでは、edition.cnn[.]comで読み込まれたリソースが、ページに1688360[.]cc/track.jsを追加している様子が確認されました。
Zoomでも、Zoomのリソースと併せて読み込まれるOptimizely配信のスクリプト内に、同じ挿入コードがあることを調査員が確認しました。Optimizely自身のウェブサイトを閲覧した際にも、このコードを捕捉しています。
調査では、SalesforceやFox News、Fox Sportsも挙げられました。しかし、これらを裏付けるために必要なリクエストとレスポンスのキャプチャは、レポートに含まれていません。
そのため、証拠の状況はCNN、Zoom、Optimizelyで捕捉された事例とは異なります。また、これらのページ経由で配信されたからといって、各組織の内部システムが侵害されたことにはなりません。
侵入経路としては、アカウントへの不正アクセス、タグ設定、連携機能などが考えられますが、いずれも確認されていません。
Cynetは、今回の調査結果をOptimizely自体が侵害された証拠と解釈しないよう、明確に注意を促しています。
Cynetの研究者が文書化したところによると、関連リソースは1688360[.]cc/script.jsと1688360[.]cc/track.jsです。これらのリソースが同一のペイロードを返していたのか、異なるリビジョンだったのかは、入手可能な証拠からは判断できません。
アナリストの分析では、ページ内容やクリップボード操作に含まれる暗号資産アドレスを置き換えるウォレット置換機能が確認されました。
OPTIMJACK攻撃
決済フォームの収集ロジックは、カード情報を外部の宛先に送信しようとするものだったとされています。ただし、どちらの機能も、それだけでは不正送金の完了や、訪問者からの情報収集の成功を示すものではありません。
そのほかの機能として、アクセス可能なCookieやページデータの収集のほか、html2canvasを使ったページ内容のレンダリングも報告されています。
これらの機能にはブラウザーのセキュリティ境界による制約があります。HttpOnly属性のCookie、無関係なオリジン、他のタブ、制限のないデスクトップのスクリーンショットにアクセスできたことを示す証拠はありません。
Cloud security solutions
研究者らは、SafariのようなiPhoneプロファイルとデバイスエミュレーションを使い、5vobauua3ojpklx[.]icuなどのインフラからboot.jsを取得しました。その後の取得では、eil786npto9u5bq[.]icuからも取得しています。
このローダーは、iOSのバージョンを確認したうえで、iframeを通じてJIUJIU888/weifile.htmlなど後続のコンテンツを選択していたとされています。
これは条件付きでペイロードを配信する仕組みの存在を裏付けるものです。ただし、実際のAppleデバイスへの侵害が成功したことを示すものではありません。
影響を受けるiOSのバージョン範囲、悪用されたCVE、攻撃者の特定はいずれも確立されていません。根本原因とキャンペーンの全体的な影響は、現在も調査中です。
組織は、サードパーティ製スクリプトとタグ設定を見直すとともに、報告されている侵害指標(IoC)について、過去のDNS、プロキシ、ブラウザーのテレメトリーを調査する必要があります。
対応担当者は、ブロックされた接続と、実際に配信されたレスポンス、実行されたJavaScript、外部へのデータ送信が確認された通信を区別しなければなりません。
タイムスタンプ、ヘッダー、レスポンス本文、イニシエーターチェーン、サンプルのハッシュを保全しておくと、影響範囲の再構築に役立ちます。
検証済みの悪意ある宛先については、利用可能なDNS、ウェブゲートウェイ、エンドポイントの制御でブロックし、その実効性をテストすべきです。
正規のウェブサイトやOptimizelyのCDN、共有の配信アドレスを広範囲にブロックすると、意図しない業務への支障を招く恐れがあります。
30分後に行った再確認では、テスト対象のサイトでスクリプトは再現されませんでした。ただし、この結果は、すべての環境から削除されたことを示すものではありません。
評価にあたっては、すべての警告を感染や、基盤となるウェブサイトまたはサービスプロバイダーの侵害確定と同一視せず、実際にスクリプトが実行されたか、訪問者のデータが露出したかを優先して判断してください。
侵害指標(IoC)
| 指標 | 種類 | 役割と証拠の状況 |
| 1688360[.]cc | ドメイン | ドメインフィルタリングの検知で確認された主要な悪意ある宛先。 |
| 1688360[.]cc/script.js | URLパス | アナリストの初期の説明で報告されたリソース。 |
| 1688360[.]cc/track.js | URLパス | その後の配信チェーンのテストで報告されたリソース。 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。無害化の解除は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのSandboxをSOCに統合。
Cybersecurity training courses
翻訳元: https://gbhackers.com/optimjack-attack/