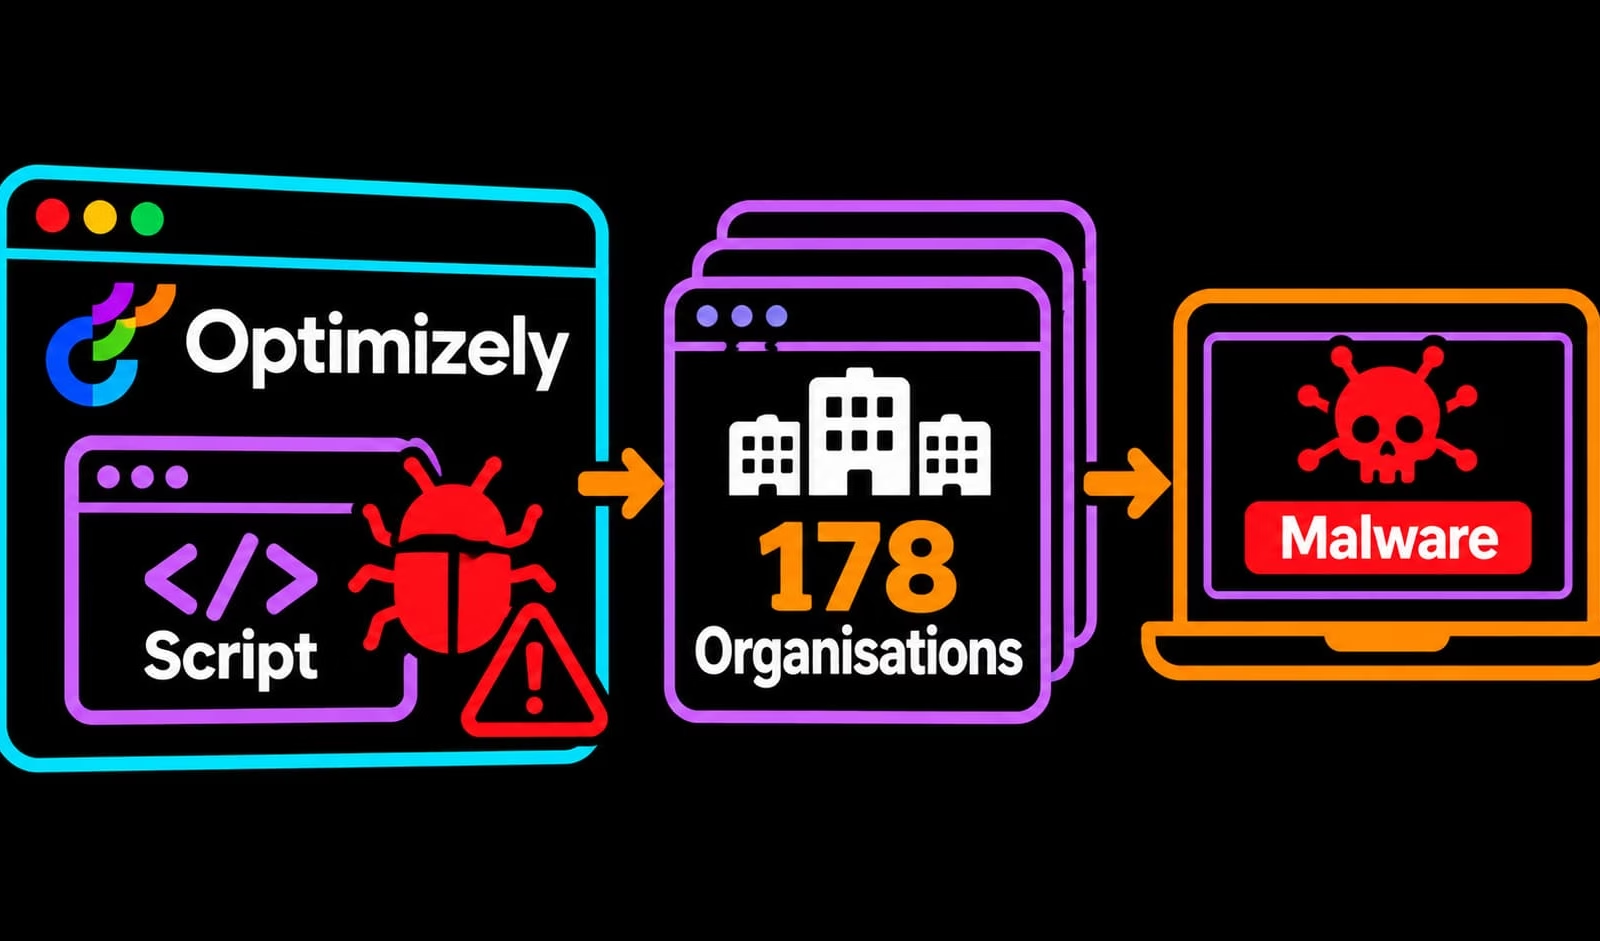
攻撃者がOptimizelyのスクリプトを悪用し、178組織のサイト訪問者に対して、カード情報を盗むマルウェアや暗号資産の窃取コード、iOS向けエクスプロイトを配信していたことがわかりました。
StudySecurity
企業がWebサイトのレイアウトやコンテンツのテストに使うサービス「Optimizely」は、攻撃者が同社のプラットフォームを悪用し、顧客プロジェクトに悪意あるJavaScriptを挿入したことを認めました。研究者は、Zoom、CNN、BBC、HSBCなど178組織に関連する感染スクリプトを確認しています。
影響を受けたページの訪問者には、暗号資産の送金先アドレスを書き換えるコードや、カード情報を盗むコード、iPhoneやiPadを狙うエクスプロイトが配信された可能性があります。Webサイトの セキュリティ監視企業であるReport URIは、Zoom、CNN、BBC、Fox News、HSBC、Ledger、Equifax、Salesforce、IKEA、Air France-KLMに関連するスクリプトを確認しました。ただし、これらの企業の社内ネットワークが侵害されたことや、すべての訪問者が被害を受けたことが裏付けられたわけではありません。
Optimizelyは11月17日(UTC)の01:02に公式告知を掲載し、脆弱性を修正して挿入されたコードを削除し、影響を受けたアカウントを保護する措置を講じたと説明しました。確認時点では、このインシデントは引き続き監視中と表示されていました。
Optimizelyの公式告知は、顧客プロジェクトに対する悪意ある変更を認めていますが、影響を受けた顧客の総数は示していません。178組織という数字は、Report URIの調査によるものです。
信頼されたサービス経由でコードが訪問者に届く
企業はOptimizely Webを使い、異なるレイアウトやコンテンツなど、Webサイトの変更内容をテストしています。各ページは、実験設定とカスタムコードを含むJavaScriptファイルを読み込みます。
Report URIの分析によると、攻撃者は顧客プロジェクトの「Project JavaScript」フィールドを改ざんしました。その結果、本来は正規のOptimizelyのファイルが、1688360.ccから攻撃者のコードを読み込む状態になりました。
改ざんされたファイルは引き続きOptimizelyの通常の配信インフラから提供されていたため、各Webサイトは既存の信頼された接続を通じてこれを読み込みました。Report URIは、これがCDNキャッシュポイズニングではないと説明しています。
研究者は1,611件のスクリプトを調べ、178組織に属する188件の感染ファイルを特定しました。この数字は、各組織に関連する侵害済みスクリプトの数を示すものであり、感染した訪問者の数を確認したものではありません。
決済情報と暗号資産アドレスが標的に
悪意あるスクリプトは読み込まれると、影響を受けたページに表示またはコピーされた暗号資産のアドレスを書き換える場合があります。送金先アドレスをコピーした人が、そのままウォレットに貼り付けると、攻撃者の管理するアドレスが入力されてしまう恐れがあります。
StepSecurityも、ペイロードと公開されているブラウザースキャンの記録を独自に調査しました。その分析では、アドレスの置き換え、決済カード情報の収集、Apple製モバイル端末向けの追加コードの配信が確認されています。研究者のAmirul Iman氏は、このキャンペーンを「OPTIMJACK」と名付けました。
訪問者が決済情報を送信すると、カード情報を盗む機能は、有効なカード番号、有効期限、セキュリティコードを探します。一方、決済プロバイダーの別オリジン(クロスオリジン)のフレーム内にある決済フィールドには、手が届きませんでした。
別の機能は、暗号資産アドレスの置き換え後に、読み取り可能なブラウザーのCookie、ページのアドレス、スクリーンショットを攻撃者に送信できます。HttpOnly属性で保護されたCookieは、このJavaScriptでは読み取れません。
Apple端末には追加のエクスプロイトコードを配信
iPhoneやiPadの利用者は、さらに別の悪意あるインフラへ誘導されました。Report URIは、CorunaとDarkSwordのエクスプロイト配信を確認しており、端末のiOSバージョンに応じて異なる経路が選ばれていたとしています。
StudySecurity
こうしたエクスプロイト経路が見つかったからといって、配信を受けたすべての端末が実際に侵害されたとは限りません。StepSecurityは、Apple端末を対象とした読み込み動作を確認したものの、エクスプロイトファイルは独自に分析しておらず、具体的な攻撃チェーンや影響を受けるバージョンも検証していないと述べています。
端末の侵害に成功した件数や、盗まれた決済情報の件数は、依然として不明です。暗号資産ウォレットの動きだけでは、被害総額を完全に把握することもできません。カード情報の窃取は反映されず、一覧に挙がったウォレットの一部は、このキャンペーン以前から稼働していたためです。
企業は影響を受けたプロジェクトの確認に着手
SalesforceはReutersに対し、Optimizelyのスクリプトに対する不正な変更を調査しており、予防措置として当該スクリプトを無効化したと述べました。この対応は調査と防御措置の実施を示すものであり、Salesforceの顧客記録が盗まれたと判断したわけではありません。Reutersも、178組織という総数を研究者の調査結果として伝えています。
Optimizelyを利用する企業は、プロジェクトの変更履歴を確認し、インシデント発生中にどのスクリプトが変更されたかを調べるべきです。現時点で問題のないスクリプトであっても、過去に顧客が訪れた時点で安全だったとは限りません。
影響を受けたページでカード情報を入力した人は、カード会社に連絡して被害の可能性を相談してください。暗号資産の利用者は、送金前に送金先アドレスを別の手段で確認することが重要です。iPhoneやiPadの所有者は、利用可能なセキュリティアップデートを適用してください。Webサイトの運営者も、過去のブラウザーやネットワークの記録を確認する必要があります。悪意あるコードを削除しても、コードが存在していた間に何が起きたのかはわからないためです。
翻訳元: https://hackread.com/optimizely-hack-malware-scripts-178-organisations/