
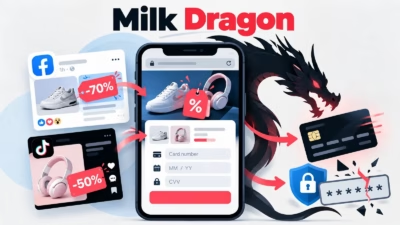
Milk Dragonフィッシングキット、FacebookとTikTokの割引投稿でカード情報を窃取しMFAを回避
「Milk Dragon」(別名NaiLong)と呼ばれるフィッシング・アズ・ア・サービス(PhaaS)が、割引をうたうFacebookやTikTokの投稿を悪用し、決済カード情報の窃取と多要素認証(MFA)のワンタイムコードの傍受を行っています。インシデント対応計画 Group-IBは、2025年10月以降にこのキ
「Milk Dragon」(別名NaiLong)と呼ばれるフィッシング・アズ・ア・サービス(PhaaS)が、割引をうたうFacebookやTikTokの投稿を悪用し、決済カード情報の窃取と多要素認証(MFA)のワンタイムコードの傍受を行っています。インシデント対応計画 Group-IBは、2025年10月以降にこのキ
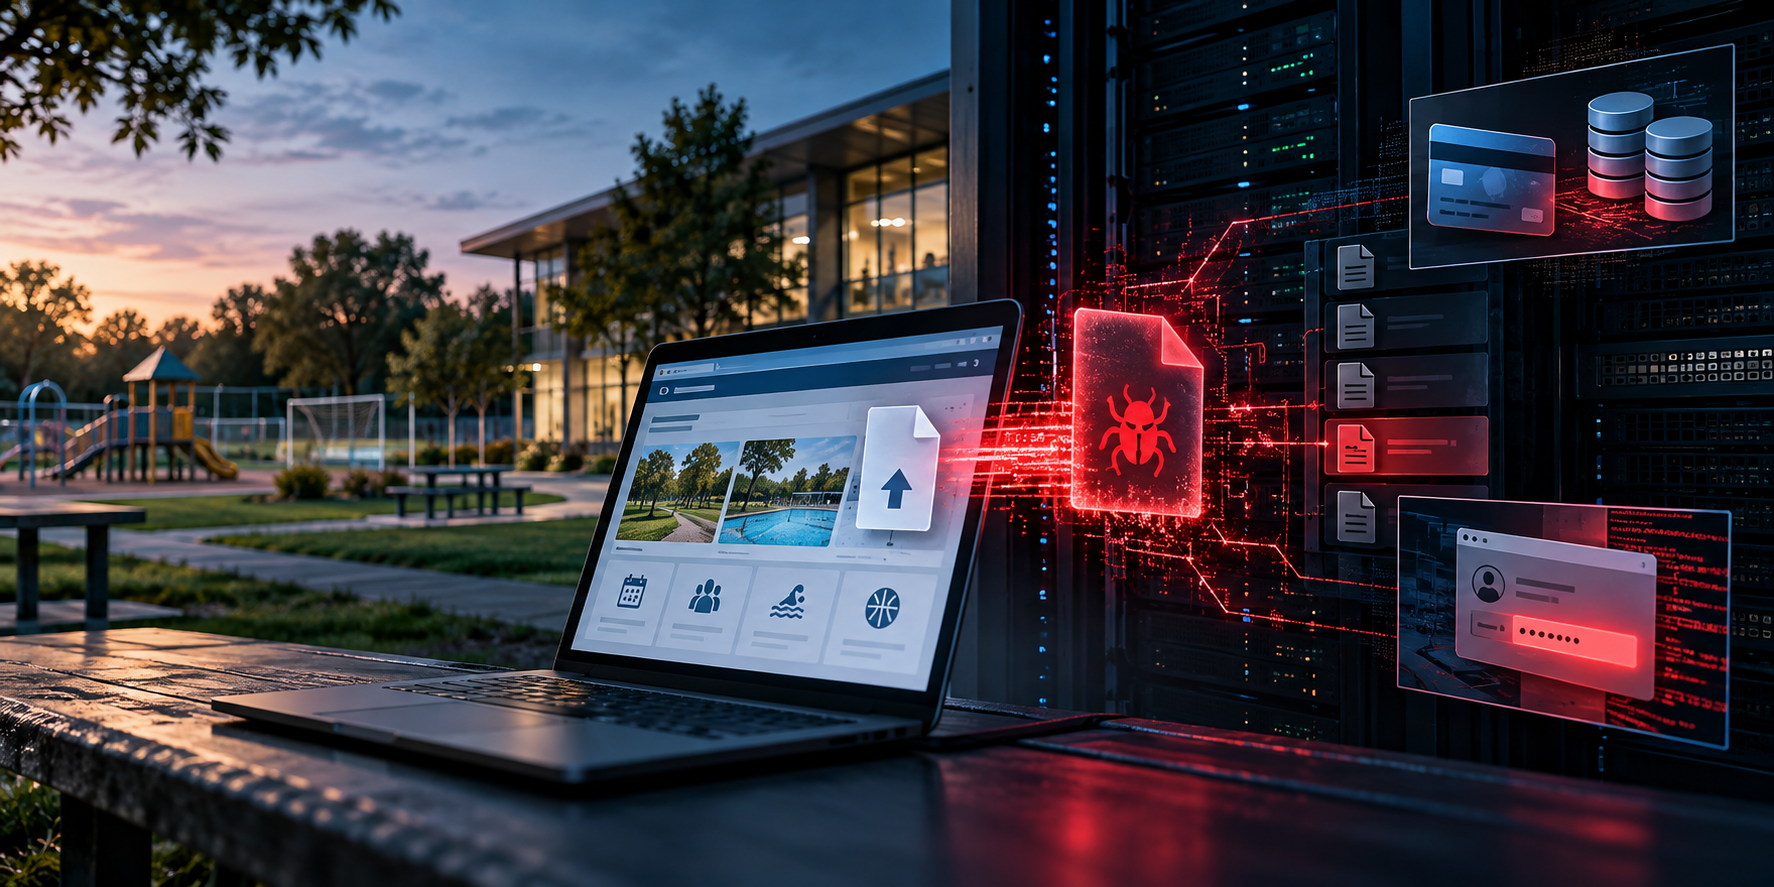
Huntressのセキュリティ研究者が、多段階にわたる侵入の詳細を明らかにしました。脅威アクターは、地方自治体や公園関連団体が利用する人気のレクリエーション管理プラットフォームのウェブサーバー3台を侵害し、ウェブシェルを設置したうえで決済カード情報を狙いました。 この活動が
宅配便に関するフィッシングキャンペーンは、世界各地でさまざまな配送業者の名を騙って出現しています。米国ではUSPSを装い、荷物の住所が無効である、あるいは配達できなかったと主張するメッセージが一般的です。フランスではColissimoやChronopost、スペインではCorreos、イタリアではPoste It
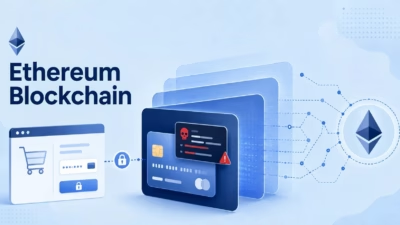
サイバー犯罪者がイーサリアム・ブロックチェーン技術を悪用し、オンライン買い物客の決済カード情報を盗み出しています。HexMageと呼ばれるこのキャンペーンは、正規のeコマースサイトを侵害し、チェックアウトページに悪意のあるJavaScriptを注入します。 攻撃者はEtherHidingと呼ばれる手法を使用しており、
これまで確認されていなかったNFCリレー型マルウェアファミリーが、リモートアクセス型トロイの木馬(RAT)と組み合わされて13分間の一本の電話の中で展開され、詐欺師は被害者の名義でローンを組みつつ、電話を切らせないまま被害者のカードデータを偽の決済端末へ中継していたことが分かりました。 Group-IBは8月1

セキュリティ研究者らは、わずか数か月の間に数十万人を被害に遭わせた、大規模なフィ...