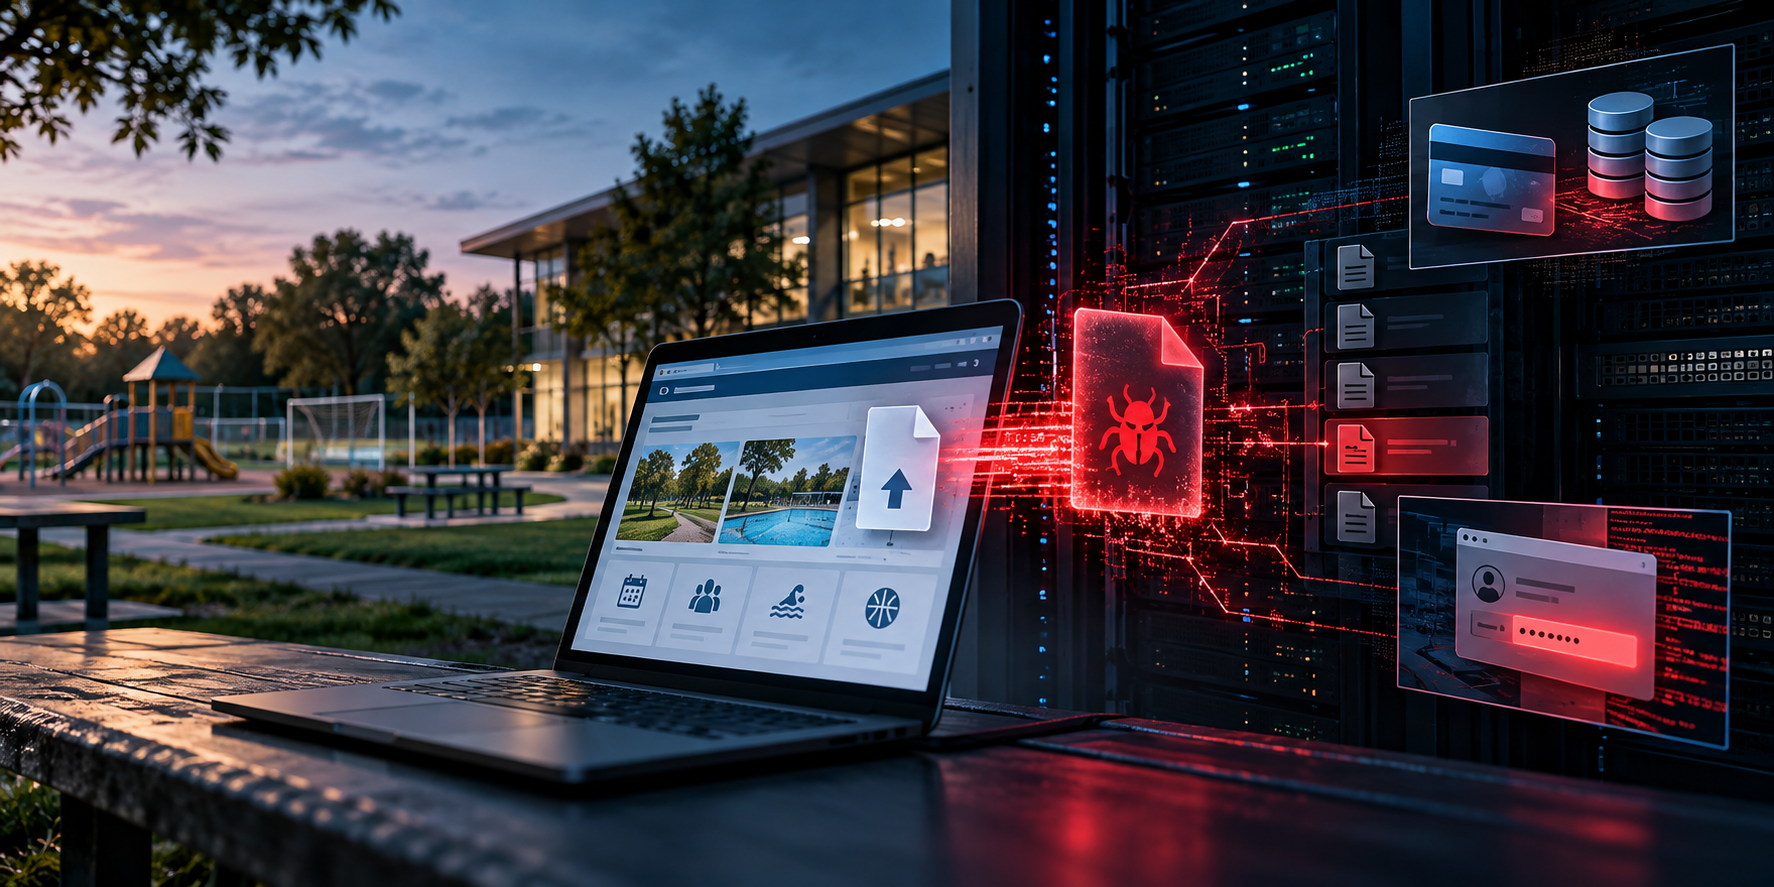
Huntressのセキュリティ研究者が、多段階にわたる侵入の詳細を明らかにしました。脅威アクターは、地方自治体や公園関連団体が利用する人気のレクリエーション管理プラットフォームのウェブサーバー3台を侵害し、ウェブシェルを設置したうえで決済カード情報を狙いました。
この活動が最初に確認されたのは2026年9月10日です。当初は騒々しい攻撃でした。攻撃者は約6時間にわたり、1台目のサーバーに対して認証不要のさまざまな手法を次々と試みました。管理者ページや会員ログインページへのブルートフォース攻撃、IISの8.3形式チルダ列挙、WebDAVメソッドの悪用、アップロードハンドラーのパーサーバイパスなどです。いずれも失敗に終わりました。
成功したのは、はるかに単純な手口でした。攻撃者は新規の会員アカウントを登録し、プラットフォームの会員向けファイルアップロード機能を悪用して、外部から到達可能なドキュメント用ディレクトリに.aspx形式のウェブシェルを設置しました。そこから偵察活動を行い、IISのグローバル設定ファイルを取得したほか、web.configやC#ソースファイルを検索して、接続文字列、パスワード、APIキーを探し出しました。
データベースの認証情報を手に入れたことで、攻撃者の動機が明らかになりました。攻撃者は環境内でカード関連の文字列や決済プロバイダー名を検索し、決済連携のWebhookログをダンプして、カード番号、有効期限、CVVを抜き出しました。
静かな手口から、より巧妙な手口へ
同じ手口は2台目のサーバーでも使われました。今回は騒ぎを大幅に抑えていましたが、HuntressのSOCがウェブシェルを除去しました。3台目のサーバーでは、攻撃者は再び戦術を変えました。ウェブシェルをcss_bundle.aspxやwebresource.aspxといった無害に見える名前で目立たない場所にコピーし、ファイルのメタデータが正規のサイト構成要素と一致するようにタイムスタンプを改ざんしたのです。プラットフォームの決済モジュールのディレクトリ内にさらにコピーを設置しようとする試みは失敗しました。
最も深刻な局面は、3台目のサーバーが十分に保護される前に本番環境へ復帰した時に訪れました。攻撃者は、すでに登録していたアカウントを使って再び侵入しました。そしてPowerShellの「プランター」スクリプトを実行し、プラットフォームの認証ページが読み込む正規のjQueryファイルに、難読化したドロッパーを追記しました。トロイの木馬化したこのスクリプトは、Cloudflare Workers上にホストされた第2段階のブラウザエージェントを取得します。さらに暗号化されたWebRTCおよびWebSocketチャネルを開き、ユーザーの認証情報をリアルタイムで窃取する仕組みでした。
AI利用の痕跡
Huntressによると、攻撃者のPowerShellのユーザーエージェント文字列にzh-CNのロケールが含まれていたことから、攻撃者は中国を拠点とする可能性が高いとしています。また研究者らは、攻撃の全工程でAI生成のスクリプトが使われたとみています。初期段階の大量のアクセス試行から最終段階のPowerShellスクリプトまでが対象で、スクリプトのコメントにはAIへの指示の断片とみられる内容が含まれているということです。