脅威アクターが、WooCommerce Wholesale Lead Captureプラグインの重大な脆弱性を積極的に悪用しています。この脆弱性により、未認証の攻撃者が悪意のあるPHPファイルをアップロードでき、脆弱なWordPressサイトを完全に制御される恐れがあります。
脆弱性発見サービス
この脆弱性はCVE-2026-27540として追跡されており、プラグインのバージョン2.0.3.1以前に影響します。CVSS深刻度スコアは10点満点中9.8となっています。
この脆弱性は2026年2月20日に公開され、推定6,000件のアクティブなインストールに影響を及ぼしています。
サイト管理者は、セキュリティ修正が施されたWooCommerce Wholesale Lead Captureバージョン2.0.3.2へ直ちにアップデートするよう強く求められています。
WooCommerce Wholesale Lead Captureは、オンラインストアが卸売登録の申し込みを収集・管理するのを支援するために設計された有料WordPress拡張機能です。
その機能には、設定可能な登録フォーム、承認ワークフロー、リード管理、自動メール通知、顧客ロールの割り当て、さらにビジネス文書などの資料をアップロードするためのオプション機能が含まれます。
このセキュリティ問題は、プラグインの未認証AJAXアップロードハンドラーであるwwlc_file_upload_handlerに存在します。
影響を受けるリリースでは、このハンドラーが受信リクエストからfile_settingsパラメータを受け取り、ユーザーが指定した値を使って許可するファイル拡張子を決定します。
コード自体はアップロードを承認済みのファイル形式に制限しようと試みているものの、そのアローリストをサーバー側のフォーム設定から確実に取得する仕組みにはなっていません。
そのため、攻撃者はphp拡張子を明示的に許可する、攻撃者側で制御した設定を含む偽装リクエストを送信できてしまいます。
その後プラグインはMIMEタイプの検証を無効化した状態でアップロードを処理するため、悪意のあるファイルがサーバーに書き込まれてしまいます。
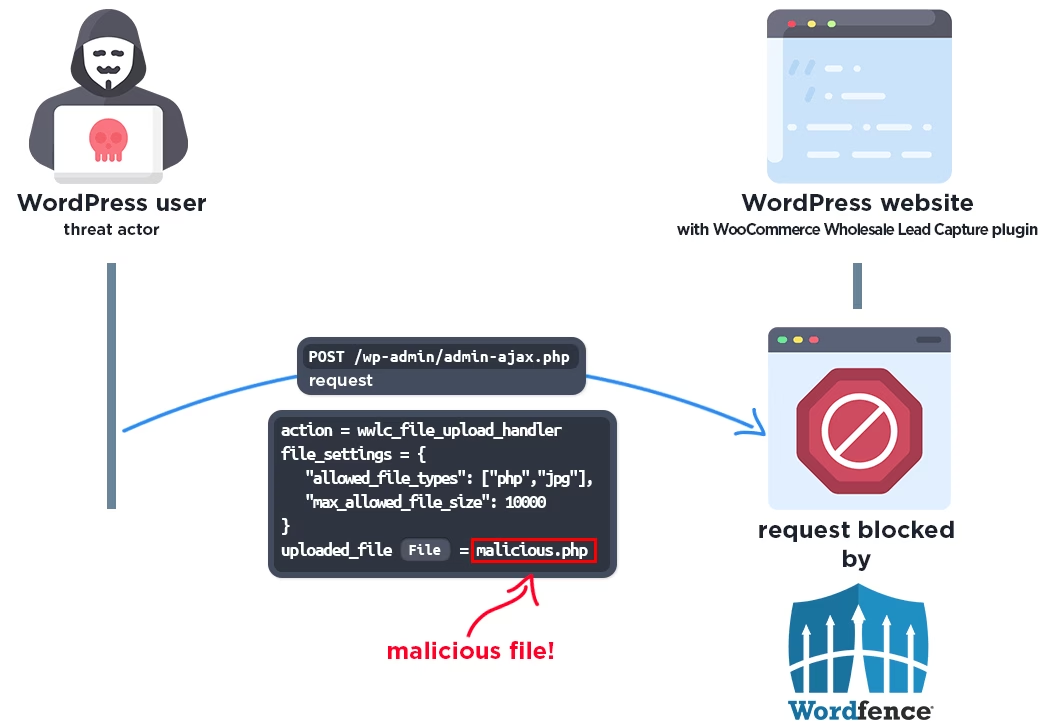
この脆弱性により、未認証のリモート攻撃者はPHP製のウェブシェルをアップロードする経路を得て、ブラウザ経由でアップロード済みファイルにアクセスすることで任意のコマンドを実行できるようになります。
Wordfenceはこの問題を自社の脆弱性インテリジェンスデータベースに2月25日に追加しており、これまでに公開されているサイトを標的とした10万件以上の悪用試行をブロックしています。
その結果、有効なWordPressアカウントや管理者権限、サイト利用者による操作を一切必要とせずに、完全なリモートコード実行が可能となってしまいます。
WooCommerceプラグインの脆弱性
観測された悪用トラフィックは、WordPressの標準エンドポイントであるwp-admin/admin-ajax.phpを標的とし、脆弱なwwlc_file_upload_handlerアクションを呼び出しています。
攻撃者は、phpを含むアローリストと意図的に大きくした最大ファイルサイズなど、改ざんされたfile_settings値を持つマルチパートフォームリクエストを、shell.phpという名前のファイルとともに送信します。
アップロードされたペイロードには、ホスト情報を漏洩させたりブラウザベースのアップロード機能を提供したりできるコンパクトなPHPバックドアが含まれています。
このようなウェブシェルは、より広範な侵害への足がかりとなり得ます。攻撃者はこれを起点に、追加のマルウェアを仕込んだり、アプリケーションデータを窃取したり、ストアフロントのコンテンツを改ざんしたり、不正な管理者アカウントを作成したり、スパムやフィッシングのインフラを展開したりすることが可能になります。
アンチマルウェアソフトウェア
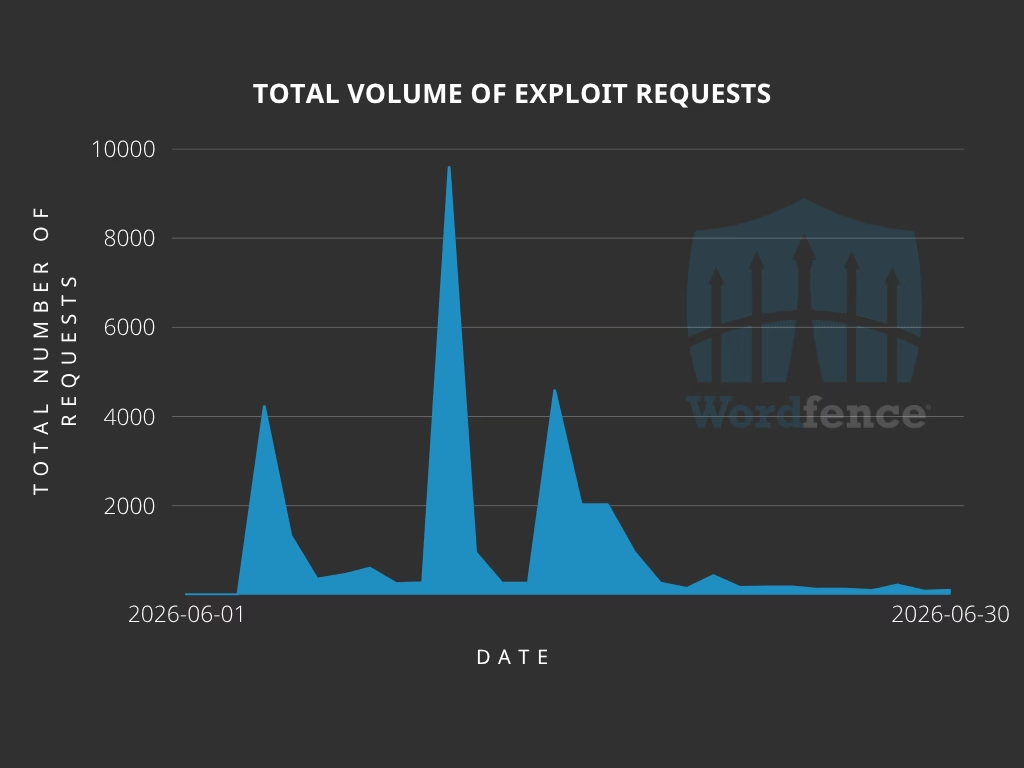
Wordfenceのテレメトリによると、悪用は公開直後から急速に始まり、その後数か月にわたって継続していました。
6月4日から6月17日にかけてブロックされたリクエストが大幅に急増したほか、7月1日と8月30日にもさらなる急増が確認されています。
最も活発だった攻撃元には92.241.13.213と31.59.129.150が含まれ、それぞれ24,000件以上のリクエストがブロックされました。これに続いてIPv6アドレスの2a0f:85c1:840:5389::1が16,000件以上のブロックリクエストを記録しています。
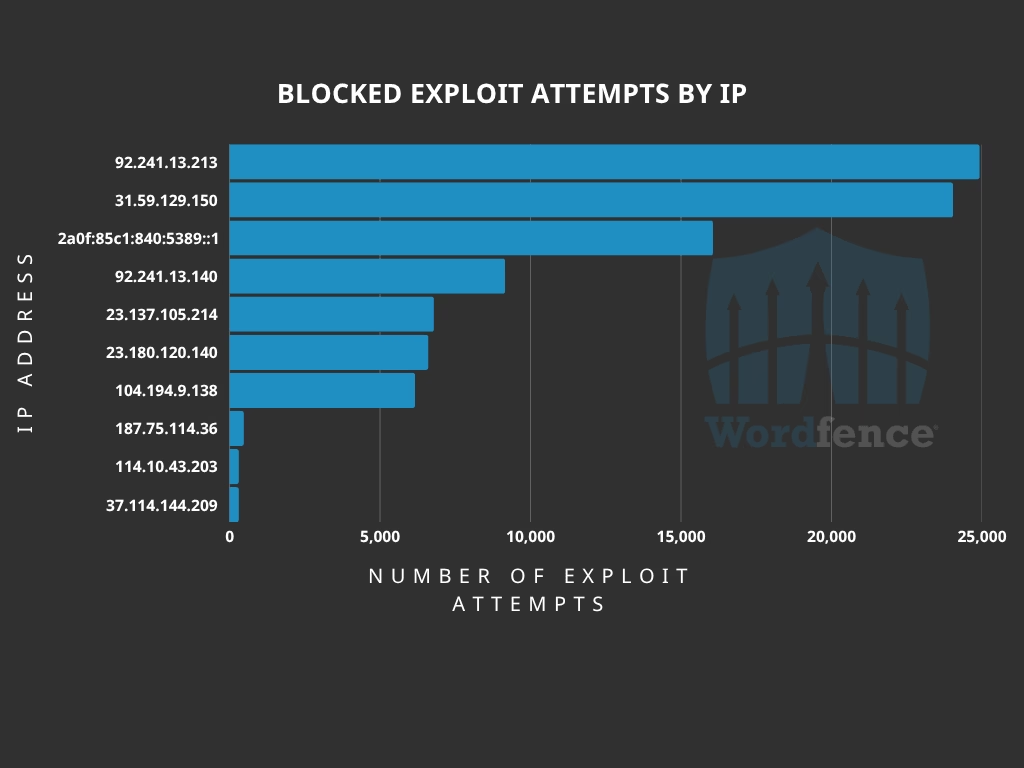
開発元はWooCommerce Wholesale Lead Captureバージョン2.0.3.2でこの脆弱性に対応しました。管理者はインストール済みのプラグインバージョンを確認し、アップデートを適用したうえで、過去に侵害された形跡がないか環境を点検することが求められます。
Wordfence Premium、Care、Responseで保護されているサイトには、2026年2月27日に既知の悪用試行に対するファイアウォールルールが提供されました。Wordfence無料版のユーザーには、提供元の遅延リリースモデルに基づき、3月29日に同じ保護が提供されています。
ファイアウォールによる対策は有用ですが、パッチ適用によって脆弱なコード自体を取り除くことの代わりにはならない点に注意が必要です。
管理者は、WordPressのアップロードディレクトリやプラグイン固有の一時アップロードパス、Webサーバーのログについても、不審な.phpファイルやwwlc_file_upload_handlerアクションを使った異常なadmin-ajax.phpへのPOSTリクエストがないか調査すべきです。
不正なPHPファイルが見つかった場合は、侵害の兆候である可能性があるものとして扱い、削除する前に調査を行う必要があります。また、露出が疑われる場合には、認証情報、WordPressのソルト、APIキー、決済関連のシークレットをローテーションすべきです。
今回のインシデントは、WordPressのセキュリティにおいて繰り返し起きている問題を浮き彫りにしています。すなわち、クライアント側で制御可能な検証データによって、サーバーが実行可能なコンテンツを受け入れるかどうかを決定してはならないということです。
アップロード制限は、信頼できるサーバー側の設定に基づいて強制されるべきであり、厳格な拡張子・MIME検証、ランダム化された非実行可能な保存場所、アップロードディレクトリでのPHP実行を防ぐWebサーバー側のルールを組み合わせる必要があります。
侵害指標(IOC)
| # | Indicator |
|---|---|
| 1 | 92.241.13.213 |
| 2 | 31.59.129.150 |
| 3 | 2a0f:85c1:840:5389::1 |
| 4 | 92.241.13.140 |
| 5 | 23.137.105.214 |
| 6 | 23.180.120.140 |
| 7 | 104.194.9.138 |
| 8 | 187.75.114.36 |
注: IPアドレスおよびドメインは、誤った名前解決やハイパーリンク化を防ぐため意図的に無効化(例: [.])してあります。再有効化はMISP、VirusTotal、あるいは自社のSIEMなど、管理されたスレットインテリジェンス基盤内でのみ行ってください。
★ 7段階のメトリクスゲート型AI SOC導入フェーズを学ぶ – 無料のAI SOC導入プレイブック2026をダウンロード
翻訳元: https://gbhackers.com/woocommerce-plugin-vulnerability/