
WordPressに未認証で任意コード実行を許す重大な欠陥
WordPressはバージョン7.1.2をリリースし、重大なパストラバーサル脆弱性に対処しました。この脆弱性はCVE-2026-87902として追跡されており、特定のサーバー構成やテーマ構成下では未認証のリモートコード実行(RCE)につながる可能性があります。ブックセキュリティ監査 この欠陥のCVSS v4スコアは9
WordPressはバージョン7.1.2をリリースし、重大なパストラバーサル脆弱性に対処しました。この脆弱性はCVE-2026-87902として追跡されており、特定のサーバー構成やテーマ構成下では未認証のリモートコード実行(RCE)につながる可能性があります。ブックセキュリティ監査 この欠陥のCVSS v4スコアは9
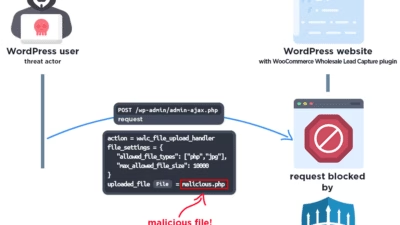
脅威アクターが、WooCommerce Wholesale Lead Captureプラグインの重大な脆弱性を積極的に悪用しています。この脆弱性により、未認証の攻撃者が悪意のあるPHPファイルをアップロードでき、脆弱なWordPressサイトを完全に制御される恐れがあります。脆弱性発見サービス この脆弱性はCVE-2
by Nam Phong · Published August 18, 2026 · Updated August 18, 2026
エグゼクティブサマリー CVE-2026-16812 は、オンプレミス版のArista VeloCloud Orchestrator(VCO) 環境に影響を及ぼす深刻な未認証OSコマンドインジェクション脆弱性 です。CVSS v3.
JetBrainsのCI/CD(継続的インテグレーション・継続的デリバリー)サーバーとして広く利用されているTeamCity On-Premisesに、重大な未認証リモートコード実行(RCE)の脆弱性が発見されました。 CVE-2026-63077として追跡されているこの欠陥により、脆弱なサーバーへのHTTP(S)ア

7万社の玄関ドアを開けられるマスターキーがあるのに、鍵屋がその弱点を直そうとしな...