
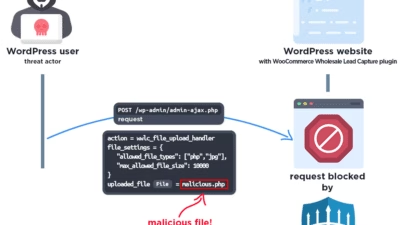
ハッカーがWooCommerceプラグインの重大な脆弱性を悪用し、PHPバックドアをアップロード
脅威アクターが、WooCommerce Wholesale Lead Captureプラグインの重大な脆弱性を積極的に悪用しています。この脆弱性により、未認証の攻撃者が悪意のあるPHPファイルをアップロードでき、脆弱なWordPressサイトを完全に制御される恐れがあります。脆弱性発見サービス この脆弱性はCVE-2
脅威アクターが、WooCommerce Wholesale Lead Captureプラグインの重大な脆弱性を積極的に悪用しています。この脆弱性により、未認証の攻撃者が悪意のあるPHPファイルをアップロードでき、脆弱なWordPressサイトを完全に制御される恐れがあります。脆弱性発見サービス この脆弱性はCVE-2
Howler Cell の研究者は、アジア各国の学生やフリーランサーによって運営...

CVE-2025-54236がMagentoのREST API経由でアカウントを...