- Defiantが、WooCommerce Wholesale Lead Captureプラグインの脆弱性(CVE‑2026‑27540)が実際に悪用されていると警告
- 認証不要のファイルアップロードに関するこの重大な脆弱性により、攻撃者はPHP製Webシェルを展開してサイトを乗っ取ることが可能に
- 2026年2月にパッチ(v2.0.3.2)が公開済み。Wordfenceは10万件超の攻撃をブロックしており、ユーザーには更新とアップロード内容の確認を呼びかけ
人気のWooCommerceプラグインに存在する重大な脆弱性が、マルウェアのアップロードや、場合によってはサイト全体の乗っ取りに悪用されていると、セキュリティ専門家が警告しています。
問題のプラグインは「Wholesale Lead Capture Plugin for WooCommerce」です。このプラグインは卸売・B2B顧客向けの専用登録・オンボーディングシステムを追加するもので、企業情報などのカスタム情報の収集、申請の審査、卸売ユーザーロールの割り当て、登録・オンボーディングメールの自動化などを企業が行えるようにします。
これは有料プラグインで、価格は99ドルから600ドルです。WordPressのストアページによると、2万件を超えるアクティブインストール数を記録しています。
被害は1000件規模に
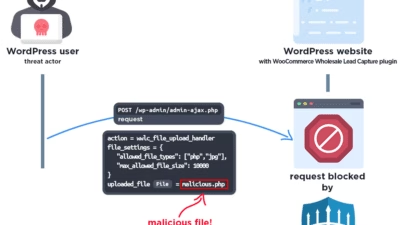
このプラグインには、認証不要の任意ファイルアップロードの脆弱性が存在していました。名前が示すとおり、未認証の第三者が任意のファイルをアップロードできてしまうというもので、PHP製Webシェルや実行可能コードのアップロードによってサイトが完全に乗っ取られるおそれがあります。この脆弱性はCVE-2026-27540として追跡されており、深刻度スコアは9.0/10(緊急)です。
影響を受けるのはバージョン2.0.3.1以前とされています。2月20日にリリースされたバージョン2.0.3.2でこの不具合が修正されたとのことで、つまりパッチはすでに半年近く公開されていることになります。しかし、WordPressセキュリティ企業のDefiantによると、同社のWordfenceウェブアプリケーションファイアウォールは10万件を超える攻撃をブロックしており、Wordfenceはさらに、6月4日から17日にかけてと、7月1日から8月30日にかけての2回、攻撃の急増を観測したとしています。
これらの事案では、攻撃者の大半は偵察目的のWebシェルをアップロードしており、より深刻なマルウェアを展開する前に環境を調査していた可能性があります。
「アップロードされたshell.phpはPHP製のWebシェルで、ホストの詳細情報を報告するとともに、ブラウザ経由のアップロードフォームを提供し、さらなる悪意あるファイルをサイトに書き込めるようにするものです」と研究者らは述べています。
このプラグインを利用している場合は、できるだけ早く最新バージョンに更新し、アップロードディレクトリ内に想定外のPHPファイルや最近作成されたPHPファイルがないか確認することが推奨されます。