新たに公表された脆弱性は、CVE-2026-90894として追跡番号が割り当てられ「ParaShells」と名付けられています。この脆弱性を悪用すると、Mac上のローカルユーザーであれば誰でもホストシステムのroot権限を取得できてしまいます。
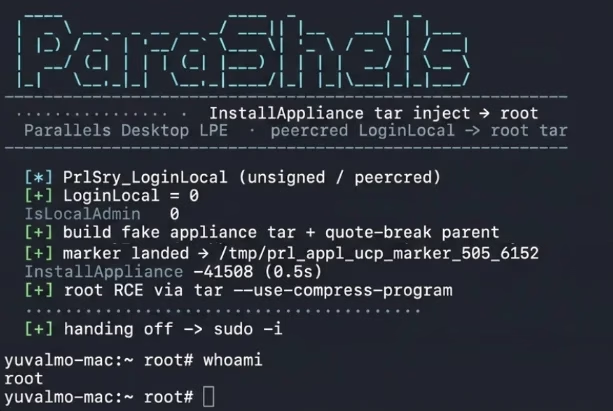
ParaShellsのPoCが実行される様子(提供: JFrog)
JFrogの脆弱性研究チームリーダーであるYuval Marvchick氏によると、この脆弱性が最も危険なのは開発者のノートパソコンだといいます。悪意あるHomebrewフォーミュラやnpmのpreinstallスクリプトがひとつ紛れ込むだけで、ローカルユーザーの権限からシステムの完全な制御にまで一気に到達してしまう恐れがあるためです。また、多数のローカルアカウントを抱える大学や企業の共有マシンでも危険性が高いと同氏は指摘しています。
「root権限を奪取した攻撃者は、システムソフトウェアを差し替えたり、他のユーザーのデータを読み取ったりできるほか、launchdを介して永続的に居座ることも可能です」と同氏は付け加えています。
攻撃の仕組み
CVE-2026-90894は引数インジェクションの脆弱性であり、Apple製ARMベースプロセッサ搭載のmacOSにインストールされたParallels Desktop for Mac v26.4.0への影響が確認されています(それより古いビルドも脆弱である可能性はありますが、研究者らは検証していません)。
ParaShellsの悪用が成立するには、次の3つの条件が揃う必要があります。
- 脆弱なバージョンの仮想化ソフトウェアがインストールされていること(ただし仮想マシンが起動している必要はない)
- prl_disp_serviceが稼働していること(このサービスのlaunchデーモンはロード時に自動起動し、root権限で動作する)に加え、/var/run/prl_disp_service.socketが存在していること
- 攻撃者が権限の低い任意のローカルユーザーとしてコードを実行できること
「この攻撃は、誰でも書き込み可能なUnixソケットと、脆弱なローカルクライアント認証、そしてアプライアンス展開パスにおける引数インジェクションを組み合わせたものです」とMarvchick氏は説明しています。
「攻撃の連鎖は短いものです。誰でも書き込み可能なUnixソケット、Team IDではなくピアの資格情報を信頼してしまうログイン処理、そしてQtの文字列分割を利用してtarの引数を組み立てるアプライアンス展開パス——親パス内の引用符が–use-compress-program=を注入し、macOSのtarが攻撃者のスクリプトをuid 0(つまりroot)として実行してしまうのです」
JFrogの研究者はCVE-2026-90894をParallelsの開発元であるAllodoに報告し、同社は2026年9月初旬にリリースされたParallels Desktop v27.0.0でこれを修正しました。
その2週間後、研究者らは技術的な詳細を公表しましたが、自ら開発したワンライナーの概念実証(PoC)スクリプトは公開していません。
Marvchick氏は各組織に対し、Parallels Desktopを実行しているすべてのMacを特定し、これらのホスト上で動作するローカルアカウントを制限した上で、修正済みバージョンのParallels(27.0.0以降)へアップグレードするよう勧告しています。