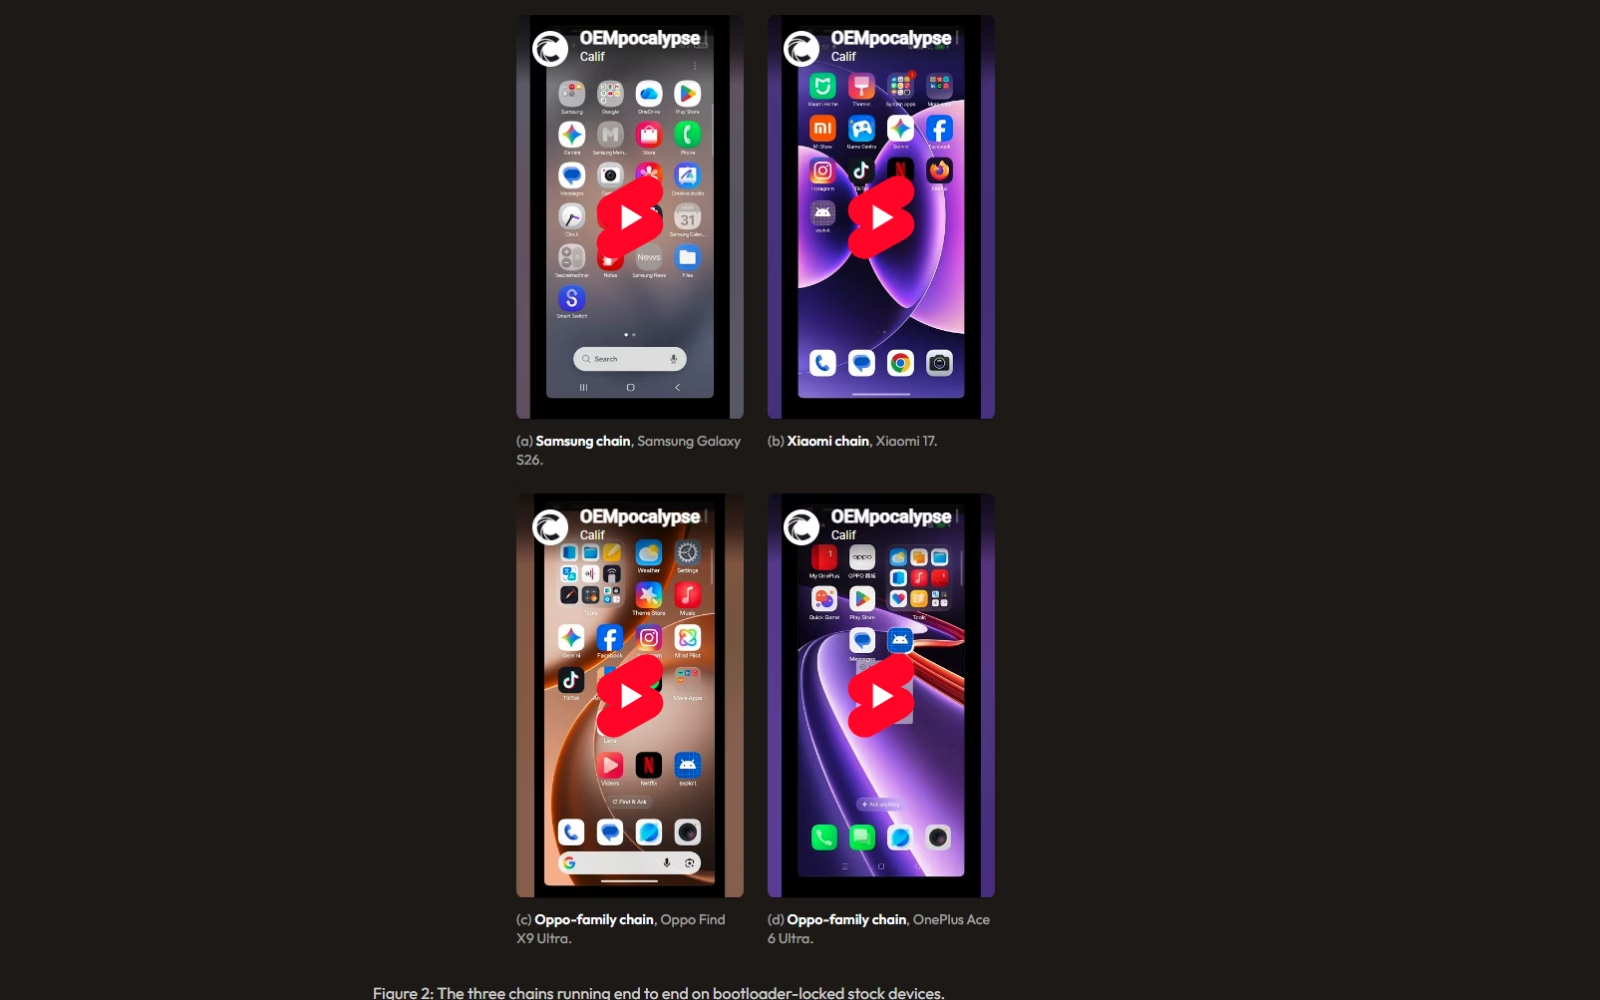
権限を一切要求しない、まったくありふれたAndroidアプリケーションが、現行のフラグシップスマートフォンを完全に掌握できてしまいます。米カリフォルニアの研究者Lucas Maar氏は、Samsung、Xiaomi、Oppo、OnePlusの端末を標的とした強力な攻撃手法を見事に実証しました。驚くべきことに、このエクスプロイトはブートローダーがロックされ工場出荷時のファームウェアのままの端末でも問題なく機能し、無権限のアプリケーションを最大限のシステム権限を持つ全能のプロセスへと押し上げてしまいます。
「OEMpocalypse Now」の仕組み
この巧妙な手法には「OEMpocalypse Now」という名前が付けられています。この研究で特に重要な点は、Maar氏がすべてのスマートフォンに共通する単一の万能な脆弱性を発見したわけではないということです。その代わりに、研究者は統一的なエクスプロイト戦略を構築しました。この堅牢な基盤の上に、Samsung、Xiaomi、そしてOppoファミリー全体(OnePlusおよびRealme端末を本質的に含む)向けにそれぞれ調整した3種類の異なるエクスプロイトチェーンを組み立てています。この巧みなアプローチにより、攻撃者は開発の手間を大幅に減らしながら、単一メーカーの多数の機種にエクスプロイトを移植できるようになります。
実演では、Android 16を搭載したGalaxy S26 UltraおよびGalaxy S26、Android 14のGalaxy S23、Xiaomi 17、Oppo Find X9 Ultra、OnePlus Ace 6 Ultraという錚々たるハイエンド端末が対象となりました。これらのスマートフォンはQualcomm Snapdragon、Samsung Exynos、MediaTek Dimensityといった多様なプロセッサアーキテクチャを採用しており、基盤となるLinuxカーネルのバージョンも5.15から6.12まで幅広くまたがっています。特に重要なのは、Galaxy S26、Xiaomi 17、Oppo Find X9 Ultra、OnePlus Ace 6 Ultraはいずれも2026年7月のセキュリティアップデートを適用した標準ファームウェアで稼働しており、これは8月上旬のテスト実施時点で入手可能な最新のパッチだったという点です。
メーカー独自の拡張レイヤーを悪用
Maar氏は、Androidのコアオペレーティングシステムや特定のハードウェアプロセッサ内の欠陥を探すという従来のアプローチを意識的に捨てました。その代わり、主な標的としたのは、各メーカーがAndroidの上に無秩序に積み重ねる独自コードです。これには、独自のシステムサービス、専用アプリケーション、そしてOne UI、HyperOS、ColorOSといったインターフェースを動かす特殊なドライバが含まれます。こうしたコンポーネントの多くは、まったく異なるプロセッサを搭載した数十種類ものスマートフォン機種にわたって、同一のまま展開されることが少なくありません。したがって、これらの共有コンポーネント内に脆弱性を発見すれば、攻撃対象領域が飛躍的に拡大することになります。
2段階のエクスプロイトプロセス
攻撃は体系的に2つの段階を経て展開されます。まず、悪意あるアプリケーションがシステムのサンドボックスの境界を打ち破ります。これは、権限を持つメーカー独自コンポーネントとの通信を制御する連携メカニズム内のエラーを悪用することで実現されます。根本原因としては、呼び出し元プロセスの検証漏れ、不適切に公開されたシステムコンポーネント、あるいは著しく不十分なファイルパス検証などが考えられます。この不正なアクセスを確保すると、アプリケーションはカーネルドライバと直接やり取りできるようになります。これは、通常のアプリケーションが本来決して持つべきではない重大な能力です。
続く段階では、メーカー独自のドライバの奥深くに潜む「use-after-free」脆弱性を容赦なく突きます。この欠陥のあるドライバは、物理メモリの特定のページへのポインタを、そのメモリが正式に解放された後も誤って保持し続けます。一方でオペレーティングシステムは、そのまったく同じメモリ領域を、必然的に別の重要なカーネルデータ用に再割り当てします。エクスプロイトはこの機会を捉え、再利用されたこのメモリページの内容を読み取ったり改変したりし、最終的に致命的なroot権限の奪取に至ります。
Maar氏はOEMpocalypse Nowの詳細な解説の中で、このアプローチがAndroidに組み込まれたいくつかの防御メカニズムに対して驚くほどの耐性を示したと説明しています。解放済みメモリページを再利用するための巧妙なコードは、カーネルバージョン5.15から6.12にかけて、一切の修正を必要とすることなく完璧に機能しました。さらに、この手法はメモリアロケータ、KASLR、標準的な制御フロー完全性(CFI)メカニズムによる保護の大部分を回避します。研究者は、対応するすべての端末で100%近い信頼性を達成することを目標に据えていましたが、実際の適用範囲は最終的に各メーカーが搭載する具体的なコンポーネントの組み合わせによって左右されます。
影響範囲、緩和策、そして今後の公開予定
Samsungに関して、この研究は少なくともフラグシップのGalaxy S23、S24、S25、S26の各モデル、およびZシリーズの現行フォルダブル端末までを確実に網羅しています。Xiaomiについて、Maar氏は脆弱なコンポーネントが同社のミドルレンジおよびプレミアムスマートフォンのラインナップのかなりの部分に広く存在していると推定しています。この同一の戦略は、Oppo、OnePlus、Realmeが製造する最新のフラグシップ機種にも同様に及びます。特筆すべきは、標準的なAndroidに近いアーキテクチャを維持しているGoogle Pixelスマートフォンはこの特定の手口の被害を受けないという点です。これは、この攻撃が明確にメーカー独自コードを標的としているためです。
公式の9月のSamsungセキュリティ情報には、Maar氏がDualDARコンポーネント内で発見した2件の別個の脆弱性が個別に記載されています。CVE-2026-21101は、ドライバが入力データの検証を誤って実行してしまう問題です。一方、CVE-2026-21102は典型的なuse-after-freeのケースで、権限を持つローカルプロセスが致命的なroot権限で任意コードを実行できてしまいます。これら2件の重大な問題は、9月のパッチ一式がインストールされる前のAndroid 14、15、16、17を実行するSamsung端末に影響を及ぼしていました。DualDARの脆弱性と、実証されたOEMpocalypseのエクスプロイトチェーンとの間にある詳細な関係については、著者はまだ完全には明らかにしていません。
現時点では、武器化されすぐに使える形のエクスプロイトは公には存在していません。Maar氏は攻撃の成功を裏付ける動画記録を公開している一方で、Samsung、Xiaomi、Oppoファミリーをそれぞれ個別に取り上げる今後の研究発表まで、具体的なエクスプロイトチェーンの技術的な詳細をあえて公開していません。したがって、今回の発表は、スマートフォンをハッキングするためのすぐに使えるツールを提供するものではなく、この攻撃の背後にある原理と、その恐るべき潜在的な影響範囲を見事に描き出すものと言えます。
この研究から導かれる最も重要な結論は、Androidというプラットフォーム自体を非難するものではなく、過剰なシステム権限を与えられたメーカー独自コードを厳しく批判するものです。これらの追加的なドライバや専用サービスは攻撃対象領域を劇的に拡大させます。そしてひとたびエラーに見舞われれば、Androidのコアとなる複数の堅牢な防御層を完全に無効化してしまう破滅的な能力を持ち得るのです。エンドユーザーにとって、実践的な防御策は変わりません。システムアップデートは公開され次第直ちにインストールし、出所の怪しいアプリケーションのインストールは絶対に避けることです。というのも、実証されたこれらのエクスプロイトチェーンを開始するには、攻撃者は結局のところ標的端末上でアプリケーションを実行させる必要があるからです。
翻訳元: https://meterpreter.org/oempocalypse-now-android-root-exploit/