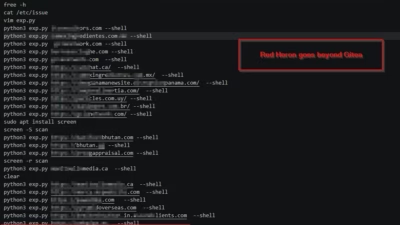
Issabel Frameworkに存在する重大な脆弱性により、認証されていないリモート攻撃者がハードコードされたJSON Web Token署名鍵を悪用し、影響を受けるIssabel PBX環境上で任意のOSコマンドを実行できることが判明しました。
CVE-2026-89026として追跡されているこの脆弱性は、コミットb97dbaf0b71c1c36f841e672b664afbeb02773bdより前のIssabel Frameworkバージョンに影響します。CVSS v4スコアは9.3で、CWE-321「ハードコードされた暗号鍵の使用」に分類されています。
IssabelはAsteriskをベースに構築されたオープンソースの統合コミュニケーション・PBXプラットフォームです。そのFrameworkコンポーネントは、PBX機能と連携するために使われるAPIを含む、Web経由の管理機能を提供しています。
VulnCheckによると、影響を受けるpbxapi/index.phpの実装には、JWTベアラートークンの署名・検証に使われるHS256鍵がハードコードされていました。
脆弱性のあるインストール環境はすべて同一の署名鍵を組み込んでいたため、攻撃者は影響を受けるPBX APIが正規のものとして受け入れてしまうJWTを作成できました。これにより、有効なIssabelの認証情報も、ローカルへの足がかりも、ユーザーの操作も一切不要になります。
偽造したトークンは、Frameworkのpbxapi/manager/originateエンドポイントに対して使用できます。このエンドポイントは本来、Asterisk Manager Interfaceの機能を通じて発信要求を作成するためのものです。
しかし、攻撃者がSystemアプリケーションパラメータを送信すると、Asteriskがサーバー上で任意のコマンドを実行してしまう可能性があると報告されています。
攻撃が成功すると、Asteriskサービスアカウントに割り当てられた権限でコマンドが実行されます。
このアカウントには常にフル管理者権限が付与されているわけではありませんが、アクセスされることで通話記録、PBX設定ファイル、ボイスメールデータ、SIP認証情報、連絡先情報、通話ルーティングルールなど、機密性の高い電話関連資産が露出する恐れがあります。
攻撃者は、侵害したPBXを足がかりに内部偵察、認証情報の窃取、横展開、あるいは不正な発信活動を行う可能性もあります。
この脆弱性の悪用が確認されたことで、インターネットからアクセス可能なIssabelシステム、特に管理インターフェースやPBX APIを信頼できるネットワーク境界の外に公開している組織にとって、対応の緊急性は大幅に高まっています。
Issabel Foundationは、コミットb97dbaf0b71c1c36f841e672b664afbeb02773bdでこの問題に対処しました。
管理者は、この修正が含まれるバージョンへできるだけ早くIssabel Frameworkをアップデートし、導入済みのカスタマイズが脆弱なJWT実装を引き継いでいないか確認する必要があります。
セキュリティチームは、Webサーバー、PBX API、Asteriskのログを確認し、予期しないベアラートークン認証イベント、manager/originateへの不審なリクエスト、Systemアプリケーションの不審な使用、Asteriskアカウント下での説明のつかないコマンド実行がないか点検すべきです。
パッチ適用が完了するまでは、ネットワークセグメンテーション、VPN限定での管理、IPアローリスト、ファイアウォールルールを用いて、Issabelの管理インターフェースやAPIへのアクセスを制限することが推奨されます。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。貴チーム向けに詳細を見る
翻訳元: https://cyberpress.org/issabel-pbx-jwt-key-flaw/