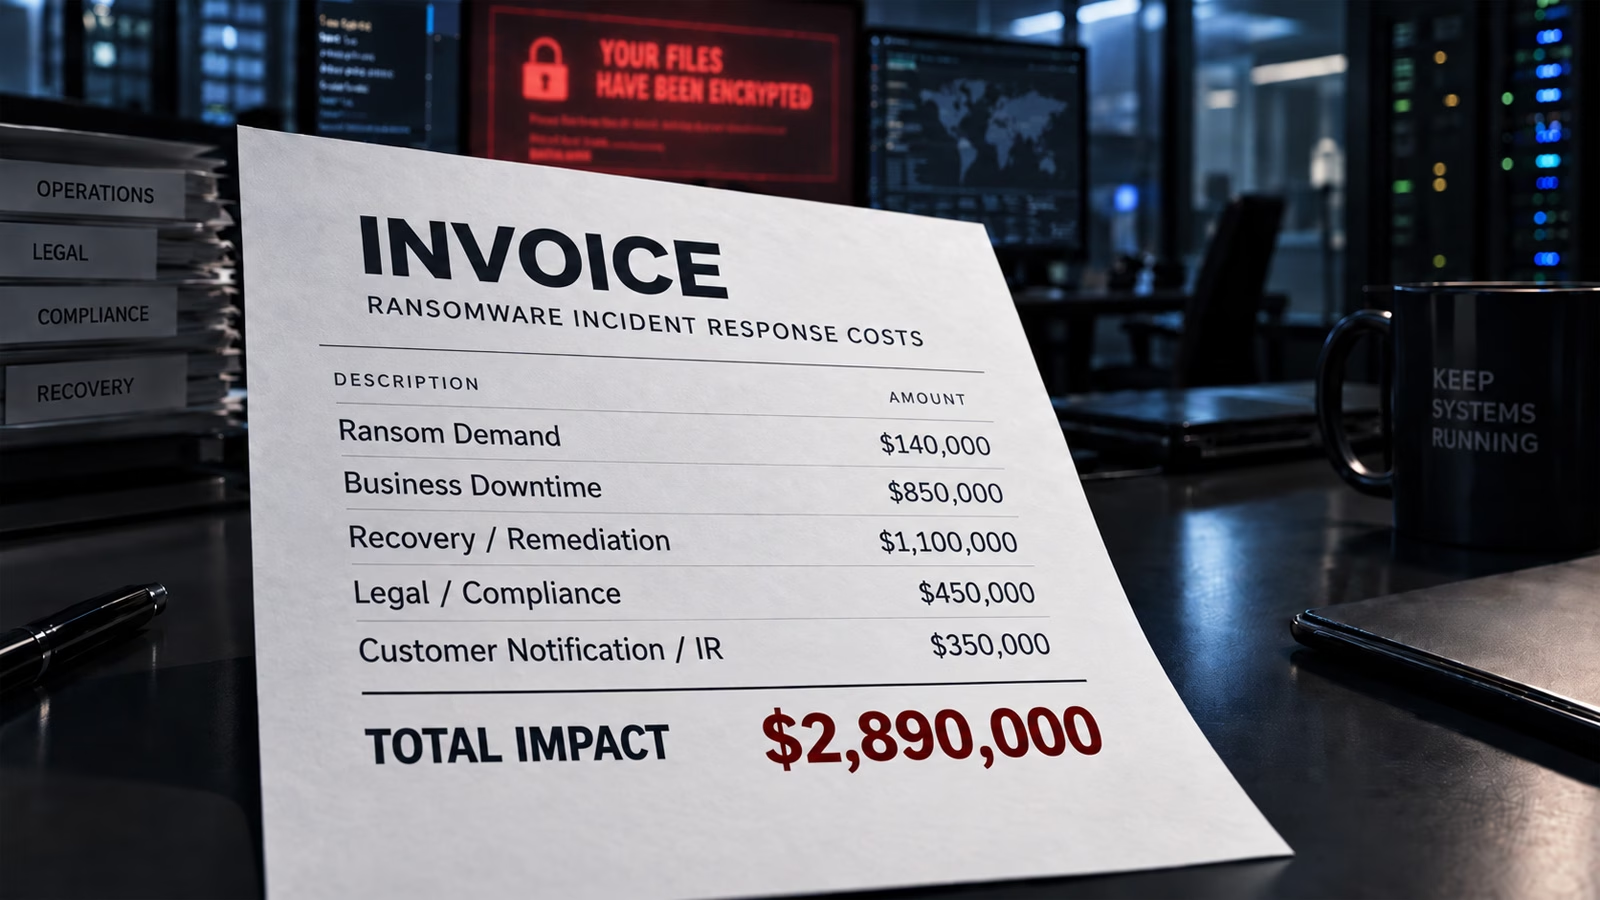
企業がランサムウェアの被害額を算定する際、注目が集まりやすいのは身代金の支払額です。しかし身代金は、総コストのごく一部にすぎません。
IBMの「Cost of a Data Breach Report 2025」によると、ダウンタイム、修復作業、法務対応、事業中断などを含めたランサムウェアインシデントの総コストは平均508万ドルに達したとしています。これに対し、2026年版Verizonデータ侵害調査報告書(DBIR)によれば、身代金支払額の中央値は139,875ドルにとどまります。
この差は、ランサムウェアによる最大のコストが身代金そのものではなく、攻撃後の対応から生じることが多いという実態を浮き彫りにしています。
本稿では、こうしたコストがどこから生じるのか、そして成熟したBCDR(事業継続・災害復旧)戦略がそのコストをどう抑えられるのかを検証します。
身代金は請求書の一行目にすぎない
ランサムウェア攻撃が生むのは、単一の請求ではありません。システム停止中に失われる売上、復旧・修復にかかる費用、法務・コンプライアンス対応、そして事業が正常化するまで続く業務上の混乱など、複数のコストが同時に発生します。
請求額が膨らみ始めるのはダウンタイムから
重要システムが利用できない時間が長引くほど、インシデントのコストは膨らみます。
Datto「State of BCDR Report 2025」によると、60%を超える組織が「1日以内に復旧できる」と考えていた一方、実際にそれを達成できたのはわずか35%でした。
ダウンタイムが1時間延びるごとに、生産性の低下、取引の遅延、顧客対応の混乱、そしてIT部門が通常業務を離れて復旧作業に追われる事態が積み重なっていきます。
中堅企業にとって、復旧時間はもはやITの指標ではなく、財務上の指標です。重要業務を早く復旧させられるほど、こうしたコストを抑え込むことができます。
復旧作業がさらにコストを積み増す
攻撃者はランサムウェア攻撃の際、バックアップインフラを標的にすることが増えており、これにより組織の復旧手段が限られてしまう可能性があります。バックアップが侵害された場合、復旧にはフォレンジック調査、インシデント対応専門家、システムの再構築、新規ソフトウェアの導入、そして相当な社内IT人員が必要になることもあります。
また、たとえバックアップが存在していても、それがクリーンで、アクセス可能かつ復元可能なものでなければ意味がありません。
ここでBCDRの成熟度が重要になります。バックアップは「データのコピーが存在する」ことを示すにすぎません。一方、検証済みの復旧戦略は「そのコピーをどれだけ迅速に機能する事業へと変えられるか」を示してくれます。
そしてコンプライアンス対応のコストがのしかかる
IT部門が攻撃の封じ込めと復旧に追われている間にも、規制当局への対応期限という時計は動き続けています。
EUの一般データ保護規則(GDPR)では、該当する個人データ侵害を認知してから72時間以内の通知が義務付けられています。米証券取引委員会(SEC)は上場企業に対し、重大なサイバーセキュリティインシデントを4営業日以内に開示するよう求めています。HIPAAをはじめとする他の規制も、それぞれ独自の要件を課しています。
これにより、法務支援、調査、通知、報告、規制上のリスクといった、さらなるコスト層が生まれます。
復旧に時間がかかり、組織の備えが不十分であるほど、こうした義務を技術的対応と並行してこなすことが難しくなります。
復旧が速いほど、ランサムウェアの請求額は小さくなる
ここで、ランサムウェア経済学の核心的な問いに立ち返ります。企業はどれだけ迅速に復旧できるのか、という問いです。
Datto RTO&ダウンタイムコスト計算ツールは、企業やMSPがこのリスクを数値化し、レジリエンスへの投資についてより具体的な根拠を示す助けとなります。
成熟したBCDR戦略があっても、ランサムウェア攻撃そのものを防げるとは限りません。しかし、事業が中断している時間を短縮し、復旧の複雑さを抑え、業務再開までのより予測可能な道筋を組織に与え、結果として発生するコストの規模を縮小することができます。
BCDR導入で何が変わるのか
BCDRの真の価値は、業務が停止した場合のコストと復旧のスピードを比較したときに明らかになります。
DattoのMSPパートナーであるTechifyは、侵害されたプリンター経由でランサムウェア被害に遭った顧客からの連絡を受け、19TBのデータを復元し、2時間足らずで事業を完全復旧させました。この顧客は身代金を支払うことも、環境の再構築に何週間も待たされることもありませんでした。
これこそが、BCDRによって復旧作業を長期化する経営危機から、制御可能なITイベントへと変える力です。
数日ではなく数分で復旧
ランサムウェア攻撃の後、ダウンタイムが1時間延びるごとにコストは積み上がっていきます。Datto BCDRは、ファイル、オペレーティングシステム、アプリケーション、設定を含むシステム全体のスナップショットを、最短5分間隔で取得することで、この復旧までの時間を短縮するよう設計されています。
攻撃が発生した場合、侵害された環境を隔離する一方で、影響を受けたシステムをバックアップアプライアンス上またはDatto Cloud上で仮想化することができます。これにより、ITチームが攻撃の調査と完全復旧に向けた作業を進める間も、企業は重要業務を再開できます。
目指すのは、まず事業へのアクセスを回復させ、その後バックグラウンドで復旧プロセスを完了させることです。
イミュータブルバックアップがクリーンな復旧経路を確保
スピードが意味を持つのは、復帰先となるクリーンな復旧ポイントが存在する場合に限られます。
ランサムウェアの実行者は、バックアップインフラを破壊することで組織の選択肢を狭められるため、バックアップ基盤を標的にすることが増えています。Dattoはライトワンス・リードメニー(WORM)ストレージを使ってクラウドバックアップを保護し、ランサムウェアによるバックアップデータの改ざんや削除を防止する仕組みを備えています。機械学習ベースの異常検知も、バックアップ活動における不審なパターンを常時監視しています。
これらの機能が組み合わさることで、攻撃発生時にもクリーンで実用的な業務復帰への道筋が確保されます。
ダウンタイムを数値に変える
最も重要なBCDRに関する議論は、ランサムウェア被害の連絡が入る前に行っておくべきものです。
「ランサムウェア攻撃が発生したら、どれだけのコストがかかるか」と問う代わりに、ダウンタイム1時間あたりに事業が被るコストを算出しましょう。そのうえで、その数字を組織の目標復旧時間(RTO)や目標復旧時点(RPO)、それらを達成するためのコストと比較します。
計算式はシンプルです。
ダウンタイムのコスト×復旧時間+復旧・修復コスト+法務・規制対応にかかりうるコスト=想定される事業インパクト。
この数字が可視化されれば、BCDRへの投資に関する経営判断の根拠は格段に理解しやすくなります。
BCDRにおける戦略的パートナーとしての立ち位置を築くにせよ、自社組織のレジリエンスを強化するにせよ、Datto「State of BCDR Report 2025」は、サイバー攻撃に先手を打つための実践的な知見を提供しています。