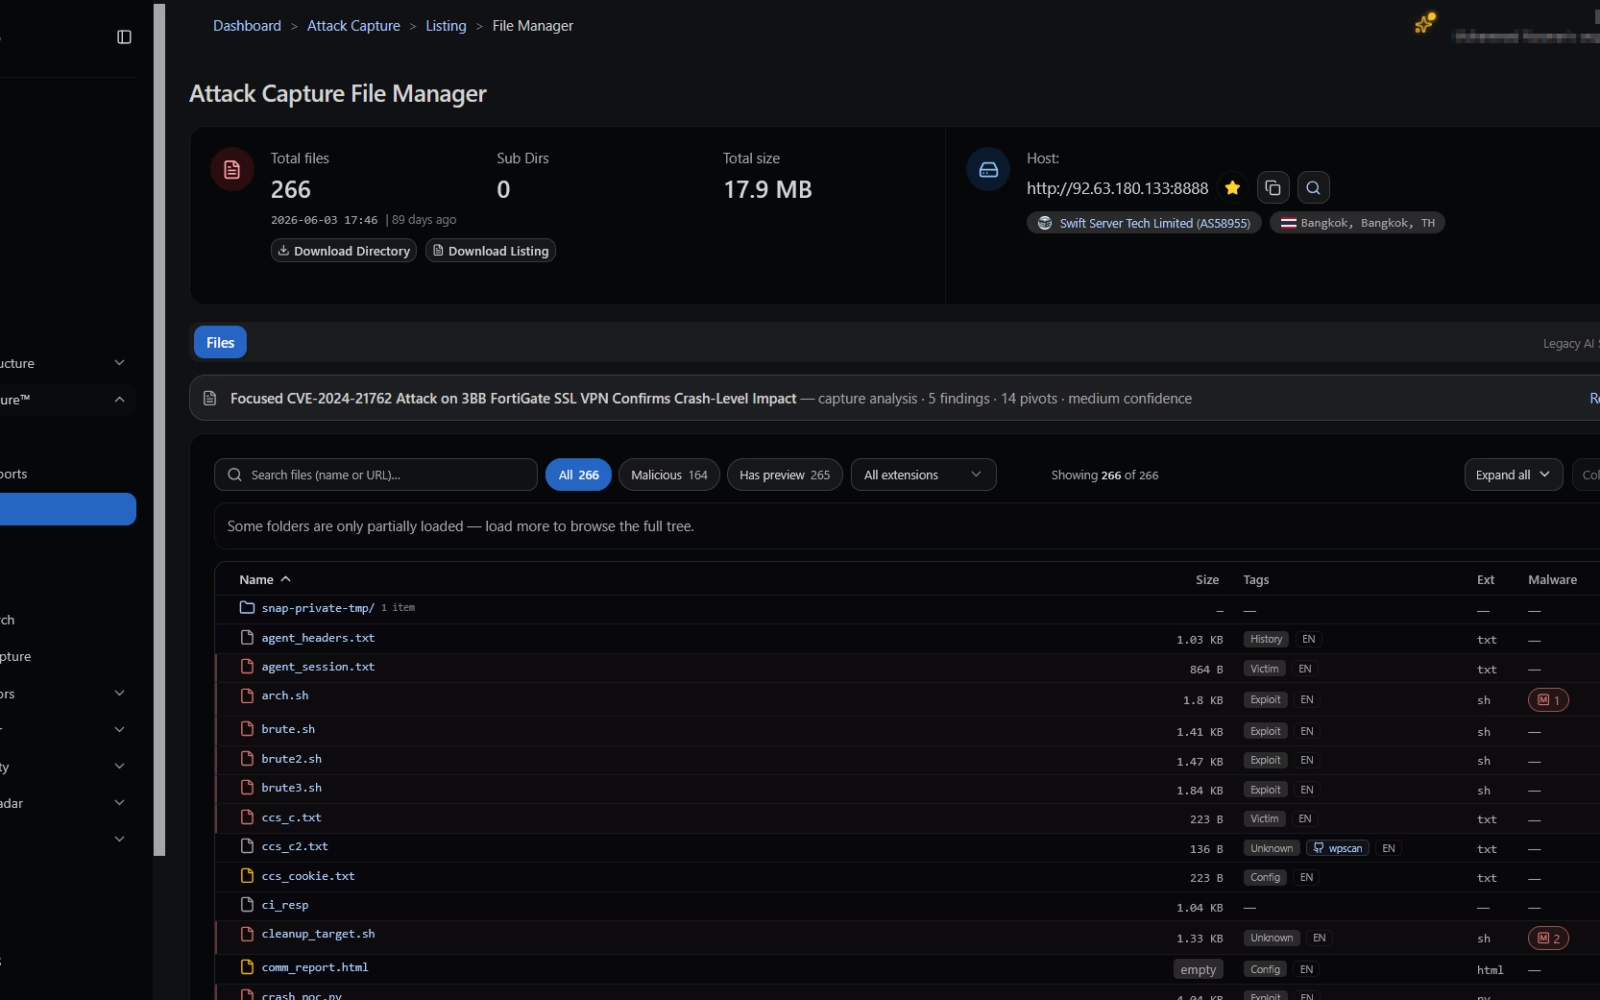
攻撃者自身の攻撃用インフラにおける重大な設定ミスにより、タイの大手インターネットサービスプロバイダーを標的にした侵入の手口がほぼ全て偶然にも明らかになりました。Hunt.ioのアナリストは、この攻撃者が運用する、保護されておらず外部から自由にアクセスできるサーバーを発見しました。このサーバーには30個のディレクトリに整理された、機密性の高いファイルがちょうど298個保存されていました。これらのファイルは、タイの大手通信事業者である3BBの内部ネットワークへの高度な侵入を裏付ける動かぬ証拠となっています。証拠からは、内部の複数マシンに恒久的な足がかりを確立していたことと、加入者の認証情報を狩り取ることを狙った非常に的を絞った作戦の詳細が明らかになりました。
FortiGateの脆弱性CVE-2024-21762を悪用
Hunt.ioは、この一連の巧妙な作戦を、3BBのSSL-VPNインフラを実際に管理していた特定のFortiGate 60Fアプライアンスに直接結び付けました。攻撃者の手法は的確で、まず対象機器の正確なハードウェアモデルと稼働中のファームウェアバージョンを特定していました。その後、このゲートウェイにCVE-2024-21762が存在するかどうかを徹底的に調査していました。この重大なアウトオブバウンズ書き込みの脆弱性は、CVSS 3.1で9.8という危険度の高いスコアを持っています。この脆弱性が特に深刻なのは、認証されていない遠隔の攻撃者が、特別に作り込まれたHTTPリクエストを脆弱なSSL-VPNサービスに送信するだけで、任意のコードを実行できてしまう点です。
意図せず公開されていたこのデータセットには、実際に機能するエクスプロイトの手順一式が驚くほど詳細な形で残されていました。専用のスクリプトが機器のメモリを巧みに操作し、複雑なリターン指向プログラミング(ROP)チェーンを起動して、攻撃者のコマンドサーバーへの秘密の逆接続を確立していました。標的となった特定のFortiGate 60Fに対する攻撃を確実に成功させるため、攻撃者は対象機器固有のシリアル番号を悪用し、Fortinetの公式インフラへ不正なリクエストを送信することで、FortiOS 7.2.5の正確なファームウェアイメージを大胆にも取得しようとしていました。
内部ネットワークの侵害とMeshCentralの展開
境界防御の突破に成功した後、攻撃はすぐに内部ネットワークの深部へと拡大していきました。あるファイルには、3BBの重要なLinuxサーバー上で管理者権限のコマンドが実行された事実が明確に記録されていました。さらに、このリポジトリには、権限昇格、隠蔽されたSUIDバックドアのひそかなインストール、そしてSSH鍵・アプリケーション設定・平文パスワードといった機密情報の組織的な窃取を目的として作られた専用ツールも含まれていました。
侵害した環境を長期間、しかも発見されずに支配し続けるため、攻撃者はMeshCentralを巧妙に選択していました。この正規のオープンソース製リモート管理ツールは、まさに絶好の隠れ蓑となりました。エージェントの設定には、「TH-3BB」という指定グループ名と外部のコマンド&コントロールサーバーが明示的に記載されていました。さらに不安をかき立てるのは、管理対象デバイスのエクスポート情報から、複数の内部マシンがrootの完全な権限でMeshCentralエージェントを稼働させていたことが判明した点です。この特定の経路を利用することで、悪意ある活動を通常の管理トラフィックのように巧みに偽装できるため、正規のネットワーク運用に紛れて検出することが極めて難しくなっていました。
アクセス拡大とRADIUSインフラへの標的化
これと同時に、攻撃者は積極的に冗長な侵入経路を確立し、不正アクセスの範囲を大幅に拡大していました。カスタムのMySQLスクリプトは、Webサーバーのディレクトリに直接PHPウェブシェルをシームレスに書き込み、不正なSSH鍵をひそかに注入し、重要なデータベース内の権限を悪意を持って改変するよう設計されていました。補助的なツール群は、55台を超える内部ノードに対して絶え間なくパスワードスプレー攻撃を実行し、本来信頼されているはずのネットワークセグメント内部から、FTP・MySQL・MongoDB・Redisの各サービスへの不正アクセスを積極的に狙っていました。
正規の加入者の認証情報を認証するために事業者が利用しているRADIUSインフラは、際立って狙われやすい標的として浮上しました。公開されていたツールキットには、ハードコードされたMySQLのrootパスワードを利用してradius_corp、radiusinfo、job_radiusの各データベースから機密データを抽出することに特化したスクリプトが含まれていました。Hunt.ioは加入者データの大量流出については確定的な確認ができていないものの、証拠は攻撃者の意図を明白に裏付けています。数百万件に及ぶ顧客レコードが実際に流出したかどうかは、依然として未確認のままです。
足跡の消去と対策への助言
この巧妙な攻撃者は、自らのデジタルな足跡を消し去るための包括的な戦略を入念に用意していました。cleanup_target.shという名前のスクリプトは、システムログ、コマンド履歴、権限昇格に使用したコンポーネント、展開済みのウェブシェルを組織的に削除するように設計されていました。しかし、MeshCentralのインストールと隠蔽されたSUIDバックドアについては、意図的に残していました。この狡猾な手口によって、攻撃者は過去の悪意ある行動を覆い隠しつつ、恒久的な不正アクセスを同時に維持することができていました。
Hunt.ioは、この不正な作戦が現在進行中である2026年6月3日に、公開状態になっていた作業用ディレクトリを最初に発見しました。その後、9月14日にタイのブロードバンド事業者を狙ったFortiGate SSL-VPN侵入に関する詳細なレポートを公開しています。公開に先立ち、同社は被害を受けた関係者と該当するCERT当局に責任を持って通知していましたが、その後どのような対応措置が取られたかについての詳細は明らかにしていません。セキュリティ専門家は、すべてのFortiGate管理者に対し、ファームウェアバージョンを直ちに確認し、不正なMeshCentralエージェントの有無を入念に調査し、権限を持つ認証情報・VPN証明書・暗号鍵のすべてを積極的にローテーションするよう強く勧告しています。
翻訳元: https://meterpreter.org/fortigate-ssl-vpn-meshcentral-intrusion/