
K0Tハッカー集団、FortiGate・FortiWeb・Palo Alto GlobalProtectを狙う認証情報窃取キャンペーンを展開
FortiGate、FortiWeb、Palo Alto GlobalProtectの各アプライアンスを標的に、認証情報の窃取、永続的なアクセスの確立、企業データの外部持ち出しを狙う大規模なキャンペーンが確認されました。 調査では、この活動を「k0t」として知られるオペレーターに関連づけています。ネットワーク機器のレ
FortiGate、FortiWeb、Palo Alto GlobalProtectの各アプライアンスを標的に、認証情報の窃取、永続的なアクセスの確立、企業データの外部持ち出しを狙う大規模なキャンペーンが確認されました。 調査では、この活動を「k0t」として知られるオペレーターに関連づけています。ネットワーク機器のレ
ハッカーが、インターネットに公開されているFortinet製ファイアウォール「FortiGate」、FortiWebアプライアンス、Palo Alto Networks製「GlobalProtect」システムを狙い、パスワードを盗んで企業ネットワークへのアクセスを維持しています。NyxLabなどによる共同調査は、この
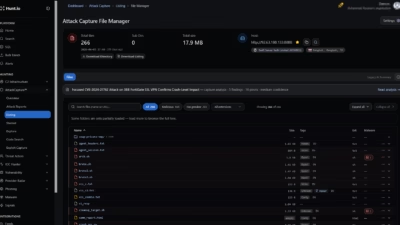
攻撃者自身の攻撃用インフラにおける重大な設定ミスにより、タイの大手インターネットサービスプロバイダーを標的にした侵入の手口がほぼ全て偶然にも明らかになりました。Hunt.ioのアナリストは、この攻撃者が運用する、保護されておらず外部から自由にアクセスできるサーバーを発見しました。このサーバーには3
脅威アクターがFortinet製品とF5製品の複数の脆弱性を悪用し、タイのブロードバンド事業者3BBのシステムに侵入していたことが、Hunt.ioの調査で判明しました。 今回の攻撃が発覚したのは、ハッカーがタイ国内のインフラでホストされているオープンディレクトリに、自らの侵入ツール一式を残していたことがきっかけでした
脅威アクターが、深刻なFortiGate SSL-VPN脆弱性CVE-2024-21762を悪用し、タイのブロードバンド事業者3BBに関連するインフラへアクセスしていたことが判明しました。 攻撃者はその後、永続的なアクセスを確保するためにMeshCentralのリモート管理エージェントを展開し、RADIUSデータベー
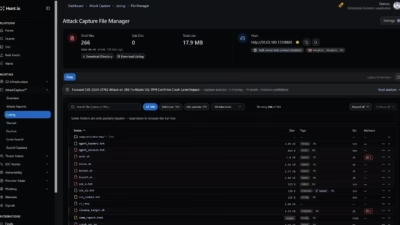
脅威アクターが、FortiGateのSSL-VPNに存在する重大な脆弱性 CVE-2024-21762 を悪用し、タイのブロードバンド事業者Triple T Broadband(3BB)を標的にしました。攻撃者は同社の内部環境へのアクセス権を獲得し、永続的な制御を維持するためにMeshCentralのリモート管理エー
Oracle PeopleSoftに存在するゼロデイ脆弱性が、ShinyHuntersと関連する脅威グループによる大規模なサイバー攻撃キャンペーンで悪用されています。これは、Mandiantが木曜日に公開したレポートで明らかになりました。 Googleのインシデント対応部門であるMandiantは、攻撃による影響を受
攻撃者は認証不要の重大なRCE脆弱性を悪用して高等教育機関に侵入し、ステルス型リモートアクセスツールを展開。盗み出したデータを公開した。 新たに公開されたOracle PeopleSoftのゼロデイ脆弱性が、大学などの教育機関を主な標的としたShin
MandiantとGoogle脅威インテリジェンスグループ(GTIG)は、Oracle PeopleSoftインフラを標的とした活発な攻撃キャンペーンについて緊急警告を発しました。 このキャンペーンの背後にいる脅威アクターは、UNC6240として追跡されており、ShinyHuntersの名称で広く知られています。同グ
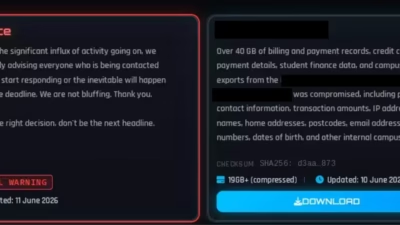
MandiantおよびGoogle Threat Intelligence Group(GTIG)の合同調査によると、Oracle PeopleSoftに新たに開示されたゼロデイ脆弱性が、脅威グループ「ShinyHunters」によって積極的に悪用されています。 CVE-2026-35273として追跡されているこの脆
すべての記事を読み込みました