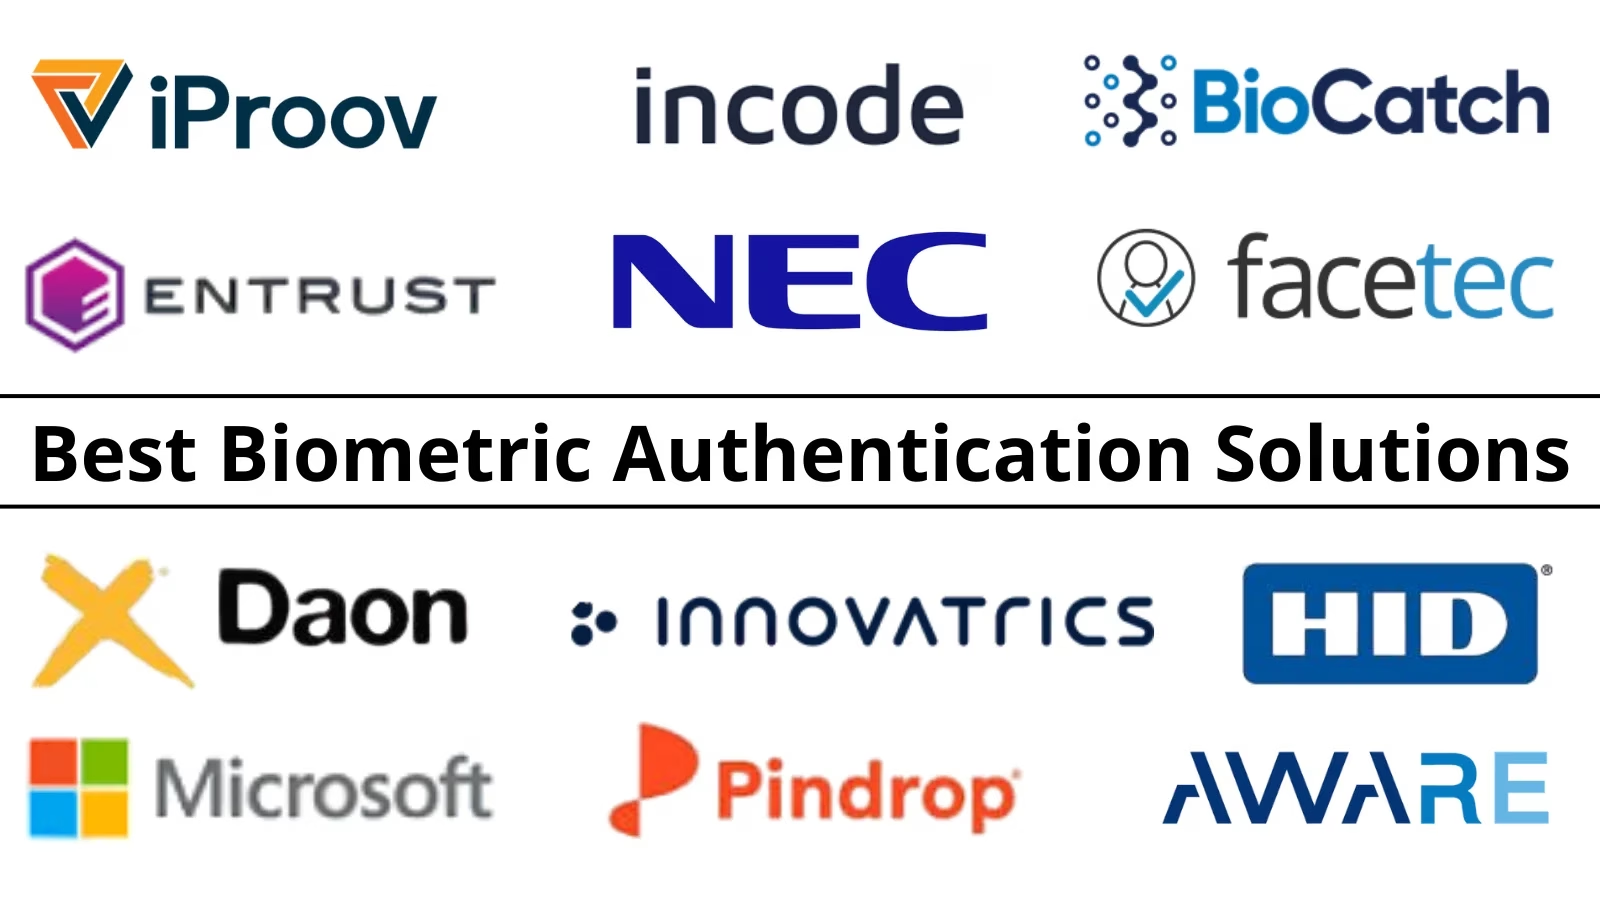
iProovは、高信頼度の本人確認で最も優れたベンダーであり、ライブネス(生体検知)とインジェクション攻撃に関する深い知見を持ちます。一方、Entrust(Onfido)とIncodeはすぐに導入できるオンボーディングで先行し、NECは国家規模での精度で他社を圧倒しています。
「生体認証」とひとくちに言っても、実際には5種類の異なる用途があり、料金体系もそれぞれ異なります。そこで本稿では、12ベンダーを実際の用途別に分類して比較します。
結論早見表:生体認証ソリューションの最適解
• 高信頼度の本人確認に最適: iProov(インジェクション攻撃対策レベルの実在確認)
• すぐに使えるオンボーディングに最適: Entrust(Onfido)/ Incode(KYCグレードのフロー)
• 精度の実績で最良: NEC(NIST評価で首位級のエンジンを国民規模で運用)
• 行動ベースの不正対策に最適: BioCatch(ログイン後の監視役)
• 組み込み型エンジンに最適: FaceTec / ID R&D / Innovatrics / Aware(OEM向け)
• オムニチャネル基盤に最適: Daon | 音声チャネルに最適: Microsoft(Nuance)
• 物理・論理アクセスの統合に最適: HID Global
| 製品 | 用途 | 強み | 料金体系 | 編集部評価* |
| iProov | 高信頼度の本人確認 | インジェクション対策 | 見積もり/ボリューム | 4.6/5 |
| Entrust(Onfido) | オンボーディング | 製品群の幅と対応範囲 | 認証1件あたり | 4.5/5 |
| Incode | オンボーディング | 自動化率 | 認証1件あたり | 4.4/5 |
| NEC | 国家規模 | NIST首位級の精度 | プログラム/見積もり | 4.5/5 |
| BioCatch | 行動ベースの不正対策 | セッション全体にわたるシグナル | 見積もり | 4.4/5 |
| FaceTec | 3Dライブネスエンジン | バウンティで検証済みのSDK | SDKライセンス | 4.4/5 |
| Daon | オムニチャネル | 顔/音声/行動 | プラットフォーム/見積もり | 4.2/5 |
| Microsoft(Nuance) | 音声チャネル | Gatekeeper | エンタープライズ/見積もり | 4.2/5 |
| Pindrop | 組み込み型音声セキュリティ | 音声認証 + ディープフェイク検知 | エンタープライズ/見積もり | 4.2/5 |
| Innovatrics | エンジン + ABIS | EU拠点ならではの精度 | ライセンス/見積もり | 4.1/5 |
| Aware | ソフトウェアツールキット | コンポーネントの柔軟性 | SDK/プラットフォーム | 4.0/5 |
| HID Global | 物理・論理の統合 | リーダーからプラットフォームまで | ハードウェア+ライセンス | 4.0/5 |
評価は編集部による調査ベースのスコアです。ラボでのテストや有償掲載は一切ありません。
評価方法
評価は調査ベースで行いました。対象は、公開されているライブネス/PAD(提示攻撃検知)とインジェクション攻撃対策の手法、NIST評価への参加状況、本番環境での運用規模、プライバシー設計、料金単位の分かりやすさです。ラボでの検証結果は主張せず、ベンダーからの影響も受けていません。
重視した点は、インジェクション攻撃対策(2026年の評価基準)、用途の線引きの正直さ、料金単位の読み解きやすさ、プライバシー・バイ・デザインです。
生体認証の安全性を評価する際は、バックエンドのAPIエンドポイントを守るため、必ず包括的なWebサーバのペネトレーションテストチェックリストも併用してください。
2026年版 比較対象の12ベンダー
1. iProov — 高信頼度の本人確認で最良
最適な用途: 政府機関、銀行、ディープフェイクの標的になりやすいフロー。
特許取得済みのフラッシュマーク照明により、本物のカメラの前に生身の人間がいることを証明します。さらに、インジェクションツールを追跡する脅威インテリジェンス部門を擁し、国境管理や国民ID規模で導入されています。
主な機能: – 実在性(Genuine Presence)の保証 – インジェクション攻撃対策 – 脅威インテリジェンス – クラウド認証 – アクセシビリティへの配慮
長所: 攻撃対策の深さ、導入実績。
短所: 本人確認(Verification)に特化しており、フルKYCではない。見積もり制。
料金: 見積もり/ボリューム。
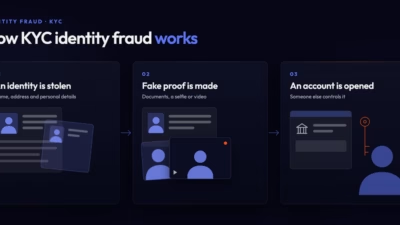
差別化ポイント: デモでは見えない攻撃を想定して構築されています。iProovを導入すれば、ダークウェブでのKYC不正のような深刻なリスクの軽減に役立ちます。
2. Entrust(Onfido)— 製品群の幅広さでオンボーディングに最良
最適な用途: 本人確認をIDセキュリティベンダーに集約したい企業。
数千種類のID書類に対応した書類確認、セルフィー、ライブネスを、証明書を基盤とするEntrustの製品群の中で提供します。購入は現行のEntrustのパッケージで行います。
主な機能: – 書類の真正性確認 – セルフィー照合 + ライブネス – ワークフロースタジオ – グローバル対応
長所: 幅広さとベンダーとしての安定性。
短所: 買収後にSKU(製品体系)が変化している。
料金: 認証1件あたり/ボリューム。
差別化ポイント: 自社の証明書も発行しているベンダーによるオンボーディングです。最新の本人確認ソリューションと並べて、企業環境にも容易に組み込めます。
3. Incode — 自動化されたオンボーディングで最良
最適な用途: 自動化率を追求する大量のオンボーディング。
完全自動化を強みとする新興ベンダーです。高いストレートスルー処理率、ライブネス、ワークフローのオーケストレーションを、銀行、マーケットプレイス、政府プログラムに提供します。
主な機能: – 高度に自動化された本人確認 – ライブネス/PAD – ワークフローのオーケストレーション – 政府規模での導入実績
長所: 自動化によるコスト優位性、勢いの良さ。
短所: 既存の老舗ベンダーに比べると歴史が浅い。
料金: 認証1件あたり/ボリューム。
差別化ポイント: 運用チームが口をそろえて挙げるストレートスルー率です。シームレスなデジタルIDのオンボーディングを構築する際に欠かせません。
4. NEC — 大規模運用での精度で最良
最適な用途: 政府、空港、重要インフラ。
NISTの顔認識評価で数十年にわたり上位を維持し、国民規模の運用で実績を積んできました。業界随一の精度を誇り、プログラム単位で調達します。
主な機能: – NIST首位級のエンジン – 国民規模のABIS – 空港/国境システム – マルチモーダル(顔/指紋/虹彩)
長所: 精度の高さ、大規模運用の実績。
短所: プログラム単位の調達が必要で、スタートアップ向けのSDKではない。
料金: プログラム/見積もり。
差別化ポイント: 各国のシステムが標準として採用するエンジンです。重要インフラ全体で堅牢なアクセス制御システムを補完します。
5. BioCatch — 行動ベースの不正対策で最良
最適な用途: 認証を突破した後に起きる不正と戦う銀行。
用途の位置づけは、ログイン時の認証ではなく「監視」です。タイピング、スワイプ、画面操作のモデルから、アカウント乗っ取り、マネーミュール(不正送金の受け皿)の動き、詐欺で操られたセッションをリアルタイムであぶり出します。
主な機能: – 行動プロファイリング – ATO(アカウント乗っ取り)/詐欺検知 – マネーミュール検知 – 銀行システムとの連携
長所: ログインでは見抜けない不正を捕捉できる。
短所: 不正対策チーム向けの製品で、チューニングが必要。
料金: 見積もり。
差別化ポイント: 錠が開いた後も見張りを続ける番人です。不正防止プラットフォームと組み合わせれば、アカウント乗っ取りを阻止できます。
6. FaceTec — 3Dライブネスエンジンで最良
最適な用途: 自社製品に本人確認機能を組み込む開発者。
3D顔マップと強力ななりすまし対策を備え、公開バウンティプログラムでその主張を裏づけています。このSDKは、数百の本人確認製品に組み込まれています。
主な機能: – 3D顔マッピング – 認定済みライブネス – サーバ側での照合 – バウンティで検証された防御
長所: 技術の深さ、組み込みによるコスト優位性。
短所: あくまで部品であり、製品は自分で作り込む必要がある。
料金: SDKライセンス。
差別化ポイント: 突破した者に報奨金を出すライブネスです。進化し続けるディープフェイクの脅威に対する重要な防御層となります。
7. Daon — オムニチャネル基盤で最良
最適な用途: アプリ、Web、コールセンターにまたがる企業。
顔、音声、書類、行動の各要素をチャネル横断で統合運用します。部品単体とメガベンダーの中間に位置する現実的な選択肢で、銀行や通信事業者での実績があります。
主な機能: – マルチモーダルのオーケストレーション – オムニチャネル対応 – TrustXワークフロー – 長い導入実績
長所: チャネルの幅広さ、成熟度。
短所: ブランドの知名度は控えめで、プラットフォームとしての訴求が中心。
料金: プラットフォーム/見積もり。
差別化ポイント: 運用するすべてのチャネルを一つの生体認証基盤で支えます。包括的なCIAMソリューションにも自然に収まります。
8. Microsoft(Nuance)— 音声チャネルで最良
最適な用途: ディープフェイク音声による不正に直面するコンタクトセンター。
Gatekeeperは、発信者を音声で認証し、不正者や合成音声を検知します。電話チャネルに対する答えを、Microsoftの規模で提供します。
主な機能: – 音声認証 – 不正者ウォッチリスト – 合成音声の検知 – コンタクトセンターとの連携
長所: チャネルに対する深い知見、規模。
短所: 音声に特化しており、エンタープライズ向けの導入手順が必要。
料金: エンタープライズ/見積もり。
差別化ポイント: 不正の舞台が移った先のチャネルに対応する生体認証です。Microsoft Entra Verified IDのFace Checkのような企業向け導入とも相性が良好です。
9. Pindrop — 組み込み型音声セキュリティの有力な代替
最適な用途: 音声認証、音声ライブネス、ディープフェイク/合成音声の検知、不正検知を必要とする企業やプラットフォーム。
用途の位置づけは、音声認証と不正検知に特化した音声セキュリティプラットフォームです。合成音声や加工された音声を検知する技術も備えています。特にコンタクトセンターや金融サービスの環境で有用です。
主な機能: – 音声認証 – 音声のなりすまし対策 – ディープフェイク/合成音声の検知 – 話者識別 – コンタクトセンターの不正検知
長所: 音声セキュリティに特化した強み、ディープフェイクとなりすましの検知、エンタープライズでの導入経験。
短所: フルの生体本人確認というより音声と不正対策に重点がある。主にエンタープライズ向け。
料金: エンタープライズ/見積もり。
差別化ポイント: 「誰が話しているか」と「その声自体が本物か」の両方を見抜くために作られた音声インテリジェンスです。
10. Innovatrics — EU発のエンジンベンダーで最良
最適な用途: 欧州の開発者とABISプログラム。
スロバキア発の精度特化型ベンダーです。NISTで上位にランクされた顔・指紋エンジン、オンボーディング用ツールキット「DOT」、そしてEUの主権を重視する顧客に響くABIS導入を提供します。
主な機能: – NIST上位のエンジン – DOTオンボーディングキット – ABISプラットフォーム – EU拠点
長所: コストあたりの精度、主権性。
短所: 大手に比べるとブランドの浸透度が低い。
料金: ライセンス/見積もり。
差別化ポイント: 大手並みの精度を、大手のような煩雑な調達なしで得られます。DevSecOpsツールを使う開発者に最適です。
11. Aware — ソフトウェアツールキットで最良
最適な用途: 自前でスタックを組み上げる企業や政府機関。
実績あるエンジン、ライブネス、ABISプラットフォームを、コンポーネントとクラウドサービス「AwareID」として提供します。自社流に組み上げられる柔軟性があり、米連邦政府での数十年の実績もあります。
主な機能: – AwareIDクラウド – 照合エンジン – ライブネス – ABISプラットフォーム
長所: コンポーネントの柔軟性、実績。
短所: 組み立てが必要で、ブランドの知名度は控えめ。
料金: SDK/プラットフォーム。
差別化ポイント: ツールキット分野で最も堅実な存在です。最新のID・アクセス管理(IAM)ツールとスムーズに統合でき、ゼロトラストアーキテクチャを支えます。
12. HID Global — 物理・論理アクセスの統合で最良
最適な用途: ドアとデスクトップを一元管理したい企業。
指紋/顔リーダー、認証情報のエコシステム、FIDOを組み合わせ、ビルの入退室とワークステーションのログインを生体認証で結びつけます。
主な機能: – 生体認証リーダー – 認証情報管理 – FIDO連携 – アクセス制御エコシステム
長所: 統合領域の幅広さ、ハードウェアの成熟度。
短所: ハードウェア導入プロジェクトになりがちで、KYC向けではない。
料金: ハードウェア + ライセンス。
差別化ポイント: バッジから生体認証まで一つの認証情報プログラムで運用でき、ワークステーションのログインをFIDO2パスキーソリューションとしっかり橋渡しします。
比較総括表
| ベンダー | 用途 | ライブネスの深さ | 主な購入者 | 料金単位 |
| iProov | 本人確認 | インジェクション対策レベル | 政府/銀行 | 見積もり/ボリューム |
| Entrust | オンボーディング | 強力 | エンタープライズ | 認証1件あたり |
| Incode | オンボーディング | 強力 | 大量処理事業者 | 認証1件あたり |
| NEC | 大規模運用 | プログラムグレード | 政府 | プログラム |
| BioCatch | 監視 | 行動ベース | 不正対策チーム | 見積もり |
| FaceTec | エンジン | バウンティで検証済み | 開発者 | SDKライセンス |
| Daon | オムニチャネル | 強力 | 銀行/通信事業者 | プラットフォーム |
| Nuance | 音声 | 合成音声検知 | コンタクトセンター | エンタープライズ |
| Pindrop | 音声セキュリティ | 合成音声検知 | コンタクトセンター/金融サービス | エンタープライズ/見積もり |
| Innovatrics | エンジン/ABIS | 強力 | EUの開発者 | ライセンス |
| Aware | ツールキット | エンジングレード | 自社構築する企業 | SDK/プラットフォーム |
| HID | 物理アクセス | リーダーグレード | 施設管理/IT部門 | ハードウェア + ライセンス |
最適な生体認証ベンダーの選び方
まず用途を決め、次に料金単位を確認します。 オンボーディングは認証1件ごとの課金(Entrust/Incode)、エンジンはライセンス課金(FaceTec/ID R&D/Innovatrics/Aware)、監視と音声はエンタープライズ向けプラットフォーム課金(BioCatch/Nuance)、大規模運用はプログラム課金(NEC)です。単位の異なる製品同士を比べても、判断を誤ります。
インジェクション対策を決め手にします。 仮想カメラを経由したディープフェイクは、現在進行形の攻撃です。提示攻撃検知の認証だけでなく、インジェクション攻撃に特化したテストの証拠を求めてください。
プライバシーを最優先で設計します。 GDPRの特別カテゴリ規則やBIPA(イリノイ州生体情報プライバシー法)の損害賠償は、ユーザーより先に、同意と保持期間の設計を問題にします。テンプレートの暗号化と削除手段は、サービス開始時点で満たすべき要件です。
よくある失敗: 照合精度だけを買ってライブネスの穴を放置する、行動生体認証をログイン認証として扱う、1社でオンボーディング、監視、ハードウェアのすべてを賄えると期待する、アクセシビリティのテストを省く、といったものです。
認証エンドポイントは、最新のAPIセキュリティテストツールでも評価してください。
2026年に最も優れた生体認証ソリューションは?
高信頼度のライブネスとインジェクション対策ならiProov、すぐに使えるオンボーディングならEntrust(Onfido)とIncode、国民規模の精度ならNEC、行動ベースの不正監視ならBioCatchです。エンジン分野ではFaceTec、ID R&D、Innovatrics、Awareが挙がります。
生体認証の料金体系は?
用途によって異なります。オンボーディングは認証1件あたり、エンジンはSDK/OEMライセンス、監視と音声はエンタープライズ向けの見積もり、国民規模ではプログラム価格、統合アクセスではハードウェアとライセンスの組み合わせです。比較する前に、まず料金単位を読み解いてください。
ディープフェイクは生体認証システムを破れますか?
脆弱なシステムであれば破られます。だからこそ、インジェクション攻撃の検知(カメラをすり抜けて送り込まれる合成ストリームの発見)が決め手となる基準です。iProovの脅威インテリジェンス体制とFaceTecのバウンティプログラムは、この分野における代表的な実証の手法といえます。
本人確認と行動生体認証の違いは?
本人確認はある時点で本人であることを証明します。一方、行動生体認証(BioCatch)は、その後のセッションのパターンを監視し、乗っ取りや強要を検知します。錠と番人の違いであり、成熟した不正対策プログラムはアダプティブ認証の制御とあわせて両方を運用しています。
NECやエンジンベンダーは、企業の購入者にも関係がありますか?
間接的ですが、決定的に関係します。NECのエンジンが精度の基準を定め、FaceTec/ID R&D/Innovatrics/Awareは多くのすぐに使える製品の中核を担っています。「中身は誰のエンジンか」と尋ねるのは、調達における正当な質問です。
生体情報にはどのようなプライバシー規則が適用されますか?
GDPRは生体データを特別カテゴリとして扱います。イリノイ州のBIPAは、同意の不備に対して違反1件ごとに損害賠償を課し、他の州も追随しています。明示的な同意、最小限の保持期間、テンプレートの暗号化は設計上の要件であり、サービス開始後に当てるパッチではありません。
まとめ
高信頼度の分野では、インジェクション対策レベルの知見を備えたiProovが首位です。オンボーディングでは、製品群の規模でEntrust(Onfido)が次点につけます。実践的な結論は用途ごとに異なります。まず用途を決め、料金単位を読み解き、インジェクション攻撃への対策の証拠を求め、登録の前にプライバシーを設計することです。
堅牢な生体認証セキュリティと最新のパスワードレス認証ソリューションを組み合わせることで、最も強力な防御が実現します。次のステップとして、企業向けの不正防止戦略を使ってチャネルごとの損失を洗い出し、1社で全部を賄うのではなく、用途ごとに1社ずつ候補を絞り込んでください。
信頼性に関する情報
執筆者について: [AUTHOR NAME]、[credential]。レビュー担当: [REVIEWER NAME]。最終更新: 2026年9月。
開示事項: GBHackersの編集部は独立しており、掲載や順位づけに対してベンダーから対価を受け取ることはありません。
GBHackersのその他の記事:
• 不正防止プラットフォームのおすすめ
• 物理セキュリティ統合のおすすめ
翻訳元: https://gbhackers.com/best-biometric-authentication-compared/